Divulgação Os links de parceiros estão assinalados. Podemos receber uma comissão se você usar um. Não custa nada a mais para você e nunca muda o nosso veredito. Como analisamos
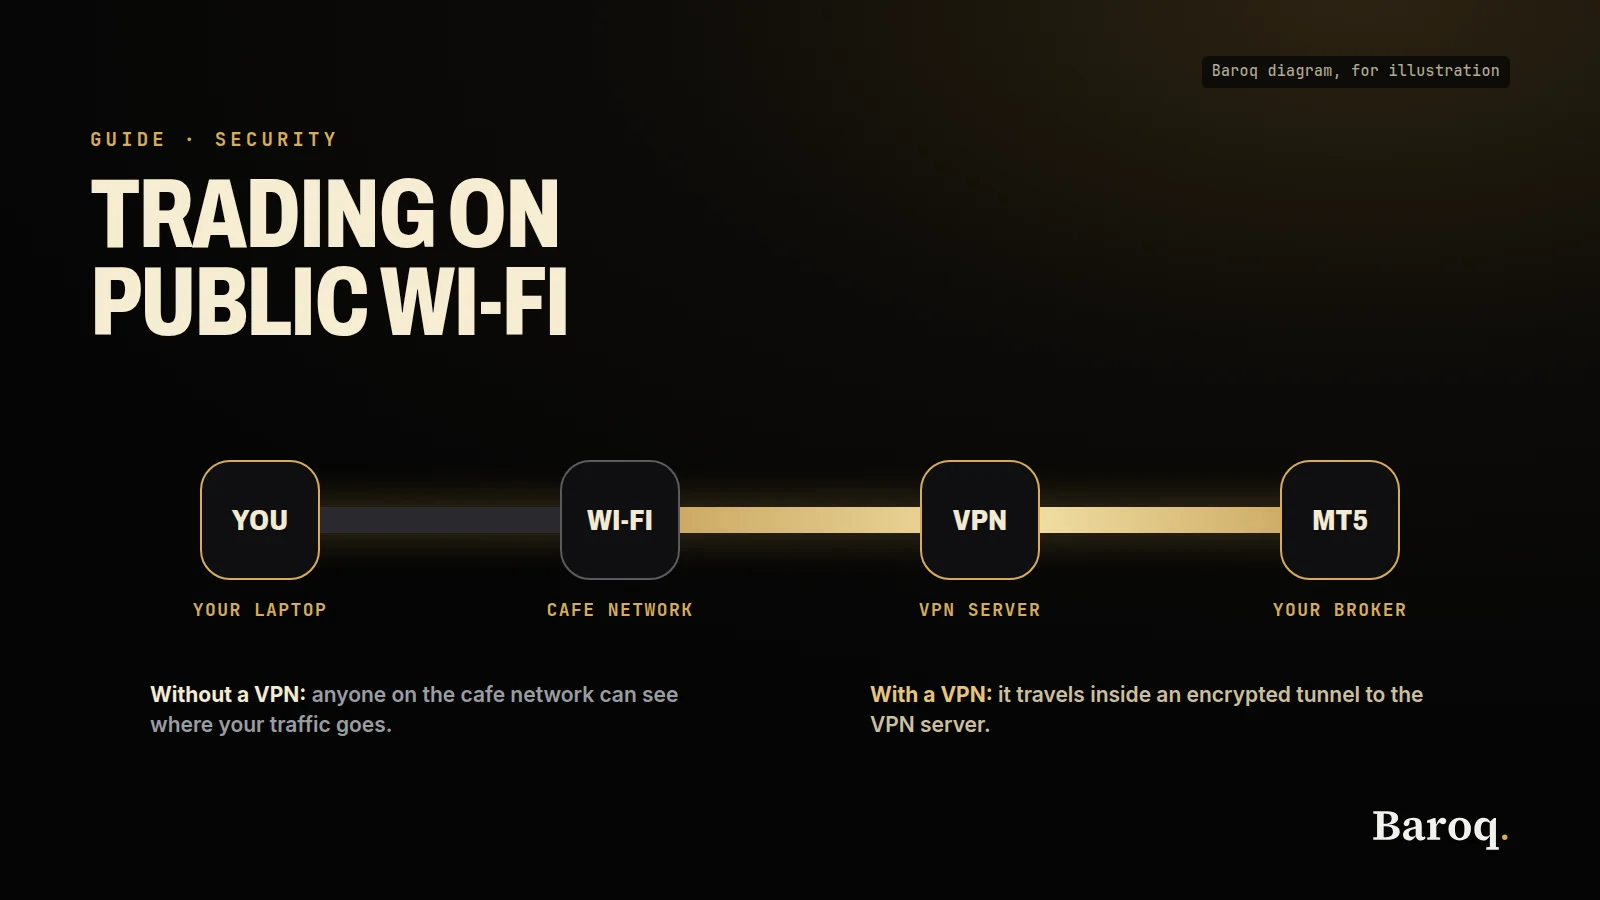
Uma VPN no Wi-Fi público é o passo extra certo quando a rede não é sua: um café, um hotel, um aeroporto, um trem, um salão de conferências ou qualquer ponto de acesso cujo nome você não escolheu. Ela criptografa o caminho do seu notebook até um servidor VPN, de modo que a rede compartilhada não recebe uma cópia legível da página da corretora. Ela não torna a operação segura, não esconde a ordem da corretora e não substitui a senha nem o segundo fator da conta. Se a rede for sua, em casa, uma VPN pessoal é opcional. Se você está prestes a digitar a senha de uma plataforma no Wi-Fi de outra pessoa, ligue o túnel primeiro, ou use os dados móveis do seu celular.
Você precisa de VPN no Wi-Fi público?
A resposta curta é sim quando três coisas são verdadeiras ao mesmo tempo. A rede pertence a outra pessoa. Você está prestes a abrir uma conta que pode movimentar dinheiro ou enviar uma ordem. E você não pode, ou não quer, mudar para os dados móveis. Nesse caso, uma VPN no Wi-Fi público é um dos controles que a orientação oficial já cita, ao lado de verificar o nome da rede, permanecer em um site criptografado e sair da conta quando terminar.
A resposta curta é não em dois outros casos, e os dois importam.
O primeiro é a rede que você controla. Um roteador doméstico com uma senha que você definiu, um software que você atualiza e nenhum estranho dividindo o ar com motivo para observar você é um problema diferente do saguão de um hotel. O alerta ao consumidor da Federal Trade Commission (FTC) de fevereiro de 2011, "Wise Up about Wi-Fi", diz que você só pode tratar um ponto de acesso como seguro quando lhe pedem uma senha WPA, e que uma página do navegador que apenas libera o acesso deve ser tratada como não segura. Uma rede doméstica que pede WPA é o caso para o qual esse alerta aponta. O WPA2 é a opção mais forte que esse alerta de 2011 cita. Ele não trata do WPA3, porque o WPA3 não era a orientação ao consumidor daquela página. Não leia o alerta como uma análise de produtos de 2026. Leia-o como a posição da própria FTC sobre quando uma rede sem fio criptografa o que você envia e quando não criptografa.
O segundo caso é aquele em que você não deveria estar logado de jeito nenhum. O cartão de dicas "Cybersecurity While Traveling" da CISA diz para não realizar atividades sensíveis, incluindo operações bancárias e trabalho sensível, em uma rede sem fio pública, e diz que a sua própria conexão móvel é em geral mais segura. Entrar em uma conta de corretora é trabalho sensível. A leitura mais limpa desse cartão é: faça o login nos dados móveis, ou não faça até voltar a uma rede que você conhece. Uma VPN é o plano B para a viagem em que não há dados móveis, não um motivo para sentar em um saguão e administrar uma posição grande porque o ícone do túnel está verde.
Há um terceiro limite, e é o que as pessoas pulam porque um anúncio de VPN soa absoluto. A publicação "Federal Mobile Workplace Security" da CISA, de agosto de 2024, na seção sobre espaços públicos, diz que vulnerabilidades continuam existindo mesmo quando um dispositivo do governo usa uma VPN. Ela cita a falsificação de identidade, ataques pelas interfaces de rádio e a captura de tráfego de rede. Também diz para não esperar nenhuma privacidade em um lugar público, e diz que as VPNs são alvos atraentes porque podem abrir um caminho para uma rede privada. Essa publicação foi escrita para locais de trabalho federais e equipamentos fornecidos pelo governo, não para uma conta de ouro de pessoa física. Os fatos de rede que ela traz ainda valem para um notebook em um café: um túnel reduz uma exposição e deixa outras de pé. Um ícone verde não é uma declaração de que nada pode dar errado.
Então a decisão é uma sequência, não um slogan.
- Você pode esperar até estar em uma rede que controla? Espere.
- Se não pode esperar, consegue usar os dados móveis do seu celular por roteamento? Faça isso, e ainda assim confirme que o notebook está usando um túnel se o trabalho for um login. A conexão do celular e a do notebook não são o mesmo cano. A orientação do NCSC sobre dispositivos, revisada em 13 de maio de 2025, observa que o tráfego roteado nem sempre passa dentro da VPN do celular. Coloque a VPN na máquina que faz o login.
- Se você ficar no Wi-Fi do local, confirme o nome com os funcionários, conecte-se, aceite apenas a página de acesso do próprio local e então suba o túnel antes que qualquer página da plataforma carregue.
- Então, e só então, abra a corretora digitando você mesmo o endereço.
Nenhum desses passos escolhe uma direção no ouro. Nenhum deles muda o spread, o swap ou o tamanho de uma perda. O tamanho da posição é outro trabalho. Se você estiver dimensionando uma operação durante a viagem, faça isso com a calculadora de tamanho de posição e o guia sobre quanto arriscar por operação, em uma sessão que você já decidiu. A pergunta da VPN é sobre quem pode ver o login. A pergunta do tamanho é sobre quanto você pode perder. Mantenha as duas separadas.
O que uma rede Wi-Fi pública consegue ver?
Uma rede pública é um fio compartilhado feito de rádio. Todos que entraram nela estão na mesma rede local, e o equipamento que a opera fica entre você e o resto da internet. Esse equipamento, e qualquer pessoa em posição de se passar por ele, é aquilo em que você decide confiar quando toca em "entrar".
Comece pelo que entrar na rede realmente faz. Seu notebook pede um endereço. O roteador entrega um. A partir desse momento, o roteador pode ver que o seu dispositivo está ali, quantos dados ele movimenta e, a menos que outra coisa esteja criptografando o tráfego, para onde vai cada conexão. O alerta da FTC de fevereiro de 2011 diz que a maioria dos pontos de acesso não criptografa as informações que você envia, e que em uma rede não segura um login em um site não criptografado pode ser visto por outros usuários dessa rede. O alerta diz que esses usuários poderiam sequestrar a sessão e entrar como você, e que um nome de usuário e uma senha copiados podem depois ser testados em outros sites. O alerta tem quinze anos. O que não venceu é a distinção que ele faz, que continua sendo a certa para guardar na cabeça.
Um site criptografado protege as informações que você envia para esse site e as que recebe dele. O alerta diz para procurar https no início do endereço e o ícone do cadeado durante toda a visita, não só na página de login. Se alguma parte da sessão voltar para uma página não criptografada, o alerta diz que a conta inteira pode ficar vulnerável, e diz para sair da conta imediatamente. Clicar no cadeado é a forma de ler com quem o navegador acha que está falando. Essa verificação é gratuita, e muita gente a faz uma vez e depois esquece enquanto navega por uma plataforma.
Uma VPN, nas palavras do mesmo alerta, criptografa o tráfego entre o seu computador e a internet, mesmo em uma rede não segura. O alerta orienta quem abre contas com frequência em pontos de acesso a usar uma, seja uma conta de VPN pessoal, seja uma VPN fornecida pela sua organização. Essa é a recomendação da FTC, de fevereiro de 2011, e é a frase sobre a qual este artigo foi construído. Ela não afirma que todos os produtos de VPN são iguais, e não afirma nada sobre um preço.
O que a criptografia do próprio site não faz é tornar você invisível para a rede. O café continua vendo que o seu notebook está associado ao roteador dele. Continua vendo que você está enviando dados. Com um site criptografado comum, a rede normalmente ainda vê a qual servidor você se conectou, porque esse endereço é a forma como os pacotes são entregues. A senha, o boleto da ordem e o conteúdo da página são o que a criptografia do site existe para esconder. Não diga a si mesmo que o café "não vê nada" porque a barra de endereço mostra https. Diga a si mesmo que o café não deveria conseguir ler a senha, e mesmo assim recuse fazer o login em uma rede que você não verificou.
Há uma segunda coisa que a rede consegue ver antes que qualquer página carregue: o nome que você pediu. Se o seu notebook consulta o nome da corretora pelo equipamento do café, essa consulta diz para onde você está prestes a ir. Uma VPN deveria levar essas consultas dentro do túnel também. A orientação do NCSC para organizações, na página sobre VPN revisada em 13 de maio de 2025, diz que só o tráfego roteado pela VPN é protegido por ela. Se o aplicativo envia parte do tráfego por fora, esse tráfego volta para a rede do café. É por isso que "o ícone diz conectado" não é o teste inteiro. O teste é se o tráfego do programa de trading está realmente dentro do túnel. O roteamento dividido, que essa página chama de split tunnelling, é a configuração que deixa parte do tráfego de fora de propósito. Para um login em uma corretora, você não quer o login do lado de fora.
Os portais cativos ficam na frente de tudo isso. Um portal cativo é a página que um hotel ou café mostra antes de deixar você entrar na internet: um botão para os termos, um número de quarto, um código impresso no cupom. A página do NCSC diz que o dispositivo precisa abrir essa página diretamente, antes de a VPN subir, porque o portal está na rede local. Até você passar por ele, não existe túnel. Essa página pode ser a do local. Ela não pode ser a da sua corretora. Se um "login do Wi-Fi" pedir a senha do e-mail, a senha de uma plataforma ou um número de cartão além do que o local precisa para liberar o acesso, feche. O alerta da FTC diz que um ponto de acesso que pede uma senha pelo navegador, só para liberar o acesso, deve ser tratado como não seguro. Um formulário de número de quarto em um hotel é esse tipo de página.
Nomes falsos são a outra metade de entrar na rede. O cartão de viagem da CISA diz para confirmar com os funcionários o nome da rede e os passos exatos de acesso, para que a rede seja a legítima, antes de se conectar em um aeroporto, hotel, estação ou café. O cartão não dá um número de quantas vezes um nome parecido é usado. Ele dá a ação: pergunte a uma pessoa que trabalha ali. Um cartão impresso no balcão pode estar errado se outra pessoa o imprimiu. A pessoa no balcão é a verificação. Depois, esqueça a rede quando for embora. O mesmo cartão diz para desligar a conexão automática, inclusive a do Bluetooth, para que o notebook não entre em uma rede que você não escolheu desta vez.
Computadores compartilhados são um produto diferente do Wi-Fi compartilhado, e uma VPN não os conserta. O cartão de viagem avisa que as máquinas do business center de um hotel, os computadores de uma biblioteca e os de uma lan house podem estar desatualizados, e que um keylogger em uma dessas máquinas pode gravar o que você digita e enviar adiante. Se o teclado está gravando a senha, o túnel só criptografa a senha já roubada na saída. Use o seu próprio dispositivo. Se a única máquina da sala não for sua, não entre em uma corretora por ela.
A tela é o último item desta lista, e é o que um diagrama de rede deixa de fora. A publicação da CISA de agosto de 2024 diz para não esperar privacidade em público, para prestar atenção a câmeras e a pessoas gravando, e cita um filtro de privacidade para a tela, de modo que os dados só possam ser lidos bem de frente. Também diz para não deixar uma sessão desbloqueada quando você se afasta. Uma VPN não embaça o vidro. Se você precisa trabalhar em uma sala, sente-se de modo que a tela fique voltada para você e para uma parede, bloqueie a máquina quando se levantar e não a deixe para guardar a mesa.
O que uma VPN muda, e o que ela deixa aberto?
Uma VPN de consumo é um túnel do seu dispositivo até um servidor operado pela empresa de VPN. Seu notebook criptografa o tráfego, envia para esse servidor, e o servidor o encaminha para a corretora. Do lado do café, a conexão visível é a que vai para o servidor VPN. Do lado da corretora, a conexão visível é a que vem do servidor VPN. São dois observadores diferentes. Reduzir os dois a "ninguém consegue me ver" é como este assunto acaba sendo vendido além da conta.
Esta é a divisão, em linhas simples.
| Quem está olhando | Sem VPN, no Wi-Fi do café | Com o túnel ativo, antes de enviar uma ordem |
|---|---|---|
| A rede do café ou do hotel | Seu dispositivo, o volume de tráfego e os servidores que você contata. O conteúdo das páginas se o site não for criptografado. | Uma conexão com o servidor VPN, mais tudo o que o aplicativo não conseguir colocar dentro do túnel. |
| Outras pessoas nesse Wi-Fi | A mesma rede local que você. Em um site não criptografado, o alerta da FTC diz que elas podem ver o que você envia. | Elas não deveriam ver a página da corretora. Ainda podem ver a sua tela. |
| A empresa de VPN | Nada seu, porque você não a está usando. | O tráfego que entra no túnel, sob a política de registros que essa empresa realmente aplica. |
| A corretora ou a plataforma | O login, as ordens e o endereço do café. | O login, as ordens e o endereço do servidor VPN. |
| Alguém que aplica phishing em você | A senha, se você digitá-la na página dele. | A senha, se você digitá-la na página dele. O túnel transporta o erro. |
Leia duas vezes a linha do meio. A empresa de VPN agora ocupa o lugar que antes era do café, para o tráfego dentro do túnel. Uma empresa cuidadosa coloca por escrito o que não armazena. Uma descuidada é uma nova cópia do problema, com logotipo. Este artigo não repete uma afirmação sobre registros de uma página de provedor que não abriu em 10 de novembro de 2026. A ação é sua: abra a política do provedor, leia a frase sobre os registros de conexão e faça isso antes de digitar a senha. Se a frase não estiver lá, não a invente.
A página do NCSC deixa explícito que a orientação sobre VPN é para organizações que escolhem e operam VPNs para os próprios funcionários, e que pessoas físicas costumam usar VPN por outros motivos, de modo que não são o público daquela página. Use-a para a engenharia, não como um ranking de consumo. A engenharia que se aplica é esta.
Só o tráfego roteado é protegido. Um túnel forçado, nos termos deles, envia o tráfego do usuário pela VPN e bloqueia as conexões que tentam contorná-la. Se o túnel não consegue se conectar, o dispositivo fica sem rede até você desligar esse forçamento. Isso é incômodo no portal cativo, e é o comportamento que você quer um minuto depois, quando a página da corretora é o que importa. Um túnel opcional pode ficar desligado, ou cair, enquanto o notebook envia em silêncio o login pela rede do café. O NCSC diz que essa brecha é um risco para os dados. Um aplicativo de consumo costuma chamar o comportamento forçado de kill switch. O rótulo não é a prova. A página de ajuda do aplicativo que você instalou é a prova, e o padrão desse aplicativo é o que essa página disser. Este artigo não afirma um padrão que não leu.
Automático é diferente de forçado. O NCSC separa os dois. Automático significa que o dispositivo sobe o túnel quando um software pede a rede. Forçado significa que o tráfego não tem permissão para sair por nenhum outro caminho. Você pode ter um túnel que liga sozinho e que ainda assim pode ser desligado. Você pode ter um túnel que, uma vez ligado, bloqueia todo o resto, mas que você precisa iniciar à mão. Para um login em um Wi-Fi hostil, você quer as duas coisas: que ele suba sem lembrete, e que não vaze enquanto você acha que ele está ativo. O início manual é como as pessoas abrem a plataforma primeiro e conectam depois. A lista de espaços públicos da CISA de agosto de 2024 diz para ativar a sessão de VPN imediatamente depois de se conectar a uma rede de terceiros. Imediatamente significa antes do favorito, não depois que a plataforma já carregou.
O dispositivo inteiro é diferente de por aplicativo. Um túnel por aplicativo protege só os programas de uma lista. O NCSC diz que isso aumenta o risco de que algo de que você se esqueceu, ou um componente do sistema, envie dados por fora. Um setup de trading raramente é um só programa. A plataforma de desktop, o gráfico no navegador, o cliente de e-mail que recebe o código de saque e a sincronização de horário podem todos se comunicar. Se só a plataforma está dentro do túnel e o cliente de e-mail está fora, o código que aprova um saque passou pelo caminho do café. Prefira o modo que cobre o dispositivo inteiro durante a hora em que você está logado. Volte depois para um modo mais leve se tiver um motivo. Não descubra a brecha durante o login.
O túnel dividido é a versão por rotas da mesma brecha. Alguns destinos passam pelo túnel, o resto vai direto. O NCSC diz que isso aumenta a chance de dados sensíveis encontrarem uma rede desprotegida, e que também pode permitir que alguém de fora volte através do dispositivo. Um site de gráficos que você "deixou de fora para ficar mais rápido" continua sendo um login se é por esse site que a sua corretora se conecta. Deixe o roteamento dividido desligado durante a sessão.
Clientes de terceiros, em comparação com a VPN embutida no sistema operacional, são o que uma assinatura de consumo costuma ser. O NCSC diz que um cliente de terceiros aumenta a chance de uma integração ruim e de alguns dados saírem do túnel, e acrescenta outro pacote que você precisa atualizar. Isso não é motivo para dispensar uma VPN pessoal na rede de um café. O alerta da FTC orienta os usuários de pontos de acesso a contratar uma conta de VPN pessoal com um provedor. É motivo para manter o aplicativo atualizado, e motivo para não supor que o sistema operacional está roteando cada pacote só porque a janela do aplicativo diz "protegido".
A lista da CISA de agosto de 2024 para Wi-Fi público e pontos de acesso, de novo escrita para usuários federais, é curta o bastante para virar hábito de trading sem copiar as partes que tratam de crachás de agência. Atualize os dispositivos em uma rede de confiança, não na do café. Use uma VPN ou outro método de acesso seguro autorizado. Ative-a imediatamente depois de entrar na rede de terceiros. Use um firewall e proteção contra malware. Criptografe o dispositivo. Não faça a própria atualização de software na rede do saguão. Uma atualização é um download grande de um lugar em que a sua máquina vai confiar. Deixe isso acontecer em casa, antes da viagem, que é também o que diz o cartão de dicas de viagem: atualize antes de ir.
O que o túnel não muda é a lista abaixo. Leia-a como o limite do produto, não como motivo para dispensar o produto.
- A corretora continua recebendo a ordem e continua aplicando as próprias regras.
- A tela continua legível para uma pessoa ou uma câmera atrás de você.
- Um notebook roubado e desbloqueado continua logado até a sessão terminar.
- Uma senha salva no navegador continua na máquina.
- Um site falso continua recebendo tudo o que você digitar nele.
- Um computador compartilhado que grava as teclas continua gravando.
- O servidor VPN, e a empresa que o opera, podem ver o que o túnel transporta, na medida em que o sistema deles é feito para ver.
- Se o túnel cair e o aplicativo não bloquear o restante do tráfego, o próximo clique pode sair de novo pelo café.
A seção de espaços públicos da CISA diz em voz alta os riscos que sobram: falsificação de identidade, ataques pela interface de rádio e captura de tráfego continuam existindo mesmo com uma VPN em um dispositivo do governo. Um notebook pessoal não é esse dispositivo, e não ganha um passe livre que essas linhas negam a um dispositivo gerenciado.
O roteador do seu celular é mais seguro que o Wi-Fi do café?
O cartão de dicas de viagem da CISA diz que a sua própria conexão de rede móvel, que ele também chama de seu ponto de acesso sem fio, é em geral mais segura do que uma rede sem fio pública, e diz para usar esse recurso se o seu plano o incluir. É a frase oficial mais limpa das páginas abertas para este artigo. A rede móvel continua sendo uma rede operada por outra empresa, a operadora, mas não é um saguão cheio de estranhos no mesmo segmento local, e não é um nome que qualquer pessoa na sala possa imitar com um roteador de bolso.
Use nesta ordem.
Se o celular é o dispositivo em que você opera, desligue o Wi-Fi e use os dados móveis. Confirme que o aplicativo da plataforma é o que você instalou pela loja oficial, não um arquivo que um estranho mandou. Então o login vai pelo caminho da operadora. Você ainda pode adicionar uma VPN no celular. Não precisa, para o objetivo específico de sair da rede local do café. Pode querer, se não quiser que a operadora veja qual plataforma você abriu. Isso é uma preferência de privacidade. Não é o mesmo problema que o estranho na mesa ao lado.
Se o notebook é o dispositivo em que você opera, conecte-o ao celular. Um roteamento por USB é mais difícil de alguém entrar por engano do que um ponto de acesso Wi-Fi com um nome fácil de adivinhar. Se usar o celular como ponto de acesso Wi-Fi, defina uma senha longa e não use o nome do local como nome do ponto de acesso. O cartão da CISA diz para desligar a conexão automática, para você só se conectar quando quiser. Um notebook que entra sozinho no "Hotel Wi-Fi" enquanto o seu celular também oferece um ponto de acesso vai escolher o que ele lembrar. Esqueça as redes dos locais.
A observação do NCSC sobre roteamento é o detalhe que torna isso menos simples do que "celular é igual a seguro". Uma VPN do dispositivo inteiro no celular não coloca, em todas as plataformas, os dispositivos conectados dentro desse mesmo túnel. Alguns celulares enviam o tráfego do notebook por fora da VPN do celular. Outros nem permitem o roteamento enquanto a VPN do celular está ativa. Se o login acontece no notebook, a VPN que importa é a do notebook. Verifique o notebook, não o ícone de status do celular.
Os dados móveis falham nos lugares onde os traders realmente se sentam: subsolos, hotéis de paredes grossas, chips estrangeiros sem roaming, planos que cobram caro pelo roteamento. Quando falham, você volta para a rede do local, e a sequência anterior vale. Não digite a senha "só desta vez" porque o gráfico estava prestes a se mexer. O gráfico ainda vai estar lá quando você tiver um túnel, ou não, e correr atrás dele em uma rede aberta é como um login é copiado por um movimento para o qual você já estava atrasado. Os horários das sessões estão em horário de trading do ouro. Saber quando o mercado está realmente ativo é motivo para ter terminado e saído da conta, não motivo para apressar a senha.
Limites de dados são um limite prático, não uma propriedade de segurança. Um roteamento que cai no meio da sessão derruba o túnel junto. Se o notebook então voltar automaticamente para o Wi-Fi do café, você estará na rede compartilhada com a plataforma ainda aberta. Desligue a conexão automática antes de começar, para que um roteamento caído falhe fechado. Bloqueie a tela enquanto resolve a conexão. A lista da CISA de agosto de 2024 diz para não deixar a sessão desbloqueada quando você se afasta. Um gráfico carregando sem parar é você se afastando.
Como fazer login em uma rede compartilhada?
O caminho e o login são fechaduras diferentes. O caminho é a VPN, os dados móveis e o https. O login é a senha, o segundo fator e a lista de dispositivos em que a plataforma já confia. Configure o segundo fator em casa, dias antes da viagem. Uma tela de configuração que mostra um QR code é uma coisa ruim de exibir em uma praça de alimentação, e uma mensagem de texto que chega atrasada no roaming é uma coisa ruim de que depender com uma posição aberta.
Três páginas de ajuda oficiais, abertas em 10 de novembro de 2026, mostram como três plataformas muito usadas realmente fazem o segundo fator. São exemplos, não uma lista completa de corretoras. Se a página da sua plataforma disser outra coisa, vale a página dela.
MetaTrader 5
A página de ajuda do MetaTrader 5 sobre senhas de uso único diz que a autenticação de dois fatores, com uma senha de uso único baseada em tempo, é um nível extra de segurança que continua protegendo a conta se o login e a senha vazarem. Quando ela está ativada, a plataforma pede essa senha extra a cada conexão, além do login da conta e da senha mestre, e além de um certificado se a autenticação estendida também estiver ativada. A página de ajuda diz que cada senha de uso único vale por 30 segundos, e depois uma nova é gerada.
O servidor da corretora precisa permitir. A página diz que isso pode ser opcional ou obrigatório, conforme as exigências regulatórias ou de mercado que se aplicam a esse servidor. Não suponha que a plataforma de desktop vai oferecer a opção. Conecte-se do jeito normal e depois procure "Enable 2FA/TOTP" no menu da conta, no Navegador. A página diz que você então escaneia um QR code em um aplicativo autenticador e digita o código que o aplicativo mostra. Ela cita as plataformas móveis do MetaTrader no iPhone e no Android, e cita Google Authenticator, Microsoft Authenticator, LastPass Authenticator e Authy, da App Store ou do Google Play.
Nos aplicativos do celular, a primeira abertura da seção de senhas de uso único pede que você defina uma senha de quatro dígitos no próprio gerador. Você vincula uma conta com o nome do servidor, o número da conta e a senha mestre. A página diz que você pode vincular um número ilimitado de contas. Também diz que uma conta só pode ser vinculada a um gerador. Para passar para um celular novo, você primeiro desativa o vínculo antigo, o que exige um código do gerador antigo. Se o celular for perdido, a página diz para entrar em contato com a corretora para redefinir o vínculo. Faça essa redefinição por um canal que você já conhece, não por um link em um e-mail inesperado.
Uma exceção é fácil de passar despercebida. A página diz que a senha de uso único não é pedida quando você se conecta com a senha de investidor, que é o modo somente de leitura. Somente leitura não é "sem acesso". É acesso às posições e ao histórico da conta. Trate a senha de investidor com o mesmo cuidado que a senha mestre. Não a deixe em um chat, em uma captura de tela ou em uma nota no notebook.
O gerador do celular tem um comando para sincronizar o relógio do dispositivo, porque o código só vale para o intervalo de tempo atual e a plataforma e o servidor precisam concordar sobre que horas são. Se um código for recusado, verifique o relógio antes de supor que a conta está com problema. Coloque o celular em horário automático em uma rede de confiança, não adivinhando um fuso horário no saguão.
TradingView
A página de ajuda do TradingView "How to configure 2FA" diz que a autenticação de dois fatores significa que, depois da senha, você também digita um código de uso único. Ela oferece duas formas de obter esse código: um aplicativo autenticador ou um SMS para o número de telefone da conta. A página recomenda o aplicativo, e diz que as mensagens de texto são menos confiáveis, podem não chegar em alguns países e podem atrasar. Esse atraso é exatamente a falha que você não quer em um Wi-Fi de roaming.
A página diz que códigos de backup são gerados quando você ativa o recurso, e que esses códigos são a única forma de voltar a entrar se você perder a senha ou não puder usar o dispositivo do segundo fator. Ela diz para anotar os códigos e guardá-los em um lugar seguro, não depender de copiar e colar e não armazená-los nos seus dispositivos. Também diz que o TradingView não consegue recuperar a conta se você perder os códigos, e que você aceita isso ao ativar o recurso. Leia essa frase antes de ativar. Um código de backup em uma pasta de fotos do mesmo notebook não é backup. É uma segunda cópia da chave na coisa que um ladrão levaria.
A configuração fica em Privacidade e Segurança, dentro de Configurações da conta. A página diz que uma conta que entra só por login social precisa definir uma senha primeiro. Você escaneia um QR code com Google Authenticator, Microsoft Authenticator, Duo Mobile ou Authy. Se o código for recusado, a página diz para verificar se os dispositivos mostram o horário correto. Trocar de celular significa entrar com um código de backup ou com um dispositivo que ainda tenha uma sessão ativa, desativar o recurso e ativá-lo de novo no celular novo. Faça essa troca em casa.
A mesma página de ajuda trata da conta do TradingView. Uma corretora conectada por essa conta pode ter também o próprio segundo fator. Ative os dois. Um não cumpre o papel do outro.
Interactive Brokers
A lição do campus da Interactive Brokers "IB Key – Two-Factor Authentication – Android", lida em 10 de novembro de 2026, descreve o IB Key dentro do aplicativo IBKR Mobile como um segundo fator para entrar na conta de trading. A lição diz que o cadastro é feito na tela de login do aplicativo. Um caminho usa um ID de sessão ou um QR code de uma plataforma em que você já está logado, como o Client Portal, e depois um PIN. Outro caminho usa o nome de usuário e a senha da conta, confirma o número de celular da conta e pede um código de ativação que chega por SMS. A lição diz que o PIN tem de 4 a 6 dígitos. Depois da ativação, a lição diz que o IB Key pode ser usado para o Client Portal, o Trader Workstation e o IB Debit Mastercard.
O login que a lição descreve é: primeiro usuário e senha, depois um aviso para abrir a notificação no celular, depois Aprovar, depois biometria, um PIN de segurança ou um padrão. Também há um caminho por QR code: o computador mostra um código, o celular o escaneia e você aprova. Uma resposta nessa mesma página da lição, da conta do campus da Interactive Brokers, diz que os clientes podem usar o SMS como método de autenticação, ao lado do IB Key e, para clientes elegíveis, de um Digital Security Card+, e diz que o SMS não pode ser reativado depois que um dispositivo de segurança permanente o substituiu. Isso é um comentário na lição, não os passos da própria lição. Se você usa SMS, saiba que a imagem preferida da lição é o passo de aprovar no celular, e conheça a limitação que essa resposta indica antes de abandonar o SMS e querer voltar a ele.
O que isso significa no Wi-Fi público: a senha sozinha não deveria bastar. O celular é o segundo fator, então o celular precisa do próprio bloqueio, e o aviso de aprovação precisa ser lido. Aprovar significa que você está olhando para um login que acabou de iniciar. Um aviso de aprovação que você não iniciou é um aviso para recusar. A VPN não torna esse aviso honesto. Você torna.
O que essas três páginas não dizem
Elas não dizem que toda corretora tem a mesma opção. A página do MetaTrader deixa explícito que o servidor pode ou não oferecer senhas de uso único. Se o seu não oferecer, pergunte à corretora por um canal que você já usa, e até lá não faça login de um saguão. Elas não dizem que um segundo fator impede um saque que você mesmo confirma, nem um login que você aprova em um aviso que não leu. Elas não dizem que o recurso pode ser configurado com segurança pela primeira vez em uma rede em que você não confia. Configure antes de viajar. Escreva os códigos de backup em papel. Deixe o papel em casa se o risco que você está administrando for uma bolsa roubada, ou leve-o separado do notebook se o risco for um celular perdido. São perdas diferentes. Escolha aquela à qual você está realmente exposto nesta semana.
Já que você está nas configurações da conta, encerre as sessões que não reconhece e desligue "lembrar este dispositivo" em qualquer máquina que fique em um quarto de hotel. O cartão de viagem da CISA diz que poucos minutos bastam para alguém roubar o que está em um dispositivo desbloqueado. Um navegador lembrado é um dispositivo desbloqueado que não parece desbloqueado.
Uma VPN impede uma página falsa de corretora?
Não. O trabalho do túnel é levar bytes até o endereço que você pediu. Se você pediu uma imitação, o túnel leva você até lá, criptografado, e a imitação recebe a senha. Criptografia não é corretor ortográfico do nome na barra de endereço.
O alerta da FTC diz que alguns sites criptografam só a página de login, e que você deve observar o https e o cadeado durante toda a visita. Ele diz que os navegadores avisam sobre alguns sites fraudulentos e alguns downloads maliciosos, e que você deve prestar atenção a esses avisos e manter o navegador atualizado. Também diz para não ficar logado permanentemente e não reutilizar uma senha em vários sites, porque uma senha copiada de uma conta é testada nas outras. Uma senha de trading que também é a senha do seu e-mail são duas contas pelo preço de um único erro.
O cartão de viagem da CISA diz para pensar antes de clicar, apagar e-mails suspeitos e ter cuidado com links desconhecidos e com aplicativos que você não analisou. A publicação de agosto de 2024 diz para ficar atento a pessoas que fazem perguntas incomuns, o que ela coloca sob engenharia social. Uma pessoa em um café que "trabalha para a plataforma" e precisa do seu código é essa situação. Um funcionário da plataforma não precisa do código de uso único. O código é como você prova que você é você. Entregá-lo prova que você é prestativo, e não prova mais nada.
Os hábitos práticos, todos compatíveis com uma VPN e nenhum deles feito pela VPN:
- Digite o endereço da plataforma, ou use um favorito que você criou em casa. Não use o link do e-mail que chegou enquanto você estava na rede do local.
- Leia o nome do host antes de digitar a senha. Uma letra a mais é o ataque inteiro.
- Se a página pedir o código de uso único e também pedir que você "confirme" aprovando um aviso que você não esperava, pare. Feche a página. Abra você mesmo o aplicativo verdadeiro.
- Não instale um programa de "suporte" porque uma janela de chat em um site mandou. O cartão da CISA diz para analisar um aplicativo antes de instalá-lo.
- Se você já digitou a senha em uma página da qual agora desconfia, troque a senha a partir de uma rede que você controla, encerre as outras sessões e considere queimados os códigos de uso único que estavam nessa página.
Uma empresa de VPN pode oferecer uma lista extra de bloqueio de sites maliciosos conhecidos. Se o aplicativo que você usa tiver essa opção, leia o que ela promete e ative-a se quiser. É uma lista extra, mantida por outra pessoa, e vai estar incompleta no dia em que surgir uma nova imitação. Ela não substitui ler o endereço.
Um endereço de VPN pode causar problema com uma corretora?
Pode, e este artigo não vai fingir que leu uma proibição que não abriu.
Uma plataforma vê o endereço da máquina que se conectou. Com o túnel ativo, esse endereço é o do servidor VPN, que muitas vezes fica em um país diferente da cadeira em que você está sentado. Plataformas que podem atender alguns países e outros não usam os endereços como um dos seus sinais. Se parecer que você está em um país que elas não atendem, o login pode falhar, uma ordem pode ser recusada ou a conta pode ser restringida. Usar um túnel para parecer que você mora onde não mora, para operar onde não tem permissão, é um problema de termos de uso. Este artigo não é um jeito de contornar uma restrição. É um jeito de impedir que um login seja lido na rede de um café em um país de onde você tem permissão para operar.
Como as páginas de corretoras não faziam parte das fontes deste artigo, não há aqui citação da regra de VPN de nenhuma corretora específica. Abra os termos no site da própria corretora, e abra a página de segurança, antes de depender de um endereço de saída. Se os termos não disserem nada, silêncio não é permissão. Se um saque de repente pedir verificações extras porque o endereço mudou, é a plataforma fazendo o trabalho que você queria que o segundo fator fizesse. Deixe. Não "conserte" isso desligando a VPN e tentando o saque de novo na rede do hotel.
A corretora continua vendo a operação. Uma VPN não torna anônima uma conta que você identificou com os seus próprios documentos. Ela muda o endereço de rede da sessão. Para a equipe de suporte que perguntar por que o endereço mudou, dê uma resposta simples: você estava em uma rede pública e usou uma VPN. Não invente uma localização.
Há um hábito relacionado que causa mais bloqueios do que a questão do país. As pessoas ligam e desligam a VPN entre o passo da senha e o do código de uso único, ou o celular está nos dados móveis enquanto o notebook está no túnel, e a plataforma vê dois endereços para um só login. Fique em um só caminho até estar dentro. Se depois o código falhar, verifique o relógio, como dizem as páginas do MetaTrader e do TradingView, antes de começar a trocar de servidor.
Nada disso é uma previsão de se uma operação ganha ou perde dinheiro. A verificação de endereço pode impedir você de enviar uma ordem. Ela não pode tornar a ordem boa. O registro de pesquisa e as calculadoras são separados desta questão de rede. Preços ao vivo e o calendário estão em Mercados. Como os links de parceiros deste blog são marcados está em Como analisamos.
Quais configurações importam antes de conectar?
Configure isto em uma rede de confiança e depois não mexa mais. O saguão é um lugar ruim para aprender os menus.
O túnel sobe sozinho, e o restante do tráfego para se ele cair. Esse é o par do NCSC: automático e forçado. Em um aplicativo de consumo, procure uma opção que bloqueie a internet quando a VPN desconectar. Leia no texto de ajuda do provedor se essa opção já vem ligada. Se o texto de ajuda disser que você precisa ativá-la, ative em casa e faça um teste: desligue o túnel e veja se um navegador ainda consegue carregar uma página. Se conseguir, a opção não está fazendo o trabalho. A linha da CISA de agosto de 2024 é ativar a sessão imediatamente depois de entrar na rede de terceiros. Uma opção que bloqueia vazamentos é o que faz o "imediatamente" sobreviver quando o túnel engasga.
O dispositivo inteiro fica dentro, durante a hora de trading. Desligue o roteamento dividido e as exceções por aplicativo durante essa sessão, pelo motivo que o NCSC dá: tráfego que sobra do lado de fora é tráfego desprotegido. Se um aplicativo específico parar de funcionar porque não enxerga a rede local, resolva isso em casa, ou não use esse aplicativo enquanto estiver no Wi-Fi do local. Não abra buracos que você vai esquecer de fechar.
O portal cativo pode ser feio, e não pode pedir a senha da corretora. Entre no Wi-Fi, deixe o sistema abrir a página do local, aceite os termos ou digite o código do quarto, e só então deixe o túnel forçado assumir. O NCSC prefere o assistente de portal cativo do sistema operacional ao hábito de desligar o túnel forçado e navegar na janela principal. O iOS e o macOS têm esse assistente, diz a página, e outros sistemas podem precisar de um. Se você precisar desligar o forçamento para chegar ao portal, ligue-o de novo antes de tocar em um favorito. Não o deixe desligado "pela tarde toda".
A conexão automática está desligada, o Bluetooth desligado a menos que você precise dele, e a rede do local esquecida quando você sai. Isso é o cartão de viagem. Um notebook que lembra de todos os hotéis vai entrar na próxima imitação sem perguntar. Esquecer a rede é um passo de dez segundos na porta.
O dispositivo está atualizado, criptografado e bloqueado. As atualizações acontecem em casa, o que os dois documentos da CISA dizem com as próprias palavras. Um disco criptografado continua sendo seu se a bolsa for roubada, desde que a máquina estivesse desligada ou bloqueada. Um disco sem criptografia é uma cópia da sessão da plataforma para quem estiver com o notebook. O cartão de viagem diz para fazer backup antes de ir e manter o dispositivo com você, inclusive no táxi e no quarto do hotel. Os horários das refeições, observa o cartão, são quando notebooks deixados sozinhos somem dos quartos.
O segundo fator já está ativado, e os códigos de backup não estão na mesma bolsa que a única cópia de qualquer coisa. Visto acima. Confira no dia anterior, não no minuto anterior.
Você sabe como vai pagar a VPN, e leu a frase sobre os registros. Uma assinatura que você inicia na rede do café, digitando um cartão em uma página que nunca viu, é um segundo login sensível. Abra a conta em casa. Confirme que o aplicativo é o do site do próprio provedor ou o da loja oficial.
Se você quiser um provedor comercial e usar o link do próximo parágrafo, esse link é um link de afiliado. Podemos receber uma comissão se você assinar. Ele não acrescenta nenhuma tarifa à sua fatura e não muda a engenharia acima. O aviso no topo desta página é a mesma declaração para todos os links de parceiros do blog.
NordVPNPartner é o único link de parceiro deste artigo. Nenhum preço é citado, porque nenhuma página de preços foi usada como fonte em 10 de novembro de 2026. Seja qual for a sua escolha, as verificações são as mesmas: a frase sobre os registros, se o aplicativo consegue bloquear o tráfego quando o túnel cai, se você consegue cobrir o dispositivo inteiro e as condições de renovação no site do provedor no dia em que você paga.
Um aplicativo gratuito não é "as mesmas verificações, puladas". Leia como ele é pago. Se você não encontrar uma frase sobre os registros, não coloque a senha de uma corretora atrás dele.
Qual é a checklist antes de operar no Wi-Fi público?
Faça nesta ordem. A ordem é o ponto. Um túnel que você liga depois que a plataforma já carregou já perdeu o login.
- Decida se a ordem pode esperar até você estar em uma rede que controla. Se puder, espere.
- Se não puder, tente primeiro os dados móveis do celular ou um roteamento. O cartão de viagem da CISA diz que essa conexão é em geral mais segura do que o Wi-Fi público.
- Se você ficar na rede do local, pergunte aos funcionários o nome exato e os passos exatos de acesso. Conecte-se só a esse nome.
- Esqueça as outras redes de locais no notebook, e desligue a conexão automática e o Bluetooth, a menos que precise de um dispositivo específico.
- Passe pelo portal cativo. Pare se ele pedir a senha de uma plataforma, a senha de um e-mail ou um cartão de pagamento de que o local não precisa.
- Ligue a VPN imediatamente e confirme que um túnel caído bloqueia o restante do tráfego. Depois abra a plataforma por um favorito ou digitando o endereço.
- Verifique o https e o cadeado durante toda a visita. Se o cadeado sumir, saia da conta, como diz o alerta da FTC.
- Use o segundo fator que você já ativou em casa. Recuse qualquer aprovação que você não tenha acabado de iniciar. Não leia um código em voz alta para ninguém.
- Envie só a ordem que você planejou. Dimensione-a antes de viajar, com uma perda que você consiga suportar. A calculadora de tamanho de posição é a ferramenta para esse trabalho. A VPN não vai fazer isso.
- Saia da conta. Bloqueie a tela. Esqueça a rede. Não deixe o notebook para guardar a mesa.
Uma única tarde, escrita como uma sequência e não como uma história de terror, fica assim. Você está em um hotel em 10 de novembro de 2026, que é o dia em que as páginas de origem deste artigo foram abertas. O Wi-Fi do saguão tem um nome parecido com a marca do hotel. Você pergunta na recepção e entra no nome que eles dizem, não no nome que já estava lembrado no notebook. Uma aba do navegador abre sozinha e pede que você aceite termos. Você aceita os termos. Você não digita mais nada nessa aba. Você liga a VPN e vê o status dizer que o túnel está ativo. Você desliga o rádio por um momento e confirma que o navegador não consegue carregar uma página enquanto o túnel está caído, depois religa o rádio e deixa o túnel voltar. Você digita o endereço da plataforma. O cadeado continua. A senha entra. O celular pede que você aprove um login que você acabou de iniciar, e você aprova com o próprio bloqueio do celular. Você confere a posição que já tinha dimensionado. Você não abre uma segunda ideia porque o saguão é confortável. Você sai da conta, bloqueia o notebook e esquece a rede na lista de redes sem fio antes de subir. Essa sequência não usa nenhum número que este artigo não leu. É a checklist, uma vez, em ordem.
O que este artigo não afirma
Ele não afirma que uma VPN deixa você seguro em todos os sentidos. A publicação da CISA de agosto de 2024 diz que ataques residuais continuam existindo mesmo com uma VPN, e diz para não esperar privacidade em público. Essas frases são o limite.
Ele não afirma uma velocidade, um número de servidores, uma jurisdição ou um preço para nenhuma VPN. Esses números não foram tirados de uma página de provedor no dia em que isto foi escrito.
Ele não afirma que uma corretora proíbe ou permite VPNs. Leia os termos da corretora.
Ele não afirma que o alerta da FTC de fevereiro de 2011 é um catálogo atual de produtos Wi-Fi. O WPA2 é a opção mais forte que esse alerta cita. Trate a distinção dele sobre criptografia como a parte que você está usando, e trate os exemplos de produtos, incluindo extensões antigas de navegador, como datados.
Ele não diz para você abrir uma operação. Um controle de rede não é uma opinião sobre o ouro.
Fontes lidas em 10 de novembro de 2026
Estas são as páginas em que este artigo se apoia. Se uma linha aqui e uma linha da página não baterem, vale a página, e este artigo deve ser atualizado.
- Federal Trade Commission, alerta ao consumidor "Wise Up about Wi-Fi: Tips for Using Public Wireless Networks", fevereiro de 2011: https://www.govinfo.gov/content/pkg/GOVPUB-FT-PURL-gpo18584/pdf/GOVPUB-FT-PURL-gpo18584.pdf
- CISA, cartão de dicas "Cybersecurity While Traveling", Stop.Think.Connect: https://www.cisa.gov/sites/default/files/publications/Cybersecurity%20While%20Traveling.pdf
- CISA, "Federal Mobile Workplace Security", publicação de agosto de 2024, seção de espaços públicos: https://www.cisa.gov/sites/default/files/2024-08/Federal-Mobile-Workplace-Security_508_2024-08-14.pdf
- NCSC, "Virtual Private Networks", orientação de segurança de dispositivos, publicada em 29 de junho de 2021, revisada em 13 de maio de 2025, versão 2.1. Escrita para organizações, não como guia de compra para consumidores: https://www.ncsc.gov.uk/collection/device-security-guidance/infrastructure/virtual-private-networks
- Ajuda do MetaTrader 5, "2FA/TOTP — Authentication Using One Time Password": https://www.metatrader5.com/en/terminal/help/start_advanced/otp
- Ajuda do TradingView, "How to configure 2FA": https://www.tradingview.com/support/solutions/43000572460-how-to-configure-2fa/
- Lição do campus da Interactive Brokers, "IB Key – Two-Factor Authentication – Android": https://www.interactivebrokers.com/campus/trading-lessons/ib-key-two-factor-authentication-android/
A página da CISA que apresenta o cartão de dicas sobre Wi-Fi público também foi aberta (https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card). Ela descreve os pontos de acesso como nem sempre seguros e aponta para um download. O endereço de download testado no mesmo dia não retornou o cartão, então o cartão de dicas de viagem e a publicação de agosto de 2024 são os textos da CISA realmente citados acima.
O desk, as ferramentas de pesquisa e as calculadoras gratuitas são um produto diferente de uma VPN. Para eles, Ver planos.
Entre no canal gratuito do Telegram: https://t.me/baroqtech
Apenas para fins educacionais, não é aconselhamento financeiro; o trading envolve risco.
Conteúdo educativo, não aconselhamento financeiro. Preços, taxas e ofertas mudam: confirme-os no site do próprio fornecedor antes de se cadastrar. Negociar produtos alavancados tem um risco elevado de perder dinheiro, e pode perder tudo.