Aviso Los enlaces de socios están marcados. Podemos recibir una comisión si usa uno. No le cuesta nada extra y nunca cambia nuestro veredicto. Cómo analizamos
Una VPN en una wifi pública es el paso adicional correcto cuando la red no es suya: una cafetería, un hotel, un aeropuerto, un tren, una sala de conferencias o cualquier punto de acceso cuyo nombre no eligió usted. Cifra el camino desde su portátil hasta un servidor VPN, de modo que la red compartida no recibe una copia legible de la página del bróker. No hace segura la operación, no oculta la orden al bróker y no sustituye la contraseña ni el segundo factor de la cuenta. Si la red es suya, en casa, una VPN personal es opcional. Si está a punto de escribir la contraseña de una plataforma en la wifi de otra persona, active primero el túnel o use en su lugar los datos móviles de su teléfono.
¿Necesita una VPN en una wifi pública?
La respuesta corta es sí cuando se cumplen tres cosas a la vez. La red pertenece a otra persona. Está a punto de abrir una cuenta que puede mover dinero o enviar una orden. Y no puede, o no quiere, pasarse a los datos móviles. En ese caso, una VPN en una wifi pública es uno de los controles que la guía oficial ya menciona, junto a comprobar el nombre de la red, permanecer en un sitio web cifrado y cerrar la sesión al terminar.
La respuesta corta es no en otros dos casos, y los dos importan.
El primero es la red que usted controla. Un router doméstico con una contraseña que usted puso, un software que usted actualiza y ningún desconocido compartiendo el aire con motivos para vigilarle es un problema distinto del vestíbulo de un hotel. La alerta al consumidor de la Comisión Federal de Comercio (FTC) de febrero de 2011, "Wise Up about Wi-Fi", dice que solo puede tratar un punto de acceso como seguro cuando se le pide una contraseña WPA, y que una página del navegador que simplemente concede el acceso debe tratarse como no segura. Una red doméstica que pide WPA es el caso al que apunta esa alerta. WPA2 es la opción más fuerte que nombra esa alerta de 2011. No habla de WPA3, porque WPA3 no era el consejo al consumidor de esa página. No lea la alerta como un análisis de productos de 2026. Léala como la postura de la propia FTC sobre cuándo una red inalámbrica cifra lo que usted envía y cuándo no.
El segundo caso es aquel en el que no debería tener la sesión iniciada en absoluto. La tarjeta de consejos "Cybersecurity While Traveling" de CISA dice que no se realicen actividades sensibles, incluidas la banca y el trabajo sensible, en una red inalámbrica pública, y dice que su propia conexión móvil es en general más segura. Entrar en una cuenta de un bróker es trabajo sensible. La lectura más limpia de esa tarjeta es: haga el acceso con datos móviles, o no lo haga hasta volver a una red que conoce. Una VPN es el plan de reserva para el viaje en el que no hay datos móviles, no un motivo para sentarse en un vestíbulo a gestionar una posición grande porque el icono del túnel está en verde.
Hay un tercer límite, y es el que la gente se salta porque un anuncio de VPN suena absoluto. La publicación "Federal Mobile Workplace Security" de CISA, de agosto de 2024, en la sección sobre espacios públicos, dice que siguen existiendo vulnerabilidades incluso cuando un dispositivo del gobierno usa una VPN. Nombra la suplantación, los ataques a través de las interfaces de radio y la captura del tráfico de red. También dice que no se espere ninguna privacidad en un lugar público, y dice que las VPN son objetivos atractivos porque pueden abrir un camino hacia una red privada. Esa publicación está escrita para lugares de trabajo federales y equipos proporcionados por el gobierno, no para una cuenta minorista de oro. Los hechos de red que contiene siguen siendo válidos para un portátil en una cafetería: un túnel reduce una exposición y deja otras en pie. Un icono verde no es una declaración de que nada pueda salir mal.
Así que la decisión es una secuencia, no un eslogan.
- ¿Puede esperar hasta estar en una red que controla? Espere.
- Si no puede esperar, ¿puede compartir los datos móviles de su teléfono? Hágalo, y aun así confirme que el portátil usa un túnel si el trabajo es un acceso. La conexión del teléfono y la del portátil no son la misma tubería. La guía de dispositivos del NCSC, revisada el 13 de mayo de 2025, señala que el tráfico compartido no siempre viaja dentro de la VPN del teléfono. Ponga la VPN en la máquina que inicia sesión.
- Si se queda en la wifi del local, confirme el nombre con el personal, conéctese, acepte solo la página de acceso propia del local y levante el túnel antes de que cargue cualquier página de la plataforma.
- Entonces, y solo entonces, abra el bróker escribiendo usted mismo la dirección.
Ninguno de esos pasos elige una dirección en el oro. Ninguno cambia el diferencial, el swap ni el tamaño de una pérdida. El tamaño de la posición es otro trabajo. Si calcula el tamaño de una operación mientras viaja, hágalo con la calculadora de tamaño de posición y la guía sobre cuánto arriesgar en una operación, en una sesión que ya haya decidido. La pregunta de la VPN trata de quién puede ver el acceso. La pregunta del tamaño trata de cuánto puede perder. Manténgalas separadas.
¿Qué puede ver una red wifi pública?
Una red pública es un cable compartido hecho de radio. Todos los que se han unido a ella están en la misma red local, y el equipo que la gestiona está entre usted y el resto de internet. Ese equipo, y cualquiera que esté en posición de hacerse pasar por él, es aquello en lo que decide confiar cuando pulsa "unirse".
Empiece por lo que hace realmente unirse. Su portátil pide una dirección. El router le asigna una. Desde ese momento el router puede ver que su dispositivo está ahí, cuántos datos mueve y, salvo que otra cosa cifre el tráfico, adónde va cada conexión. La alerta de la FTC de febrero de 2011 dice que la mayoría de los puntos de acceso no cifran la información que usted envía, y que en una red no segura un acceso a un sitio no cifrado puede ser visto por otros usuarios de esa red. La alerta dice que esos usuarios podrían secuestrar la sesión y entrar como usted, y que un usuario y una contraseña copiados pueden probarse después en otros sitios. La alerta tiene quince años. Lo que no ha caducado es la distinción que hace, que sigue siendo la correcta.
Un sitio web cifrado protege la información que usted envía a ese sitio y la que recibe de él. La alerta dice que busque https al principio de la dirección y el icono del candado durante toda la visita, no solo en la página de inicio de sesión. Si alguna parte de la sesión vuelve a una página no cifrada, la alerta dice que toda la cuenta podría quedar expuesta, y dice que cierre la sesión de inmediato. Hacer clic en el candado es la forma de leer con quién cree el navegador que está hablando. Esa comprobación es gratuita, y mucha gente la hace una vez y luego la olvida mientras navega por una plataforma.
Una VPN, en palabras de la misma alerta, cifra el tráfico entre su ordenador e internet, incluso en una red no segura. La alerta indica a quienes abren cuentas con frecuencia en puntos de acceso que usen una, ya sea una cuenta de VPN personal o una VPN que les proporcione su organización. Esa es la recomendación de la FTC, de febrero de 2011, y es la frase sobre la que se construye este artículo. No afirma que todos los productos de VPN sean iguales, y no dice nada sobre un precio.
Lo que no hace el cifrado del propio sitio web es volverle invisible para la red. La cafetería sigue viendo que su portátil está asociado a su router. Sigue viendo que usted envía datos. Con un sitio cifrado normal, la red normalmente sigue viendo a qué servidor se conectó, porque esa dirección es la forma en que se entregan los paquetes. La contraseña, el ticket de la orden y el contenido de la página son lo que el cifrado del sitio debe ocultar. No se diga que la cafetería "no ve nada" porque la barra de direcciones dice https. Dígase que la cafetería no debería poder leer la contraseña, y aun así niéguese a iniciar sesión en una red que no ha comprobado.
Hay una segunda cosa que la red puede ver antes de que cargue cualquier página: el nombre que usted pidió. Si su portátil busca el nombre del bróker a través del equipo de la cafetería, esa consulta dice adónde está a punto de ir. Se supone que una VPN también lleva esas consultas dentro del túnel. La guía del NCSC para organizaciones, en la página sobre VPN revisada el 13 de mayo de 2025, dice que solo el tráfico que se enruta por la VPN queda protegido por ella. Si la aplicación envía parte del tráfico por fuera, ese tráfico vuelve a estar en la red de la cafetería. Por eso "el icono dice conectado" no es toda la prueba. La prueba es si el tráfico del programa de trading está realmente dentro del túnel. El enrutamiento dividido, que esa página llama split tunnelling, es el ajuste que deja a propósito parte del tráfico fuera. Para un acceso al bróker, no quiere que el acceso quede fuera.
Los portales cautivos están delante de todo esto. Un portal cautivo es la página que un hotel o una cafetería muestra antes de dejarle salir a internet: un botón para las condiciones, un número de habitación, un código del tique. La página del NCSC dice que el dispositivo tiene que abrir esa página directamente, antes de que la VPN esté activa, porque el portal está en la red local. Hasta que lo haya superado, no hay túnel. Esa página puede ser la del local. No puede ser la de su bróker. Si un "acceso a la wifi" pide la contraseña del correo, la de una plataforma o un número de tarjeta más allá de lo que el local necesita para dar acceso, ciérrelo. La alerta de la FTC dice que un punto de acceso que pide una contraseña a través del navegador, simplemente para dar acceso, debe tratarse como no seguro. Un formulario de número de habitación en un hotel es ese tipo de página.
Los nombres falsos son la otra mitad de unirse. La tarjeta de viaje de CISA dice que confirme con el personal el nombre de la red y los pasos exactos de acceso, para que la red sea la legítima, antes de conectarse en un aeropuerto, un hotel, una estación o una cafetería. La tarjeta no da una cifra de cuántas veces se usa un nombre parecido. Da la acción: pregunte a una persona que trabaje allí. Un cartel impreso en el mostrador puede estar mal si lo imprimió otra persona. La persona de la barra es la comprobación. Después, olvide la red cuando se vaya. La misma tarjeta dice que desactive la conexión automática, también la de Bluetooth, para que el portátil no se una a una red que esta vez no eligió.
Los ordenadores compartidos son otro producto distinto de la wifi compartida, y una VPN no los arregla. La tarjeta de viaje advierte de que los equipos del centro de negocios de un hotel, los de una biblioteca y los de un cibercafé pueden estar desactualizados, y de que un registrador de teclas en una de esas máquinas puede grabar lo que usted escribe y enviarlo. Si el teclado está grabando la contraseña, el túnel solo cifra la contraseña ya robada en su salida. Use su propio dispositivo. Si la única máquina de la sala no es suya, no entre en un bróker desde ella.
La pantalla es lo último de esta lista, y es lo que un diagrama de red deja fuera. La publicación de CISA de agosto de 2024 dice que no se espere privacidad en público, que se tengan en cuenta las cámaras y las personas que graban, y menciona un filtro de privacidad para la pantalla, de modo que los datos solo se lean desde justo delante. También dice que no deje una sesión desbloqueada cuando se aleja. Una VPN no esmerila el cristal. Si tiene que trabajar en una sala, siéntese de modo que la pantalla quede entre usted y una pared, bloquee la máquina al levantarse y no la deje para guardar la mesa.
¿Qué cambia una VPN y qué deja abierto?
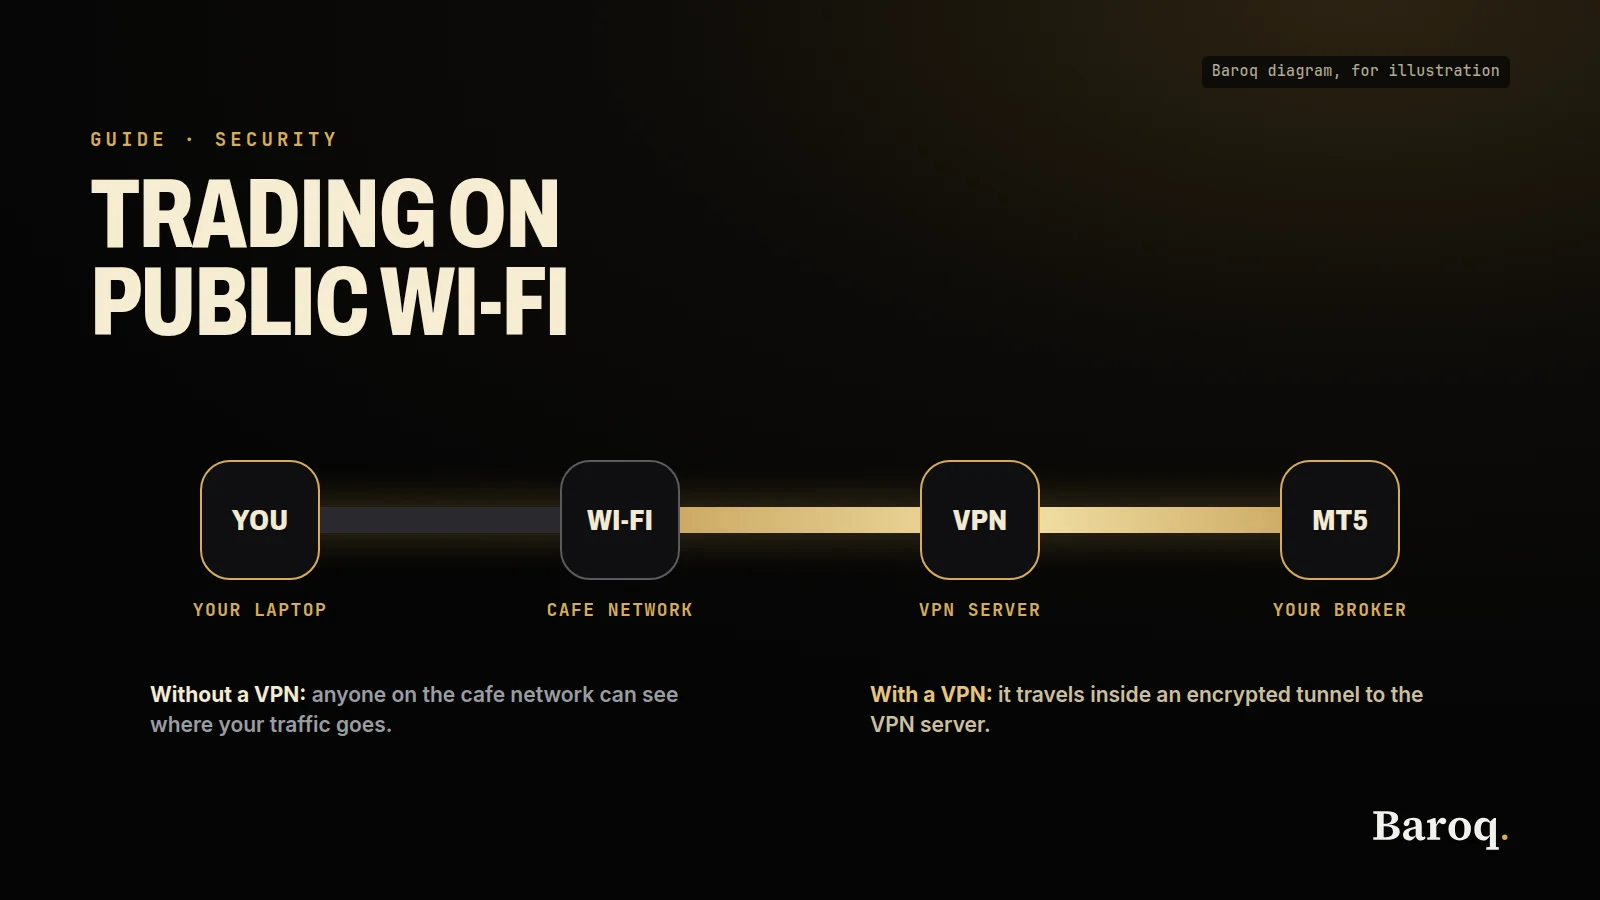
Una VPN de consumo es un túnel desde su dispositivo hasta un servidor que gestiona la empresa de VPN. Su portátil cifra el tráfico, lo envía a ese servidor, y el servidor lo reenvía al bróker. Del lado de la cafetería, la conexión visible es la que va al servidor VPN. Del lado del bróker, la conexión visible es la que viene del servidor VPN. Son dos observadores distintos. Reducirlos a "nadie puede verme" es la forma en que este tema se vende de más.
Este es el reparto, en filas sencillas.
| Quién mira | Sin VPN, en la wifi de la cafetería | Con el túnel activo, antes de enviar una orden |
|---|---|---|
| La red de la cafetería o del hotel | Su dispositivo, el volumen de tráfico y los servidores con los que contacta. El contenido de la página si el sitio no está cifrado. | Una conexión con el servidor VPN, más todo lo que la aplicación no consiga meter en el túnel. |
| Otras personas en esa wifi | La misma red local que usted. En un sitio no cifrado, la alerta de la FTC dice que pueden ver lo que envía. | No deberían ver la página del bróker. Todavía pueden ver su pantalla. |
| La empresa de VPN | Nada de usted, porque no la está usando. | El tráfico que entra en el túnel, según la política de registros que esa empresa aplique de verdad. |
| El bróker o la plataforma | El acceso, las órdenes y la dirección de la cafetería. | El acceso, las órdenes y la dirección del servidor VPN. |
| Alguien que le hace phishing | La contraseña, si la escribe en su página. | La contraseña, si la escribe en su página. El túnel transporta el error. |
Lea dos veces la fila central. La empresa de VPN ocupa ahora el asiento que antes ocupaba la cafetería, para el tráfico dentro del túnel. Una empresa cuidadosa deja por escrito lo que no almacena. Una descuidada es una nueva copia del problema, con logotipo. Este artículo no repite una afirmación sobre registros de una página de proveedor que no abrió el 10 de noviembre de 2026. La acción es suya: abra la política del proveedor, lea la frase sobre los registros de conexión y hágalo antes de introducir la contraseña. Si la frase no está, no se la invente.
La página del NCSC deja claro que su guía sobre VPN es para organizaciones que eligen y gestionan VPN para su propio personal, y que los particulares suelen usar VPN por otros motivos, así que no son el público de esa página. Úsela para la ingeniería, no como una clasificación de consumo. La ingeniería que sí se traslada es esta.
Solo el tráfico enrutado queda protegido. Un túnel forzado, en sus términos, envía el tráfico del usuario a través de la VPN y bloquea las conexiones que intentan rodearla. Si el túnel no puede conectarse, el dispositivo no tiene red hasta que usted quite ese forzado. Eso es incómodo en el portal cautivo, y es el comportamiento que quiere un minuto después, cuando lo que le importa es la página del bróker. Un túnel opcional puede dejarse apagado, o puede caerse, mientras el portátil envía en silencio el acceso por la red de la cafetería. El NCSC dice que ese hueco es un riesgo para los datos. Una aplicación de consumo suele llamar kill switch al comportamiento forzado. La etiqueta no es la prueba. La página de ayuda de la aplicación que instaló es la prueba, y el valor por defecto de esa aplicación es el que diga esa página. Este artículo no afirma un valor por defecto que no haya leído.
Automático no es lo mismo que forzado. El NCSC los separa. Automático significa que el dispositivo levanta el túnel cuando un programa pide la red. Forzado significa que el tráfico no puede salir por ningún otro camino. Puede tener un túnel que arranca solo y que aun así se puede apagar. Puede tener un túnel que, una vez activo, bloquea todo lo demás, pero que tiene que iniciar a mano. Para un acceso en una wifi hostil quiere ambas cosas: que se active sin recordatorio, y que no tenga fugas mientras usted cree que está activo. El arranque manual es la forma en que la gente abre primero la plataforma y se conecta después. La lista de espacios públicos de CISA de agosto de 2024 dice que active la sesión VPN inmediatamente después de conectarse a una red de terceros. Inmediatamente significa antes del marcador, no después de que la plataforma ya haya cargado.
Todo el dispositivo no es lo mismo que por aplicación. Un túnel por aplicación protege solo los programas de una lista. El NCSC dice que eso aumenta el riesgo de que algo que usted olvidó, o un componente del sistema, envíe datos por fuera. Un equipo de trading rara vez es un solo programa. La plataforma de escritorio, el gráfico del navegador, el cliente de correo que recibe el código de retirada y la sincronización horaria pueden hablar todos. Si solo la plataforma está dentro del túnel y el cliente de correo está fuera, el código que aprueba una retirada tomó el camino de la cafetería. Prefiera el modo que cubre todo el dispositivo durante la hora en que tiene la sesión iniciada. Vuelva más tarde a un modo más ligero si tiene un motivo. No descubra el hueco durante el acceso.
El túnel dividido es la versión por rutas del mismo hueco. Algunos destinos van por el túnel y el resto va directo. El NCSC dice que esto aumenta la probabilidad de que datos sensibles toquen una red no protegida, y que además puede permitir que un tercero de fuera vuelva a entrar a través del dispositivo. Un sitio de gráficos que "dejó fuera para que fuera más rápido" sigue siendo un acceso si es por ese sitio por donde se conecta su bróker. Deje el enrutamiento dividido apagado durante la sesión.
Los clientes de terceros, frente a la VPN integrada en el sistema operativo, son lo que suele ser una suscripción de consumo. El NCSC dice que un cliente de terceros aumenta la probabilidad de una mala integración y de que algunos datos salgan del túnel, y añade otro paquete que tiene que actualizar. Eso no es un motivo para prescindir de una VPN personal en la red de una cafetería. La alerta de la FTC indica a los usuarios de puntos de acceso que contraten una cuenta de VPN personal con un proveedor. Es un motivo para mantener la aplicación actualizada, y un motivo para no suponer que el sistema operativo enruta cada paquete solo porque la ventana de la aplicación diga "protegido".
La lista de CISA de agosto de 2024 para wifi pública y puntos de acceso, de nuevo escrita para usuarios federales, es lo bastante corta como para copiarla a un hábito de trading sin copiar las partes que tratan de credenciales de agencia. Actualice los dispositivos en una red de confianza, no en la de la cafetería. Use una VPN u otro método de acceso seguro autorizado. Actívela inmediatamente después de unirse a la red de terceros. Use un cortafuegos y protección contra malware. Cifre el dispositivo. No haga la propia actualización de software en la red del vestíbulo. Una actualización es una descarga grande desde un sitio en el que su máquina va a confiar. Deje que ocurra en casa, antes del viaje, que es también lo que dice la tarjeta de consejos de viaje: actualice antes de irse.
Lo que el túnel no cambia es la lista de abajo. Léala como el límite del producto, no como un motivo para prescindir del producto.
- El bróker sigue recibiendo la orden y sigue aplicando sus propias reglas.
- Una persona o una cámara detrás de usted todavía puede leer la pantalla.
- Un portátil robado y desbloqueado sigue con la sesión iniciada hasta que la sesión termine.
- Una contraseña guardada en el navegador sigue estando en la máquina.
- Un sitio falso sigue recibiendo todo lo que usted escriba en él.
- Un ordenador compartido que graba las pulsaciones sigue grabándolas.
- El servidor VPN, y la empresa que lo gestiona, pueden ver lo que transporta el túnel, en la medida en que su sistema esté hecho para verlo.
- Si el túnel se cae y la aplicación no bloquea el resto del tráfico, el siguiente clic puede volver a salir por la cafetería.
La sección de espacios públicos de CISA dice en voz alta los riesgos que quedan: la suplantación, los ataques por la interfaz de radio y la captura de tráfico siguen ahí incluso con una VPN en un dispositivo del gobierno. Un portátil personal no es ese dispositivo, y no recibe un pase libre que esas líneas niegan a uno gestionado.
¿Es más seguro el punto de acceso de su teléfono que la wifi de una cafetería?
La tarjeta de consejos de viaje de CISA dice que su propia conexión de red móvil, a la que también llama su punto de acceso inalámbrico, es en general más segura que una red inalámbrica pública, y dice que use esa función si su tarifa la incluye. Es la frase oficial más limpia de las páginas abiertas para este artículo. La red móvil sigue siendo una red que gestiona otro, el operador, pero no es un vestíbulo lleno de desconocidos en el mismo segmento local, y no es un nombre que cualquiera de la sala pueda imitar con un router de bolsillo.
Úsela en este orden.
Si el teléfono es el dispositivo con el que opera, apague la wifi y use los datos móviles. Confirme que la aplicación de la plataforma es la que instaló desde la tienda oficial, no un archivo que le envió un desconocido. Entonces el acceso va por el camino del operador. Aún puede añadir una VPN en el teléfono. No tiene por qué hacerlo, para el fin concreto de salir de la red local de la cafetería. Quizá quiera hacerlo si no desea que el operador vea qué plataforma abrió. Eso es una preferencia de privacidad. No es el mismo problema que el desconocido de la mesa de al lado.
Si el portátil es el dispositivo con el que opera, conéctelo al teléfono. Una conexión por USB es más difícil de unir por error que un punto de acceso wifi con un nombre fácil de adivinar. Si usa el teléfono como punto de acceso wifi, ponga una contraseña larga y no use el nombre del local como nombre del punto de acceso. La tarjeta de CISA dice que desactive la conexión automática para conectarse solo cuando quiera. Un portátil que se une solo a "Hotel Wi-Fi" mientras su teléfono también ofrece un punto de acceso elegirá el que recuerde. Olvide las redes de los locales.
La nota del NCSC sobre la conexión compartida es el detalle que hace esto menos simple que "teléfono igual a seguro". Una VPN de todo el dispositivo en el teléfono no mete, en todas las plataformas, a los dispositivos conectados dentro de ese mismo túnel. Algunos teléfonos envían el tráfico del portátil rodeando la VPN del teléfono. Otros no comparten la conexión en absoluto mientras la VPN del teléfono está activa. Si el acceso ocurre en el portátil, la VPN que importa es la del portátil. Compruebe el portátil, no el icono de estado del teléfono.
Los datos móviles fallan en los lugares donde de verdad se sientan los traders: sótanos, hoteles de muros gruesos, tarjetas SIM extranjeras sin itinerancia, tarifas que cobran caro compartir la conexión. Cuando fallan, vuelve a la red del local, y se aplica la secuencia anterior. No escriba la contraseña "solo esta vez" porque el gráfico estaba a punto de moverse. El gráfico seguirá ahí cuando tenga un túnel, o no, y perseguirlo en una red abierta es la forma en que se copia un acceso por un movimiento al que de todas formas llegaba tarde. Los horarios de las sesiones están en horario de trading del oro. Saber cuándo está realmente activo el mercado es un motivo para haber terminado y cerrado la sesión, no un motivo para apresurar la contraseña.
Los límites de datos son un límite práctico, no una propiedad de seguridad. Una conexión compartida que se corta a mitad de sesión hace caer el túnel con ella. Si el portátil vuelve entonces automáticamente a la wifi de la cafetería, está en la red compartida con la plataforma todavía abierta. Desactive la conexión automática antes de empezar, para que una conexión caída falle cerrada. Bloquee la pantalla mientras arregla la conexión. La lista de CISA de agosto de 2024 dice que no deje la sesión desbloqueada cuando se aleja. Un gráfico que se queda cargando es usted alejándose.
¿Cómo debe iniciar sesión en una red compartida?
El camino y el acceso son cerraduras distintas. El camino es la VPN, los datos móviles y el https. El acceso es la contraseña, el segundo factor y la lista de dispositivos en los que la plataforma ya confía. Configure el segundo factor en casa, días antes del viaje. Una pantalla de configuración que muestra un código QR es algo malo para enseñar en una zona de restaurantes, y un mensaje de texto que llega tarde en itinerancia es algo malo de lo que depender con una posición abierta.
Tres páginas de ayuda oficiales, abiertas el 10 de noviembre de 2026, muestran cómo hacen realmente el segundo factor tres plataformas muy usadas. Son ejemplos, no una lista completa de brókers. Si la página de su plataforma dice otra cosa, manda esa página.
MetaTrader 5
La página de ayuda de MetaTrader 5 sobre contraseñas de un solo uso dice que la autenticación de doble factor, con una contraseña de un solo uso basada en el tiempo, es un nivel extra de seguridad que sigue protegiendo la cuenta si el usuario y la contraseña se filtran. Cuando está activada, la plataforma pide esa contraseña extra en cada conexión, además del usuario de la cuenta y la contraseña maestra, y además de un certificado si también está activada la autenticación ampliada. La página de ayuda dice que cada contraseña de un solo uso es válida durante 30 segundos y que luego se genera una nueva.
El servidor del bróker tiene que permitirlo. La página dice que puede ser opcional u obligatorio, según los requisitos regulatorios o de mercado que se apliquen a ese servidor. No dé por hecho que la plataforma de escritorio ofrecerá el interruptor. Conéctese de la forma habitual y luego busque "Enable 2FA/TOTP" en el menú de la cuenta, en el Navegador. La página dice que después escanea un código QR en una aplicación de autenticación e introduce el código que muestra la aplicación. Nombra las plataformas móviles de MetaTrader en iPhone y Android, y nombra Google Authenticator, Microsoft Authenticator, LastPass Authenticator y Authy, desde la App Store o Google Play.
En las aplicaciones del teléfono, la primera vez que abre la sección de contraseñas de un solo uso se le pide que ponga una contraseña de cuatro dígitos en el propio generador. Vincula una cuenta con el nombre del servidor, el número de cuenta y la contraseña maestra. La página dice que puede vincular un número ilimitado de cuentas. También dice que una cuenta solo puede estar vinculada a un generador. Para pasar a un teléfono nuevo, primero desactiva la vinculación anterior, lo que exige un código del generador antiguo. Si pierde el teléfono, la página dice que contacte con el bróker para restablecer la vinculación. Haga ese restablecimiento desde un canal que ya conozca, no desde un enlace en un correo inesperado.
Una excepción es fácil de pasar por alto. La página dice que no se pide la contraseña de un solo uso cuando se conecta con la contraseña de inversor, que es el modo de solo lectura. El modo de solo lectura no es "sin acceso". Es acceso a las posiciones y al historial de la cuenta. Trate la contraseña de inversor con el mismo cuidado que la contraseña maestra. No la deje en un chat, en una captura de pantalla ni en una nota en el portátil.
El generador del teléfono tiene un comando para sincronizar el reloj del dispositivo, porque el código solo es válido para el intervalo de tiempo actual y la plataforma y el servidor tienen que estar de acuerdo en qué hora es. Si se rechaza un código, compruebe el reloj antes de suponer que la cuenta está estropeada. Ponga el teléfono en hora automática en una red de confianza, no adivinando una zona horaria en el vestíbulo.
TradingView
La página de ayuda de TradingView "How to configure 2FA" dice que la autenticación de doble factor significa que, después de la contraseña, también introduce un código de un solo uso. Ofrece dos formas de obtener ese código: una aplicación de autenticación, o un SMS al número de teléfono de la cuenta. La página recomienda la aplicación, y dice que los mensajes de texto son menos fiables, pueden no llegar en algunos países y pueden retrasarse. Ese retraso es exactamente el fallo que no quiere en una wifi de itinerancia.
La página dice que se generan códigos de respaldo cuando activa la función, y que esos códigos son la única forma de volver a entrar si pierde la contraseña o no puede usar el dispositivo del segundo factor. Dice que anote los códigos y los guarde en un lugar seguro, que no confíe en copiar y pegar y que no los guarde en sus dispositivos. También dice que TradingView no puede recuperar la cuenta si pierde los códigos, y que usted lo acepta cuando activa la función. Lea esa frase antes de activarla. Un código de respaldo en una carpeta de fotos del mismo portátil no es un respaldo. Es una segunda copia de la llave en lo que se llevaría un ladrón.
La configuración está en Privacidad y seguridad, dentro de Ajustes de la cuenta. La página dice que una cuenta que solo entra con un inicio de sesión social tiene que crear antes una contraseña. Escanea un código QR con Google Authenticator, Microsoft Authenticator, Duo Mobile o Authy. Si se rechaza el código, la página dice que compruebe que los dispositivos muestran la hora correcta. Cambiar de teléfono significa entrar con un código de respaldo o con un dispositivo que aún tenga una sesión activa, desactivar la función y volver a activarla en el teléfono nuevo. Haga ese cambio en casa.
La misma página de ayuda trata de la cuenta de TradingView. Un bróker conectado a través de esa cuenta puede tener también su propio segundo factor. Active los dos. Uno no cumple la función del otro.
Interactive Brokers
La lección de campus de Interactive Brokers "IB Key – Two-Factor Authentication – Android", leída el 10 de noviembre de 2026, describe IB Key dentro de la aplicación IBKR Mobile como un segundo factor para entrar en la cuenta de trading. La lección dice que el registro se hace desde la pantalla de acceso de la aplicación. Un camino usa un identificador de sesión o un código QR de una plataforma en la que ya ha iniciado sesión, como Client Portal, y después un PIN. Otro camino usa el usuario y la contraseña de la cuenta, confirma el número de móvil de la cuenta e introduce un código de activación que llega por SMS. La lección dice que el PIN tiene de 4 a 6 dígitos. Tras la activación, la lección dice que IB Key puede usarse para Client Portal, Trader Workstation y la IB Debit Mastercard.
El acceso que describe la lección es: primero usuario y contraseña, después un aviso para abrir la notificación en el teléfono, después Aprobar, y después una huella o rostro, un PIN de seguridad o un patrón. También hay un camino con QR: el ordenador muestra un código, el teléfono lo escanea y usted aprueba. Una respuesta en esa misma página de la lección, de la cuenta de campus de Interactive Brokers, dice que los clientes pueden usar el SMS como método de autenticación, junto a IB Key y, para los clientes que cumplan los requisitos, una Digital Security Card+, y dice que el SMS no puede volver a activarse una vez que un dispositivo de seguridad permanente lo ha sustituido. Eso es un comentario a la lección, no los pasos de la propia lección. Si usa SMS, sepa que la imagen preferida de la lección es el paso de aprobar en el teléfono, y conozca la limitación que indica esa respuesta antes de dejar el SMS y querer recuperarlo.
Lo que esto significa en una wifi pública: la contraseña sola no debería bastar. El teléfono es el segundo factor, así que el teléfono necesita su propio bloqueo, y el aviso de aprobación hay que leerlo. Aprobar significa que está mirando un acceso que acaba de iniciar. Un aviso de aprobación que usted no inició es un aviso para rechazar. La VPN no hace honesto ese aviso. Lo hace usted.
Lo que estas tres páginas no dicen
No dicen que todos los brókers tengan el mismo interruptor. La página de MetaTrader deja claro que el servidor puede ofrecer o no contraseñas de un solo uso. Si el suyo no las ofrece, pregunte al bróker por un canal que ya use, y hasta entonces no entre desde un vestíbulo. No dicen que un segundo factor detenga una retirada que usted mismo confirma, ni un acceso que aprueba en un aviso que no leyó. No dicen que la función pueda configurarse con seguridad por primera vez en una red de la que no se fía. Configúrela antes de viajar. Escriba los códigos de respaldo en papel. Deje el papel en casa si el riesgo que gestiona es una bolsa robada, o llévelo separado del portátil si el riesgo que gestiona es un teléfono perdido. Son pérdidas distintas. Elija aquella a la que está realmente expuesto esta semana.
Mientras está en los ajustes de la cuenta, cierre las sesiones que no reconozca y desactive "recordar este dispositivo" en cualquier máquina que se quede en una habitación de hotel. La tarjeta de viaje de CISA dice que unos minutos bastan para que alguien robe lo que hay en un dispositivo desbloqueado. Un navegador recordado es un dispositivo desbloqueado que no parece desbloqueado.
¿Detiene una VPN una página falsa de un bróker?
No. El trabajo del túnel es llevar bytes a la dirección que usted pidió. Si pidió una imitación, el túnel le lleva allí, cifrado, y la imitación recibe la contraseña. El cifrado no es un corrector ortográfico del nombre en la barra de direcciones.
La alerta de la FTC dice que algunos sitios solo cifran la página de inicio de sesión, y que debe vigilar el https y el candado durante toda la visita. Dice que los navegadores avisan en algunos sitios fraudulentos y en algunas descargas maliciosas, y que debe prestar atención a esos avisos y mantener el navegador actualizado. También dice que no se quede con la sesión iniciada de forma permanente y que no reutilice una contraseña en varios sitios, porque una contraseña copiada de una cuenta se prueba en las demás. Una contraseña de trading que también es la de su correo son dos cuentas al precio de un solo error.
La tarjeta de viaje de CISA dice que piense antes de hacer clic, que borre el correo sospechoso y que tenga cuidado con los enlaces desconocidos y con las aplicaciones que no ha revisado. La publicación de agosto de 2024 dice que esté atento a personas que hacen preguntas inusuales, algo que sitúa dentro de la ingeniería social. Una persona en una cafetería que "trabaja para la plataforma" y necesita su código es esa situación. Un empleado de la plataforma no necesita el código de un solo uso. El código es la forma en que demuestra que usted es usted. Entregarlo demuestra que es servicial, y no demuestra nada más.
Los hábitos prácticos, todos compatibles con una VPN y ninguno hecho por la VPN:
- Escriba la dirección de la plataforma, o use un marcador que creó en casa. No use el enlace del correo que llegó mientras estaba en la red del local.
- Lea el nombre del servidor antes de escribir la contraseña. Una letra de más es todo el ataque.
- Si la página pide el código de un solo uso y además le pide que "confirme" aprobando un aviso que no esperaba, pare. Cierre la página. Abra usted mismo la aplicación real.
- No instale un programa de "soporte" porque se lo dijo una ventana de chat en un sitio web. La tarjeta de CISA dice que revise una aplicación antes de instalarla.
- Si ya escribió la contraseña en una página de la que ahora desconfía, cambie la contraseña desde una red que controle, cierre las demás sesiones y dé por quemados los códigos de un solo uso que había en esa página.
Una empresa de VPN puede ofrecer una lista de bloqueo adicional de sitios maliciosos conocidos. Si la aplicación que usa tiene ese interruptor, lea lo que promete y actívelo si lo quiere. Es una lista adicional, mantenida por otra persona, y estará incompleta el día en que aparezca una nueva imitación. No sustituye a leer la dirección.
¿Puede una dirección de VPN causar problemas con un bróker?
Puede, y este artículo no fingirá haber leído una prohibición que no abrió.
Una plataforma ve la dirección de la máquina que se conectó. Con el túnel activo, esa dirección es la del servidor VPN, que a menudo está en un país distinto de la silla en la que usted está sentado. Las plataformas que pueden dar servicio a unos países y no a otros usan las direcciones como una de sus señales. Si parece que está en un país al que no dan servicio, el acceso puede fallar, una orden puede ser rechazada o la cuenta puede quedar restringida. Usar un túnel para aparentar que vive donde no vive, de modo que pueda operar donde no se le permite, es un problema de condiciones. Este artículo no es una forma de esquivar una restricción. Es una forma de impedir que se lea un acceso en la red de una cafetería en un país desde el que usted sí puede operar.
Como las páginas de brókers no formaban parte de las fuentes de este artículo, aquí no se cita ninguna norma de VPN de un bróker concreto. Abra las condiciones en el sitio del propio bróker, y abra la página de seguridad, antes de depender de una dirección de salida. Si las condiciones no dicen nada, el silencio no es un permiso. Si una retirada pide de repente comprobaciones extra porque cambió la dirección, es la plataforma haciendo el trabajo que usted quería que hiciera el segundo factor. Déjela. No lo "arregle" apagando la VPN y repitiendo la retirada en la red del hotel.
El bróker sigue viendo la operación. Una VPN no anonimiza una cuenta que usted identificó con sus propios documentos. Cambia la dirección de red de la sesión. Al personal de soporte que pregunte por qué cambió la dirección hay que darle una respuesta sencilla: estaba en una red pública y usó una VPN. No se invente una ubicación.
Hay un hábito relacionado que provoca más bloqueos que la cuestión del país. La gente enciende y apaga la VPN entre el paso de la contraseña y el del código de un solo uso, o el teléfono está con datos móviles mientras el portátil está en el túnel, y la plataforma ve dos direcciones para un solo acceso. Quédese en un solo camino hasta que esté dentro. Si después el código falla, compruebe el reloj, como dicen las páginas de MetaTrader y de TradingView, antes de empezar a cambiar de servidor.
Nada de esto es una previsión de si una operación gana o pierde dinero. La comprobación de la dirección puede impedirle enviar una orden. No puede hacer que la orden sea buena. El registro de investigación y las calculadoras son algo aparte de esta cuestión de red. Los precios en vivo y el calendario están en Mercados. Cómo se marcan los enlaces de socios en este blog está en Cómo analizamos.
¿Qué ajustes importan antes de conectarse?
Configure esto en una red de confianza y después no lo toque. El vestíbulo es un mal lugar para aprender los menús.
El túnel se activa solo, y el resto del tráfico se detiene si se cae. Esa es la pareja del NCSC: automático y forzado. En una aplicación de consumo, busque un interruptor que bloquee internet cuando la VPN se desconecta. Lea en el texto de ayuda del proveedor si ese interruptor viene activado. Si el texto de ayuda dice que tiene que activarlo, actívelo en casa y haga una prueba: apague el túnel y vea si un navegador todavía puede cargar una página. Si puede, el interruptor no está haciendo su trabajo. La línea de CISA de agosto de 2024 es activar la sesión inmediatamente después de unirse a la red de terceros. Un interruptor que bloquea las fugas es lo que hace que "inmediatamente" sobreviva cuando el túnel tiene un tropiezo.
Todo el dispositivo va dentro durante la hora de trading. Desactive el enrutamiento dividido y las excepciones por aplicación durante esa sesión, por la razón que da el NCSC: el tráfico que queda fuera es tráfico sin protección. Si una aplicación concreta falla porque no ve la red local, arréglelo en casa, o no use esa aplicación mientras esté en la wifi del local. No abra agujeros que se olvidará de cerrar.
El portal cautivo puede ser feo, y no puede pedir la contraseña del bróker. Únase a la wifi, deje que el sistema abra la página del local, acepte las condiciones o introduzca el código de la habitación, y solo entonces deje que el túnel forzado tome el control. El NCSC prefiere el asistente de portal cautivo del sistema operativo a la costumbre de apagar el túnel forzado y navegar en la ventana principal. iOS y macOS tienen ese asistente, dice la página, y otros sistemas pueden necesitar uno. Si tiene que quitar el forzado para llegar al portal, vuelva a ponerlo antes de tocar un marcador. No lo deje apagado "para toda la tarde".
La conexión automática está desactivada, el Bluetooth apagado salvo que lo necesite, y la red del local olvidada cuando se va. Eso es la tarjeta de viaje. Un portátil que recuerda todos los hoteles se unirá a la próxima imitación sin preguntar. Olvidar la red es un paso de diez segundos en la puerta.
El dispositivo está actualizado, cifrado y bloqueado. Las actualizaciones se hacen en casa, como dicen con sus propias palabras los dos documentos de CISA. Un disco cifrado sigue siendo suyo si le roban la bolsa, siempre que la máquina estuviera apagada o bloqueada. Un disco sin cifrar es una copia de la sesión de la plataforma para quien tenga el portátil. La tarjeta de viaje dice que haga una copia de seguridad antes de irse y que lleve el dispositivo consigo, también en el taxi y en la habitación del hotel. La tarjeta señala que las horas de las comidas son cuando desaparecen de las habitaciones los portátiles sin vigilancia.
El segundo factor ya está activado, y los códigos de respaldo no van en la misma bolsa que la única copia de nada. Ya se ha tratado arriba. Compruébelo el día antes, no el minuto antes.
Sabe cómo va a pagar la VPN, y ha leído la frase sobre los registros. Una suscripción que inicia en la red de la cafetería, escribiendo una tarjeta en una página que nunca ha visto, es un segundo acceso sensible. Abra la cuenta en casa. Confirme que la aplicación es la del sitio del propio proveedor o la de la tienda oficial.
Si quiere un proveedor comercial y usa el enlace del párrafo siguiente, ese enlace es un enlace de afiliado. Podemos ganar una comisión si se suscribe. No añade ninguna tarifa a su factura y no cambia la ingeniería de arriba. La divulgación en la parte superior de esta página es la misma declaración para todos los enlaces de socios del blog.
NordVPNPartner es el único enlace de socio de este artículo. No se cita ningún precio, porque no se usó ninguna página de precios como fuente el 10 de noviembre de 2026. Elija lo que elija, las comprobaciones son las mismas: la frase sobre los registros, si la aplicación puede bloquear el tráfico cuando el túnel se cae, si puede cubrir todo el dispositivo y las condiciones de renovación en el sitio del proveedor el día que paga.
Una aplicación gratuita no es "las mismas comprobaciones, saltadas". Lea cómo se financia. Si no encuentra una frase sobre los registros, no ponga detrás la contraseña de un bróker.
¿Cuál es la lista de comprobación antes de operar en una wifi pública?
Hágalo en este orden. El orden es lo importante. Un túnel que inicia después de que la plataforma haya cargado ya se ha perdido el acceso.
- Decida si la orden puede esperar hasta que esté en una red que controla. Si puede, espere.
- Si no puede, pruebe primero los datos móviles de su teléfono o compartir su conexión. La tarjeta de viaje de CISA dice que esa conexión es en general más segura que una wifi pública.
- Si se queda en la red del local, pida al personal el nombre exacto y los pasos exactos de acceso. Conéctese solo a ese nombre.
- Olvide en el portátil las demás redes de locales, y desactive la conexión automática y el Bluetooth salvo que necesite un dispositivo concreto.
- Supere el portal cautivo. Pare si pide la contraseña de una plataforma, la del correo o una tarjeta de pago que el local no necesita.
- Active la VPN de inmediato y confirme que un túnel caído bloquea el resto del tráfico. Después abra la plataforma con un marcador o escribiendo la dirección.
- Compruebe el https y el candado durante toda la visita. Si el candado desaparece, cierre la sesión, como dice la alerta de la FTC.
- Use el segundo factor que ya activó en casa. Rechace cualquier aprobación que no acabe de iniciar. No lea un código en voz alta a nadie.
- Envíe solo la orden que planificó. Calcule su tamaño antes de viajar, con una pérdida que pueda asumir. La calculadora de tamaño de posición es la herramienta para ese trabajo. La VPN no lo hará.
- Cierre la sesión. Bloquee la pantalla. Olvide la red. No deje el portátil para guardar la mesa.
Una sola tarde, escrita como una secuencia y no como una historia de miedo, se ve así. Está en un hotel el 10 de noviembre de 2026, que es el día en que se abrieron las páginas fuente de este artículo. La wifi del vestíbulo tiene un nombre parecido a la marca del hotel. Pregunta en recepción y se une al nombre que le dicen, no al que el portátil ya tenía recordado. Una pestaña del navegador se abre sola y le pide que acepte unas condiciones. Acepta las condiciones. No escribe nada más en esa pestaña. Inicia la VPN y ve que el estado dice que el túnel está activo. Apaga la radio un momento y confirma que el navegador no puede cargar una página mientras el túnel está caído, después vuelve a encender la radio y deja que el túnel regrese. Escribe la dirección de la plataforma. El candado sigue ahí. Introduce la contraseña. El teléfono le pide que apruebe un acceso que acaba de iniciar, y lo aprueba con el propio bloqueo del teléfono. Revisa la posición cuyo tamaño ya calculó. No abre una segunda idea porque el vestíbulo es cómodo. Cierra la sesión, bloquea el portátil y olvida la red en la lista de redes inalámbricas antes de subir. Esa secuencia no usa ningún número que este artículo no haya leído. Es la lista de comprobación, una vez, en orden.
Lo que este artículo no afirma
No afirma que una VPN le dé seguridad en todos los sentidos. La publicación de CISA de agosto de 2024 dice que siguen existiendo ataques residuales incluso con una VPN, y dice que no se espere privacidad en público. Esas frases son el límite.
No afirma una velocidad, un número de servidores, una jurisdicción ni un precio de ninguna VPN. Esas cifras no se tomaron de una página de proveedor el día en que se escribió esto.
No afirma que un bróker prohíba o permita las VPN. Lea las condiciones del bróker.
No afirma que la alerta de la FTC de febrero de 2011 sea un catálogo actual de productos wifi. WPA2 es la opción más fuerte que nombra esa alerta. Tome su distinción sobre el cifrado como la parte que usa, y tome sus ejemplos de productos, incluidos complementos antiguos del navegador, como algo con fecha.
No le dice que abra una operación. Un control de red no es una opinión sobre el oro.
Fuentes leídas el 10 de noviembre de 2026
Estas son las páginas en las que se apoya este artículo. Si una línea de aquí y una línea de la página no coinciden, manda la página, y este artículo debería actualizarse.
- Federal Trade Commission, alerta al consumidor "Wise Up about Wi-Fi: Tips for Using Public Wireless Networks", febrero de 2011: https://www.govinfo.gov/content/pkg/GOVPUB-FT-PURL-gpo18584/pdf/GOVPUB-FT-PURL-gpo18584.pdf
- CISA, tarjeta de consejos "Cybersecurity While Traveling", Stop.Think.Connect: https://www.cisa.gov/sites/default/files/publications/Cybersecurity%20While%20Traveling.pdf
- CISA, "Federal Mobile Workplace Security", publicación de agosto de 2024, sección de espacios públicos: https://www.cisa.gov/sites/default/files/2024-08/Federal-Mobile-Workplace-Security_508_2024-08-14.pdf
- NCSC, "Virtual Private Networks", guía de seguridad de dispositivos, publicada el 29 de junio de 2021, revisada el 13 de mayo de 2025, versión 2.1. Escrita para organizaciones, no como guía de compra para consumidores: https://www.ncsc.gov.uk/collection/device-security-guidance/infrastructure/virtual-private-networks
- Ayuda de MetaTrader 5, "2FA/TOTP — Authentication Using One Time Password": https://www.metatrader5.com/en/terminal/help/start_advanced/otp
- Ayuda de TradingView, "How to configure 2FA": https://www.tradingview.com/support/solutions/43000572460-how-to-configure-2fa/
- Lección de campus de Interactive Brokers, "IB Key – Two-Factor Authentication – Android": https://www.interactivebrokers.com/campus/trading-lessons/ib-key-two-factor-authentication-android/
También se abrió la página de CISA que presenta la tarjeta de consejos sobre wifi pública (https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card). Describe los puntos de acceso como no siempre seguros y remite a una descarga. La dirección de descarga probada ese mismo día no devolvió la tarjeta, así que la tarjeta de consejos de viaje y la publicación de agosto de 2024 son los textos de CISA que realmente se citan arriba.
El desk, las herramientas de análisis y las calculadoras gratuitas son un producto distinto de una VPN. Para ellos, Ver planes.
Únase al canal gratuito de Telegram: https://t.me/baroqtech
Solo con fines educativos, no es asesoramiento financiero; el trading implica riesgo.
Contenido educativo, no asesoramiento financiero. Los precios, comisiones y ofertas cambian: compruébelos en la web del proveedor antes de registrarse. Operar con productos apalancados conlleva un alto riesgo de perder dinero, y puede perderlo todo.