Trasparenza I link partner sono segnalati. Potremmo ricevere una commissione se ne usi uno. Non ti costa nulla in più e non cambia mai il nostro giudizio. Come recensiamo
Una VPN sul Wi-Fi pubblico è il passo in più giusto quando la rete non è Sua: un bar, un hotel, un aeroporto, un treno, una sala conferenze o qualsiasi hotspot il cui nome non ha scelto Lei. Cifra il percorso dal Suo portatile a un server VPN, così la rete condivisa non riceve una copia leggibile della pagina del broker. Non rende sicura l'operazione, non nasconde l'ordine al broker e non sostituisce né la password né il secondo fattore del conto. Se la rete è Sua, a casa, una VPN personale è facoltativa. Se sta per digitare la password di una piattaforma sul Wi-Fi di qualcun altro, attivi prima il tunnel, oppure usi i dati mobili del Suo telefono.
Le serve una VPN sul Wi-Fi pubblico?
La risposta breve è sì quando tre cose sono vere nello stesso momento. La rete appartiene a qualcun altro. Lei sta per aprire un conto che può spostare denaro o inviare un ordine. E non può, o non vuole, passare ai dati mobili. In quel caso una VPN sul Wi-Fi pubblico è uno dei controlli che le indicazioni ufficiali già citano, insieme a verificare il nome della rete, restare su un sito web cifrato e disconnettersi quando ha finito.
La risposta breve è no in altri due casi, ed entrambi contano.
Il primo è la rete che Lei controlla. Un router domestico con una password che ha impostato Lei, un software che Lei aggiorna e nessuno sconosciuto che condivide l'aria con un motivo per osservarLa è un problema diverso dalla hall di un hotel. L'avviso ai consumatori della Federal Trade Commission (FTC) del febbraio 2011, "Wise Up about Wi-Fi", dice che può considerare sicuro un hotspot solo quando Le viene chiesta una password WPA, e che una pagina del browser che si limita a concedere l'accesso va considerata non sicura. Una rete domestica che chiede il WPA è il caso a cui punta quell'avviso. Il WPA2 è l'opzione più forte che cita quell'avviso del 2011. Non parla del WPA3, perché il WPA3 non era il consiglio ai consumatori di quella pagina. Non legga l'avviso come una recensione di prodotti del 2026. Lo legga come la posizione della stessa FTC su quando una rete wireless cifra ciò che Lei invia e quando no.
Il secondo caso è quello in cui non dovrebbe proprio essere collegato. La scheda di consigli "Cybersecurity While Traveling" della CISA dice di non svolgere attività sensibili, comprese le operazioni bancarie e il lavoro sensibile, su una rete wireless pubblica, e dice che la Sua connessione mobile è in genere più sicura. Accedere a un conto presso un broker è lavoro sensibile. La lettura più pulita di quella scheda è: faccia l'accesso con i dati mobili, oppure non lo faccia finché non è tornato su una rete che conosce. Una VPN è il piano di riserva per il viaggio in cui i dati mobili non ci sono, non un motivo per sedersi in una hall a gestire una posizione grande perché l'icona del tunnel è verde.
C'è un terzo limite, ed è quello che si salta perché la pubblicità di una VPN suona assoluta. La pubblicazione "Federal Mobile Workplace Security" della CISA, dell'agosto 2024, nella sezione sugli spazi pubblici, dice che le vulnerabilità esistono ancora anche quando un dispositivo governativo usa una VPN. Cita il mascheramento, gli attacchi tramite le interfacce radio e l'intercettazione del traffico di rete. Dice anche di non aspettarsi alcuna riservatezza in un luogo pubblico, e dice che le VPN sono bersagli attraenti perché possono aprire una via verso una rete privata. Quella pubblicazione è scritta per i luoghi di lavoro federali e per le apparecchiature fornite dal governo, non per un conto in oro di un privato. I fatti di rete che contiene valgono comunque per un portatile in un bar: un tunnel riduce un'esposizione e ne lascia in piedi altre. Un'icona verde non è una dichiarazione che nulla può andare storto.
La decisione è quindi una sequenza, non uno slogan.
- Può aspettare di essere su una rete che controlla? Aspetti.
- Se non può aspettare, può condividere i dati mobili del Suo telefono? Lo faccia, e verifichi comunque che il portatile usi un tunnel se il lavoro è un accesso. La connessione del telefono e quella del portatile non sono lo stesso tubo. Le indicazioni dell'NCSC sui dispositivi, riviste il 13 maggio 2025, osservano che il traffico condiviso non viaggia sempre dentro la VPN del telefono. Metta la VPN sulla macchina che effettua l'accesso.
- Se resta sul Wi-Fi del locale, confermi il nome con il personale, si colleghi, accetti solo la pagina di accesso del locale stesso, poi attivi il tunnel prima che si carichi qualsiasi pagina della piattaforma.
- Allora, e solo allora, apra il broker digitando Lei stesso l'indirizzo.
Nessuno di questi passi sceglie una direzione sull'oro. Nessuno cambia lo spread, lo swap o l'entità di una perdita. La dimensione della posizione è un altro lavoro. Se dimensiona un'operazione mentre viaggia, lo faccia con il calcolatore della dimensione di posizione e la guida su quanto rischiare per operazione, in una sessione che ha già deciso. La domanda sulla VPN riguarda chi può vedere l'accesso. La domanda sulla dimensione riguarda quanto può perdere. Le tenga separate.
Che cosa può vedere una rete Wi-Fi pubblica?
Una rete pubblica è un cavo condiviso fatto di onde radio. Tutti quelli che vi sono entrati sono sulla stessa rete locale, e l'apparato che la gestisce sta tra Lei e il resto di internet. Quell'apparato, e chiunque sia in grado di spacciarsi per esso, è ciò di cui decide di fidarsi quando tocca "connetti".
Parta da ciò che fa davvero la connessione. Il Suo portatile chiede un indirizzo. Il router ne assegna uno. Da quel momento il router può vedere che il Suo dispositivo è lì, quanti dati muove e, a meno che qualcos'altro cifri il traffico, dove va ogni connessione. L'avviso della FTC del febbraio 2011 dice che la maggior parte degli hotspot non cifra le informazioni che Lei invia, e che su una rete non sicura un accesso a un sito non cifrato può essere visto da altri utenti di quella rete. L'avviso dice che quegli utenti potrebbero dirottare la sessione ed entrare al posto Suo, e che un nome utente e una password copiati possono poi essere provati su altri siti. L'avviso ha quindici anni. La parte che non è scaduta è la distinzione che fa, che resta quella giusta da tenere a mente.
Un sito web cifrato protegge le informazioni che Lei invia a quel sito e quelle che ne riceve. L'avviso dice di cercare https all'inizio dell'indirizzo e l'icona del lucchetto per tutta la visita, non solo nella pagina di accesso. Se una parte della sessione torna a una pagina non cifrata, l'avviso dice che l'intero conto potrebbe essere vulnerabile, e dice di disconnettersi subito. Cliccare sul lucchetto è il modo per leggere con chi il browser pensa di parlare. Quel controllo è gratuito, ed è quello che molti fanno una volta e poi dimenticano mentre navigano in una piattaforma.
Una VPN, nelle parole dello stesso avviso, cifra il traffico tra il Suo computer e internet, anche su una rete non sicura. L'avviso indica a chi apre spesso conti sugli hotspot di usarne una, che sia un account VPN personale o una VPN fornita dalla propria organizzazione. Questa è la raccomandazione della FTC, del febbraio 2011, ed è la frase su cui si regge questo articolo. Non è un'affermazione che tutti i prodotti VPN siano uguali, e non è un'affermazione su un prezzo.
Ciò che la cifratura del sito non fa è renderLa invisibile alla rete. Il bar vede ancora che il Suo portatile è associato al suo router. Vede ancora che Lei sta inviando dati. Con un normale sito cifrato, la rete di solito vede ancora a quale server si è collegato, perché quell'indirizzo è il modo in cui i pacchetti vengono consegnati. La password, il ticket dell'ordine e il contenuto della pagina sono ciò che la cifratura del sito deve nascondere. Non si dica che il bar "non vede niente" perché la barra degli indirizzi mostra https. Si dica che il bar non dovrebbe poter leggere la password, e comunque si rifiuti di accedere su una rete che non ha controllato.
C'è una seconda cosa che la rete può vedere prima che si carichi una pagina: il nome che ha chiesto. Se il Suo portatile cerca il nome del broker tramite l'apparato del bar, quella ricerca dice dove sta per andare. Una VPN dovrebbe trasportare anche quelle ricerche dentro il tunnel. Le indicazioni dell'NCSC per le organizzazioni, nella pagina sulle VPN rivista il 13 maggio 2025, dicono che è protetto solo il traffico instradato attraverso la VPN. Se l'app invia una parte del traffico fuori, quel traffico torna sulla rete del bar. Per questo "l'icona dice connesso" non è tutta la prova. La prova è se il traffico del programma di trading è davvero dentro il tunnel. L'instradamento diviso, che quella pagina chiama split tunnelling, è l'impostazione che lascia fuori di proposito una parte del traffico. Per un accesso al broker, non vuole che l'accesso resti fuori.
I portali captive stanno davanti a tutto questo. Un portale captive è la pagina che un hotel o un bar mostra prima di farLa uscire su internet: un pulsante per le condizioni, un numero di camera, un codice dallo scontrino. La pagina dell'NCSC dice che il dispositivo deve aprire quella pagina direttamente, prima che la VPN sia attiva, perché il portale si trova sulla rete locale. Finché non l'ha superato, non c'è tunnel. Quella pagina può essere del locale. Non può essere del Suo broker. Se un "accesso al Wi-Fi" chiede la password della posta, quella di una piattaforma o un numero di carta oltre a quanto serve al locale per concedere l'accesso, lo chiuda. L'avviso della FTC dice che un hotspot che chiede una password tramite il browser, solo per concedere l'accesso, va considerato non sicuro. Un modulo con il numero di camera in un hotel è quel tipo di pagina.
I nomi falsi sono l'altra metà della connessione. La scheda di viaggio della CISA dice di confermare con il personale il nome della rete e i passaggi esatti di accesso, così che la rete sia quella legittima, prima di collegarsi in un aeroporto, un hotel, una stazione o un bar. La scheda non dà un numero su quanto spesso venga usato un nome simile. Dà l'azione: chieda a una persona che lavora lì. Un cartoncino stampato sul bancone può essere sbagliato se l'ha stampato qualcun altro. La persona al banco è il controllo. Poi dimentichi la rete quando se ne va. La stessa scheda dice di disattivare la connessione automatica, Bluetooth compreso, così che il portatile non entri in una rete che questa volta non ha scelto.
I computer condivisi sono un prodotto diverso dal Wi-Fi condiviso, e una VPN non li ripara. La scheda di viaggio avverte che le macchine del business center di un hotel, i computer di una biblioteca e quelli di un internet point possono non essere aggiornati, e che un keylogger su una di queste macchine può registrare ciò che Lei digita e inviarlo altrove. Se la tastiera sta registrando la password, il tunnel cifra solo la password già rubata mentre esce. Usi il Suo dispositivo. Se l'unica macchina nella stanza non è Sua, non acceda a un broker da lì.
Lo schermo è l'ultima voce di questo elenco, ed è quella che uno schema di rete lascia fuori. La pubblicazione della CISA dell'agosto 2024 dice di non aspettarsi riservatezza in pubblico, di fare attenzione alle telecamere e alle persone che registrano, e cita un filtro privacy per lo schermo, così che i dati siano leggibili solo stando proprio di fronte. Dice anche di non lasciare una sessione sbloccata quando ci si allontana. Una VPN non smeriglia il vetro. Se deve lavorare in una sala, si sieda in modo che lo schermo sia rivolto verso di Lei e verso una parete, blocchi la macchina quando si alza e non la lasci per tenere il tavolo.
Che cosa cambia una VPN, e che cosa lascia aperto?
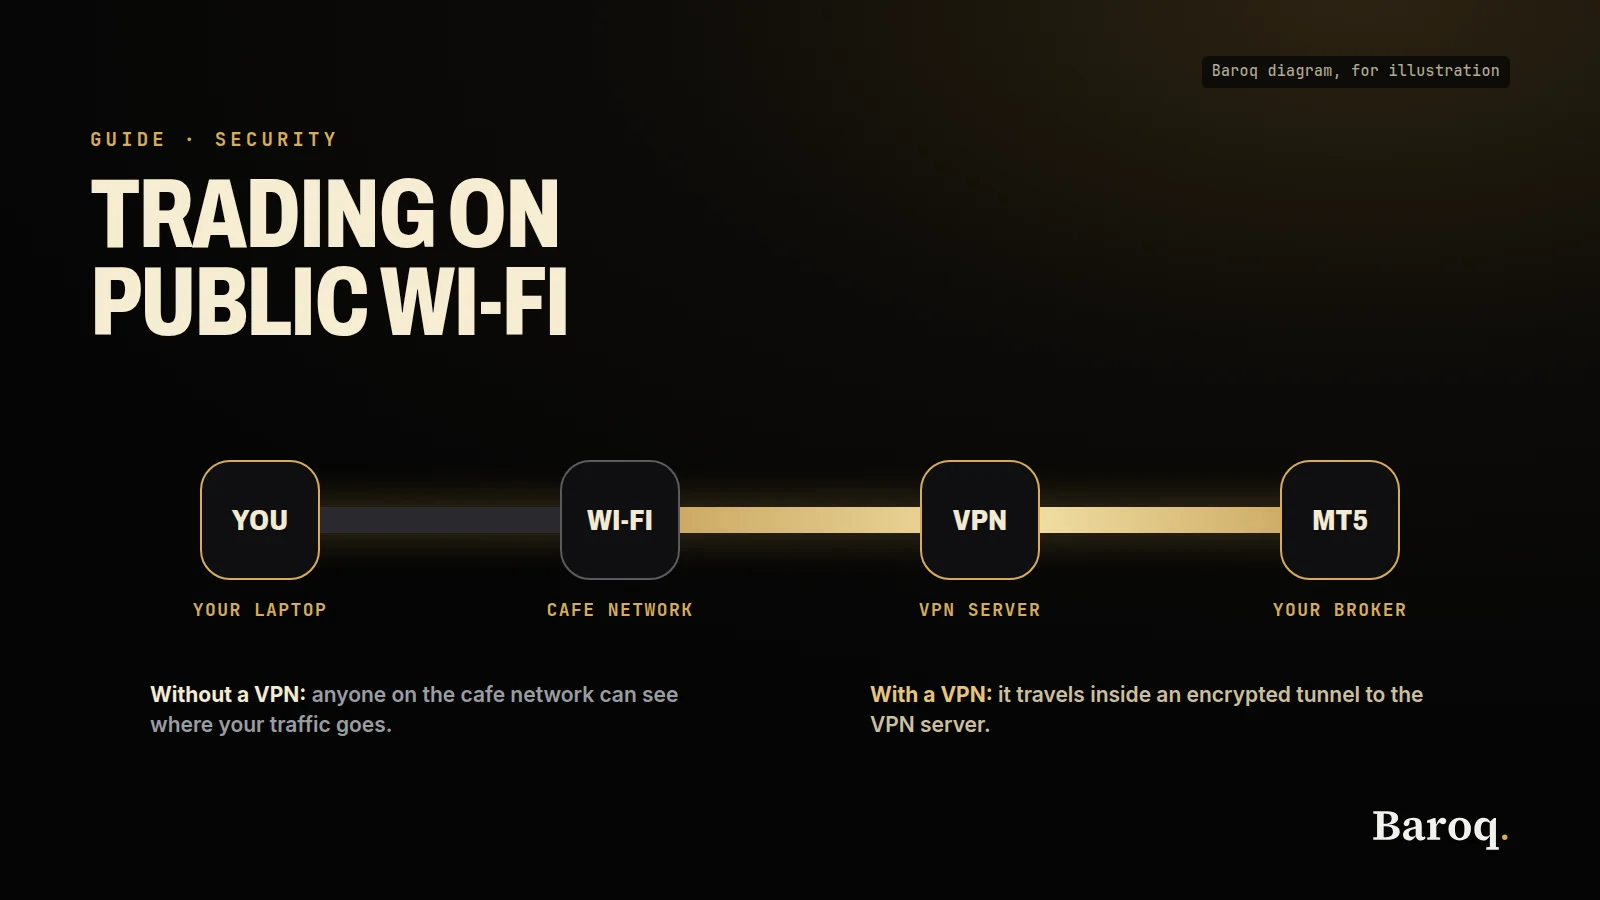
Una VPN per consumatori è un tunnel dal Suo dispositivo a un server gestito dall'azienda della VPN. Il Suo portatile cifra il traffico, lo invia a quel server, e il server lo inoltra al broker. Dal lato del bar, la connessione visibile è quella verso il server VPN. Dal lato del broker, la connessione visibile è quella che arriva dal server VPN. Sono due osservatori diversi. Ridurli a "nessuno può vedermi" è il modo in cui questo tema viene venduto oltre misura.
Questa è la divisione, in righe semplici.
| Chi guarda | Senza VPN, sul Wi-Fi del bar | Con il tunnel attivo, prima di inviare un ordine |
|---|---|---|
| La rete del bar o dell'hotel | Il Suo dispositivo, il volume di traffico e i server che contatta. Il contenuto delle pagine se il sito non è cifrato. | Una connessione verso il server VPN, più tutto ciò che l'app non riesce a mettere nel tunnel. |
| Altre persone su quel Wi-Fi | La stessa rete locale Sua. Su un sito non cifrato, l'avviso della FTC dice che possono vedere ciò che invia. | Non dovrebbero vedere la pagina del broker. Possono ancora vedere il Suo schermo. |
| L'azienda della VPN | Niente di Suo, perché non la sta usando. | Il traffico che entra nel tunnel, secondo la politica di registrazione che quell'azienda applica davvero. |
| Il broker o la piattaforma | L'accesso, gli ordini e l'indirizzo del bar. | L'accesso, gli ordini e l'indirizzo del server VPN. |
| Qualcuno che Le fa phishing | La password, se la digita sulla sua pagina. | La password, se la digita sulla sua pagina. Il tunnel trasporta l'errore. |
Legga due volte la riga centrale. L'azienda della VPN ora occupa il posto che prima occupava il bar, per il traffico dentro il tunnel. Un'azienda attenta mette per iscritto ciò che non conserva. Una disattenta è una nuova copia del problema, con un logo. Questo articolo non ripete un'affermazione sulla registrazione presa da una pagina di un fornitore che non ha aperto il 10 novembre 2026. L'azione spetta a Lei: apra la politica del fornitore, legga la frase sui registri di connessione e lo faccia prima di inserire la password. Se la frase manca, non la inventi.
La pagina dell'NCSC dice in modo esplicito che le sue indicazioni sulle VPN sono per le organizzazioni che scelgono e gestiscono VPN per il proprio personale, e che i privati di solito usano le VPN per altri motivi, quindi non sono il pubblico di quella pagina. La usi per l'ingegneria, non come classifica per consumatori. L'ingegneria che si trasferisce è questa.
È protetto solo il traffico instradato. Un tunnel forzato, nei loro termini, invia il traffico dell'utente attraverso la VPN e blocca le connessioni che cercano di aggirarla. Se il tunnel non riesce a collegarsi, il dispositivo resta senza rete finché Lei non disattiva quella forzatura. È scomodo al portale captive, ed è il comportamento che vuole un minuto dopo, quando ciò che Le importa è la pagina del broker. Un tunnel facoltativo può restare spento, o cadere, mentre il portatile invia in silenzio l'accesso sulla rete del bar. L'NCSC dice che quella falla è un rischio per i dati. Un'app per consumatori spesso chiama kill switch il comportamento forzato. L'etichetta non è la prova. La pagina di aiuto dell'app che ha installato è la prova, e l'impostazione predefinita di quell'app è quella che dice quella pagina. Questo articolo non afferma un'impostazione predefinita che non ha letto.
Automatico non è come forzato. L'NCSC li distingue. Automatico significa che il dispositivo attiva il tunnel quando un software chiede la rete. Forzato significa che il traffico non può uscire per nessun'altra via. Può avere un tunnel che parte da solo e che si può comunque spegnere. Può avere un tunnel che, una volta attivo, blocca tutto il resto, ma che deve avviare a mano. Per un accesso su un Wi-Fi ostile vuole entrambe le cose: che si attivi senza promemoria, e che non perda traffico mentre Lei crede che sia attivo. L'avvio manuale è il modo in cui le persone aprono prima la piattaforma e si collegano dopo. L'elenco della CISA dell'agosto 2024 per gli spazi pubblici dice di attivare la sessione VPN subito dopo essersi collegati a una rete di terzi. Subito significa prima del segnalibro, non dopo che la piattaforma si è già caricata.
Tutto il dispositivo non è come per singola app. Un tunnel per singola app protegge solo i programmi di un elenco. L'NCSC dice che questo aumenta il rischio che qualcosa che ha dimenticato, o un componente del sistema, invii dati fuori. Una postazione di trading raramente è un solo programma. La piattaforma desktop, il grafico nel browser, il client di posta che riceve il codice di prelievo e la sincronizzazione dell'ora possono tutti comunicare. Se solo la piattaforma è dentro il tunnel e il client di posta è fuori, il codice che approva un prelievo ha preso la strada del bar. Preferisca la modalità che copre tutto il dispositivo per l'ora in cui è collegato. Torni più tardi a una modalità più leggera se ha un motivo. Non scopra la falla durante l'accesso.
Il tunnel diviso è la versione per percorsi della stessa falla. Alcune destinazioni passano dal tunnel, il resto va diretto. L'NCSC dice che questo aumenta la probabilità che dati sensibili incontrino una rete non protetta, e che può anche permettere a un soggetto esterno di rientrare attraverso il dispositivo. Un sito di grafici che ha "lasciato fuori per andare più veloce" resta un accesso se è da quel sito che si collega il Suo broker. Lasci spento l'instradamento diviso per tutta la sessione.
I client di terze parti, rispetto alla VPN integrata nel sistema operativo, sono ciò che di solito è un abbonamento per consumatori. L'NCSC dice che un client di terze parti aumenta la probabilità di un'integrazione scadente e che alcuni dati escano dal tunnel, e aggiunge un altro pacchetto da aggiornare. Non è un motivo per rinunciare a una VPN personale sulla rete di un bar. L'avviso della FTC indica a chi usa gli hotspot di prendere un account VPN personale presso un fornitore. È un motivo per tenere l'app aggiornata, e un motivo per non dare per scontato che il sistema operativo instradi ogni pacchetto solo perché la finestra dell'app dice "protetto".
L'elenco della CISA dell'agosto 2024 per il Wi-Fi pubblico e gli hotspot, anche questo scritto per utenti federali, è abbastanza breve da diventare un'abitudine di trading senza copiare le parti che riguardano i badge di agenzia. Aggiorni i dispositivi su una rete di fiducia, non su quella del bar. Usi una VPN o un altro metodo di accesso sicuro autorizzato. La attivi subito dopo essersi collegato alla rete di terzi. Usi un firewall e una protezione contro il malware. Cifri il dispositivo. Non faccia l'aggiornamento software vero e proprio sulla rete della hall. Un aggiornamento è un grosso download da un luogo di cui la Sua macchina si fiderà. Lo lasci avvenire a casa, prima del viaggio, che è anche ciò che dice la scheda di consigli di viaggio: aggiorni prima di partire.
Ciò che il tunnel non cambia è l'elenco qui sotto. Lo legga come il confine del prodotto, non come un motivo per rinunciare al prodotto.
- Il broker riceve ancora l'ordine e applica ancora le proprie regole.
- Lo schermo resta leggibile da una persona o da una telecamera alle Sue spalle.
- Un portatile rubato e sbloccato resta collegato finché la sessione non termina.
- Una password salvata nel browser resta sulla macchina.
- Un sito falso riceve ancora tutto ciò che Lei vi digita.
- Un computer condiviso che registra i tasti continua a registrarli.
- Il server VPN, e l'azienda che lo gestisce, possono vedere ciò che il tunnel trasporta, nella misura in cui il loro sistema è costruito per vederlo.
- Se il tunnel cade e l'app non blocca il resto del traffico, il clic successivo può uscire di nuovo dal bar.
La sezione della CISA sugli spazi pubblici dice ad alta voce i rischi che restano: mascheramento, attacchi tramite l'interfaccia radio e intercettazione restano possibili anche con una VPN su un dispositivo governativo. Un portatile personale non è quel dispositivo, e non riceve un lasciapassare che quelle righe negano a uno gestito.
L'hotspot del Suo telefono è più sicuro del Wi-Fi del bar?
La scheda di consigli di viaggio della CISA dice che la Sua connessione alla rete mobile, che chiama anche il Suo hotspot wireless, è in genere più sicura di una rete wireless pubblica, e dice di usare quella funzione se il Suo piano la include. È la frase ufficiale più pulita delle pagine aperte per questo articolo. La rete mobile resta una rete gestita da qualcun altro, l'operatore, ma non è una hall piena di sconosciuti sullo stesso segmento locale, e non è un nome che chiunque nella sala possa imitare con un router tascabile.
La usi in quest'ordine.
Se il telefono è il dispositivo con cui opera, spenga il Wi-Fi e usi i dati mobili. Verifichi che l'app della piattaforma sia quella installata dallo store ufficiale, non un file mandato da uno sconosciuto. A quel punto l'accesso passa per la strada dell'operatore. Può comunque aggiungere una VPN sul telefono. Non è obbligato a farlo, per lo scopo preciso di uscire dalla rete locale del bar. Potrebbe volerlo se non desidera che l'operatore veda quale piattaforma ha aperto. È una preferenza di riservatezza. Non è lo stesso problema dello sconosciuto al tavolo accanto.
Se il portatile è il dispositivo con cui opera, lo colleghi al telefono. Un collegamento via USB è più difficile da raggiungere per errore di un hotspot Wi-Fi con un nome facile da indovinare. Se usa il telefono come hotspot Wi-Fi, imposti una password lunga e non usi il nome del locale come nome dell'hotspot. La scheda della CISA dice di disattivare la connessione automatica per collegarsi solo quando lo vuole. Un portatile che entra da solo in "Hotel Wi-Fi" mentre il Suo telefono offre anche un hotspot sceglierà quello che ricorda. Dimentichi le reti dei locali.
La nota dell'NCSC sulla condivisione della connessione è il dettaglio che rende tutto meno semplice di "telefono uguale sicurezza". Una VPN su tutto il dispositivo nel telefono non porta, su tutte le piattaforme, i dispositivi collegati dentro quello stesso tunnel. Alcuni telefoni mandano il traffico del portatile attorno alla VPN del telefono. Altri non condividono affatto la connessione mentre la VPN del telefono è attiva. Se l'accesso avviene sul portatile, la VPN che conta è quella del portatile. Controlli il portatile, non l'icona di stato del telefono.
I dati mobili cedono nei posti dove i trader si siedono davvero: seminterrati, hotel dai muri spessi, SIM straniere senza roaming, piani che fanno pagare caro la condivisione. Quando cedono, si torna alla rete del locale, e vale la sequenza di prima. Non digiti la password "solo per questa volta" perché il grafico stava per muoversi. Il grafico sarà ancora lì quando avrà un tunnel, oppure no, e inseguirlo su una rete aperta è il modo in cui un accesso viene copiato per un movimento su cui era comunque in ritardo. Gli orari delle sessioni sono in orari di trading dell'oro. Sapere quando il mercato è davvero attivo è un motivo per aver finito ed essersi disconnesso, non un motivo per affrettare la password.
I limiti di traffico dati sono un limite pratico, non una proprietà di sicurezza. Una condivisione che si interrompe a metà sessione fa cadere anche il tunnel. Se il portatile torna allora da solo al Wi-Fi del bar, Lei è sulla rete condivisa con la piattaforma ancora aperta. Disattivi la connessione automatica prima di iniziare, così che una condivisione caduta fallisca in modo chiuso. Blocchi lo schermo mentre sistema la connessione. L'elenco della CISA dell'agosto 2024 dice di non lasciare la sessione sbloccata quando ci si allontana. Un grafico che continua a caricare è Lei che si allontana.
Come accedere su una rete condivisa?
Il percorso e l'accesso sono serrature diverse. Il percorso è la VPN, i dati mobili e l'https. L'accesso è la password, il secondo fattore e l'elenco dei dispositivi di cui la piattaforma si fida già. Configuri il secondo fattore a casa, giorni prima del viaggio. Una schermata di configurazione che mostra un codice QR è una brutta cosa da esibire in un'area ristoro, e un SMS che arriva in ritardo in roaming è una brutta cosa da cui dipendere con una posizione aperta.
Tre pagine di aiuto ufficiali, aperte il 10 novembre 2026, mostrano come tre piattaforme molto usate gestiscono davvero il secondo fattore. Sono esempi, non un elenco completo di broker. Se la pagina della Sua piattaforma dice altro, vale quella.
MetaTrader 5
La pagina di aiuto di MetaTrader 5 sulle password monouso dice che l'autenticazione a due fattori, con una password monouso basata sul tempo, è un livello di sicurezza in più che protegge ancora il conto se login e password trapelano. Quando è attiva, la piattaforma chiede quella password in più a ogni connessione, oltre al login del conto e alla password principale, e oltre a un certificato se è attiva anche l'autenticazione estesa. La pagina di aiuto dice che ogni password monouso vale 30 secondi, poi ne viene generata una nuova.
Il server del broker deve consentirlo. La pagina dice che può essere facoltativo o obbligatorio, secondo i requisiti normativi o di mercato che si applicano a quel server. Non dia per scontato che la piattaforma desktop offra l'opzione. Si colleghi nel modo consueto, poi cerchi "Enable 2FA/TOTP" nel menu del conto, nel Navigatore. La pagina dice che poi si scansiona un codice QR in un'app di autenticazione e si inserisce il codice che l'app mostra. Cita le piattaforme mobili MetaTrader su iPhone e Android, e cita Google Authenticator, Microsoft Authenticator, LastPass Authenticator e Authy, dall'App Store o da Google Play.
Nelle app del telefono, la prima apertura della sezione delle password monouso Le chiede di impostare una password di quattro cifre sul generatore stesso. Collega un conto con il nome del server, il numero del conto e la password principale. La pagina dice che può collegare un numero illimitato di conti. Dice anche che un conto può essere collegato a un solo generatore. Per passare a un nuovo telefono, disattiva prima il vecchio collegamento, il che richiede un codice dal vecchio generatore. Se il telefono va perso, la pagina dice di contattare il broker per reimpostare il collegamento. Faccia quella reimpostazione da un canale che conosce già, non da un link in un'e-mail inattesa.
Un'eccezione sfugge facilmente. La pagina dice che la password monouso non viene richiesta quando ci si collega con la password investitore, che è la modalità di sola lettura. Sola lettura non significa "nessun accesso". È l'accesso alle posizioni e allo storico del conto. Tratti la password investitore con la stessa cura della password principale. Non la lasci in una chat, in uno screenshot o in una nota sul portatile.
Il generatore del telefono ha un comando per sincronizzare l'orologio del dispositivo, perché il codice vale solo per l'intervallo di tempo corrente e la piattaforma e il server devono essere d'accordo sull'ora. Se un codice viene rifiutato, controlli l'orologio prima di pensare che il conto sia guasto. Imposti il telefono sull'ora automatica su una rete di fiducia, non indovinando un fuso orario nella hall.
TradingView
La pagina di aiuto di TradingView "How to configure 2FA" dice che l'autenticazione a due fattori significa che dopo la password si inserisce anche un codice monouso. Offre due modi per ottenere quel codice: un'app di autenticazione, oppure un SMS al numero di telefono del conto. La pagina consiglia l'app, e dice che gli SMS sono meno affidabili, possono non arrivare in alcuni paesi e possono subire ritardi. Quel ritardo è proprio il guasto che non vuole su un Wi-Fi in roaming.
La pagina dice che, quando attiva la funzione, vengono generati dei codici di backup, e che quei codici sono l'unico modo per rientrare se perde la password o non può usare il dispositivo del secondo fattore. Dice di annotare i codici e conservarli in un luogo sicuro, di non affidarsi al copia e incolla e di non salvarli sui propri dispositivi. Dice anche che TradingView non può recuperare il conto se perde i codici, e che Lei lo accetta quando attiva la funzione. Legga quella frase prima di attivarla. Un codice di backup in una cartella di foto sullo stesso portatile non è un backup. È una seconda copia della chiave sull'oggetto che un ladro porterebbe via.
La configurazione si trova in Privacy e sicurezza, all'interno delle Impostazioni del conto. La pagina dice che un conto che accede solo tramite login social deve prima impostare una password. Si scansiona un codice QR con Google Authenticator, Microsoft Authenticator, Duo Mobile o Authy. Se il codice viene rifiutato, la pagina dice di controllare che i dispositivi mostrino l'ora corretta. Cambiare telefono significa accedere con un codice di backup o con un dispositivo che ha ancora una sessione attiva, disattivare la funzione e riattivarla sul nuovo telefono. Faccia questo passaggio a casa.
La stessa pagina di aiuto riguarda il conto TradingView. Un broker collegato tramite quel conto può avere anche un proprio secondo fattore. Li attivi entrambi. L'uno non sostituisce l'altro.
Interactive Brokers
La lezione del campus di Interactive Brokers "IB Key – Two-Factor Authentication – Android", letta il 10 novembre 2026, descrive IB Key all'interno dell'app IBKR Mobile come secondo fattore per accedere al conto di trading. La lezione dice che la registrazione si fa dalla schermata di accesso dell'app. Un percorso usa un ID di sessione o un codice QR da una piattaforma a cui è già collegato, come Client Portal, e poi un PIN. Un altro percorso usa nome utente e password del conto, conferma il numero di cellulare del conto e richiede un codice di attivazione che arriva via SMS. La lezione dice che il PIN ha da 4 a 6 cifre. Dopo l'attivazione, la lezione dice che IB Key si può usare per Client Portal, Trader Workstation e la IB Debit Mastercard.
L'accesso che la lezione descrive è questo: prima nome utente e password, poi un invito ad aprire la notifica sul telefono, poi Approva, poi un dato biometrico, un PIN di sicurezza o una sequenza. C'è anche un percorso con QR: il computer mostra un codice, il telefono lo scansiona, Lei approva. Una risposta sulla stessa pagina della lezione, dall'account campus di Interactive Brokers, dice che i clienti possono usare l'SMS come metodo di autenticazione, accanto a IB Key e, per i clienti idonei, a una Digital Security Card+, e dice che l'SMS non può essere riattivato una volta che un dispositivo di sicurezza permanente lo ha sostituito. È un commento alla lezione, non i passaggi della lezione stessa. Se usa l'SMS, sappia che l'immagine preferita dalla lezione è il passaggio di approvazione sul telefono, e conosca il limite indicato da quella risposta prima di abbandonare l'SMS e volerlo indietro.
Che cosa significa sul Wi-Fi pubblico: la sola password non dovrebbe bastare. Il telefono è il secondo fattore, quindi il telefono ha bisogno di un proprio blocco, e l'invito di approvazione va letto. Approvare significa che sta guardando un accesso che ha appena avviato. Un invito di approvazione che non ha avviato è un invito a rifiutare. La VPN non rende onesto quell'invito. Lo fa Lei.
Che cosa non dicono queste tre pagine
Non dicono che ogni broker abbia la stessa opzione. La pagina di MetaTrader dice in modo esplicito che il server può offrire o meno le password monouso. Se il Suo non le offre, chieda al broker tramite un canale che usa già, e fino ad allora non acceda da una hall. Non dicono che un secondo fattore fermi un prelievo che conferma Lei stesso, o un accesso che approva su un invito che non ha letto. Non dicono che la funzione si possa configurare in sicurezza per la prima volta su una rete di cui non si fida. La configuri prima di partire. Scriva i codici di backup su carta. Lasci la carta a casa se il rischio che sta gestendo è una borsa rubata, oppure la porti separata dal portatile se il rischio che sta gestendo è un telefono perso. Sono perdite diverse. Scelga quella a cui è davvero esposto questa settimana.
Già che è nelle impostazioni del conto, chiuda le sessioni che non riconosce e disattivi "ricorda questo dispositivo" su qualsiasi macchina che resta in una camera d'albergo. La scheda di viaggio della CISA dice che pochi minuti bastano perché qualcuno rubi ciò che si trova su un dispositivo sbloccato. Un browser memorizzato è un dispositivo sbloccato che non sembra sbloccato.
Una VPN ferma una falsa pagina del broker?
No. Il lavoro del tunnel è portare byte all'indirizzo che ha chiesto. Se ha chiesto un'imitazione, il tunnel La porta lì, cifrato, e l'imitazione riceve la password. La cifratura non è un correttore ortografico del nome nella barra degli indirizzi.
L'avviso della FTC dice che alcuni siti cifrano solo la pagina di accesso, e che deve controllare l'https e il lucchetto per tutta la visita. Dice che i browser avvisano su alcuni siti fraudolenti e su alcuni download dannosi, e che deve prestare attenzione a quegli avvisi e tenere il browser aggiornato. Dice anche di non restare collegati in modo permanente e di non riutilizzare una password su più siti, perché una password copiata da un conto viene provata sugli altri. Una password di trading che è anche la password della Sua posta sono due conti al prezzo di un solo errore.
La scheda di viaggio della CISA dice di pensare prima di cliccare, di cancellare la posta sospetta e di fare attenzione ai link sconosciuti e alle app che non ha esaminato. La pubblicazione dell'agosto 2024 dice di fare attenzione alle persone che fanno domande insolite, cosa che colloca sotto l'ingegneria sociale. Una persona in un bar che "lavora per la piattaforma" e ha bisogno del Suo codice è proprio quella situazione. Un dipendente della piattaforma non ha bisogno del codice monouso. Il codice è il modo in cui Lei dimostra di essere Lei. Consegnarlo dimostra che è disponibile, e non dimostra nient'altro.
Le abitudini pratiche, tutte compatibili con una VPN e nessuna svolta dalla VPN:
- Digiti l'indirizzo della piattaforma, o usi un segnalibro creato a casa. Non usi il link nell'e-mail arrivata mentre era sulla rete del locale.
- Legga il nome dell'host prima di digitare la password. Una lettera fuori posto è tutto l'attacco.
- Se la pagina chiede il codice monouso e Le chiede anche di "confermare" approvando un invito che non si aspettava, si fermi. Chiuda la pagina. Apra Lei stesso l'app vera.
- Non installi un programma di "assistenza" perché una finestra di chat su un sito web Le ha detto di farlo. La scheda della CISA dice di esaminare un'applicazione prima di installarla.
- Se ha già digitato la password in una pagina di cui ora diffida, cambi la password da una rete che controlla, chiuda le altre sessioni e consideri bruciati i codici monouso che erano su quella pagina.
Un'azienda di VPN può offrire un elenco di blocco aggiuntivo di siti dannosi noti. Se l'app che usa ha quell'opzione, legga che cosa promette e la attivi se la vuole. È un elenco aggiuntivo, tenuto da qualcun altro, e sarà incompleto il giorno in cui comparirà una nuova imitazione. Non sostituisce la lettura dell'indirizzo.
Un indirizzo VPN può creare problemi con un broker?
Può, e questo articolo non fingerà di aver letto un divieto che non ha aperto.
Una piattaforma vede l'indirizzo della macchina che si è collegata. Con il tunnel attivo, quell'indirizzo è quello del server VPN, che spesso si trova in un paese diverso dalla sedia su cui è seduto. Le piattaforme autorizzate a servire alcuni paesi e non altri usano gli indirizzi come uno dei loro segnali. Se sembra che Lei si trovi in un paese che non servono, l'accesso può fallire, un ordine può essere rifiutato o il conto può essere limitato. Usare un tunnel per sembrare residente dove non vive, così da operare dove non Le è consentito, è un problema di condizioni d'uso. Questo articolo non è un modo per aggirare una restrizione. È un modo per evitare che un accesso venga letto sulla rete di un bar in un paese da cui Lei è autorizzato a operare.
Poiché le pagine dei broker non facevano parte delle fonti di questo articolo, qui non è citata la regola sulle VPN di nessun broker specifico. Apra le condizioni sul sito del broker stesso, e apra la pagina sulla sicurezza, prima di dipendere da un indirizzo di uscita. Se le condizioni tacciono, il silenzio non è un permesso. Se un prelievo chiede all'improvviso controlli in più perché l'indirizzo è cambiato, è la piattaforma che fa il lavoro che Lei voleva dal secondo fattore. La lasci fare. Non lo "risolva" spegnendo la VPN e ritentando il prelievo sulla rete dell'hotel.
Il broker vede ancora l'operazione. Una VPN non rende anonimo un conto che ha identificato con i Suoi documenti. Cambia l'indirizzo di rete della sessione. Al personale di assistenza che chiede perché l'indirizzo è cambiato dia una risposta semplice: era su una rete pubblica e ha usato una VPN. Non inventi una posizione.
C'è un'abitudine collegata che causa più blocchi della questione del paese. Le persone accendono e spengono la VPN tra il passaggio della password e quello del codice monouso, oppure il telefono è sui dati mobili mentre il portatile è nel tunnel, e la piattaforma vede due indirizzi per un solo accesso. Resti su un solo percorso finché non è dentro. Se poi il codice non funziona, controlli l'orologio, come dicono le pagine di MetaTrader e di TradingView, prima di iniziare a cambiare server.
Niente di tutto questo è una previsione sul fatto che un'operazione guadagni o perda. Il controllo dell'indirizzo può impedirLe di inviare un ordine. Non può rendere buono l'ordine. Il registro della ricerca e i calcolatori sono separati da questa questione di rete. I prezzi in tempo reale e il calendario sono su Mercati. Come sono segnalati i link dei partner in questo blog è spiegato in Come recensiamo.
Quali impostazioni contano prima di collegarsi?
Imposti queste cose su una rete di fiducia, poi non le tocchi più. La hall è un brutto posto per imparare i menu.
Il tunnel si attiva da solo, e il resto del traffico si ferma se cade. È la coppia dell'NCSC: automatico e forzato. In un'app per consumatori, cerchi un'opzione che blocchi internet quando la VPN si disconnette. Legga nel testo di aiuto del fornitore se quell'opzione parte già attiva. Se il testo di aiuto dice che deve attivarla Lei, la attivi a casa e faccia una prova: spenga il tunnel e veda se un browser riesce ancora a caricare una pagina. Se ci riesce, l'opzione non sta facendo il suo lavoro. La linea della CISA dell'agosto 2024 è attivare la sessione subito dopo essersi collegati alla rete di terzi. Un'opzione che blocca le perdite è ciò che rende sostenibile quel "subito" quando il tunnel ha un intoppo.
Tutto il dispositivo è dentro, per l'ora di trading. Disattivi l'instradamento diviso e le eccezioni per singola app per quella sessione, per il motivo che dà l'NCSC: il traffico rimasto fuori è traffico non protetto. Se una certa app smette di funzionare perché non vede la rete locale, lo sistemi a casa, oppure non usi quell'app mentre è sul Wi-Fi del locale. Non apra buchi che dimenticherà di chiudere.
Il portale captive può essere brutto, e non può chiedere la password del broker. Si colleghi al Wi-Fi, lasci che il sistema apra la pagina del locale, accetti le condizioni o inserisca il codice della camera, e solo allora lasci che il tunnel forzato prenda il controllo. L'NCSC preferisce l'assistente per portali captive del sistema operativo all'abitudine di spegnere il tunnel forzato e navigare nella finestra principale. iOS e macOS hanno quell'assistente, dice la pagina, e altri sistemi possono averne bisogno. Se deve togliere la forzatura per raggiungere il portale, la rimetta prima di toccare un segnalibro. Non la lasci spenta "per tutto il pomeriggio".
La connessione automatica è disattivata, il Bluetooth spento se non serve, e la rete del locale dimenticata quando se ne va. È la scheda di viaggio. Un portatile che ricorda ogni hotel entrerà nella prossima imitazione senza chiedere. Dimenticare la rete è un passo di dieci secondi sulla porta.
Il dispositivo è aggiornato, cifrato e bloccato. Gli aggiornamenti si fanno a casa, come dicono con parole proprie entrambi i documenti della CISA. Un disco cifrato resta Suo se la borsa viene rubata, purché la macchina fosse spenta o bloccata. Un disco non cifrato è una copia della sessione della piattaforma per chiunque abbia il portatile. La scheda di viaggio dice di fare un backup prima di partire e di tenere il dispositivo con sé, anche in taxi e in camera d'albergo. Gli orari dei pasti, nota la scheda, sono il momento in cui i portatili lasciati incustoditi spariscono dalle camere.
Il secondo fattore è già attivo, e i codici di backup non sono nella stessa borsa dell'unica copia di qualcosa. Trattato sopra. Lo controlli il giorno prima, non il minuto prima.
Sa come pagherà la VPN, e ha letto la frase sulla registrazione. Un abbonamento avviato sulla rete del bar, digitando una carta in una pagina mai vista, è un secondo accesso sensibile. Apra l'account a casa. Verifichi che l'app sia quella del sito del fornitore stesso o dello store ufficiale.
Se vuole un fornitore commerciale e usa il link del paragrafo seguente, quel link è un link di affiliazione. Potremmo ricevere una commissione se si abbona. Non aggiunge alcun costo alla Sua fattura e non cambia l'ingegneria descritta sopra. L'avviso in cima a questa pagina è la stessa dichiarazione per ogni link dei partner del blog.
NordVPNPartner è l'unico link di un partner in questo articolo. Non è citato alcun prezzo, perché nessuna pagina dei prezzi è stata usata come fonte il 10 novembre 2026. Qualunque cosa scelga, i controlli sono gli stessi: la frase sulla registrazione, se l'app può bloccare il traffico quando il tunnel cade, se può coprire tutto il dispositivo e le condizioni di rinnovo sul sito del fornitore il giorno in cui paga.
Un'app gratuita non è "gli stessi controlli, saltati". Legga come viene pagata. Se non trova una frase sulla registrazione, non ci metta dietro la password di un broker.
Qual è la lista di controllo prima di fare trading sul Wi-Fi pubblico?
Lo faccia in quest'ordine. L'ordine è il punto. Un tunnel avviato dopo che la piattaforma si è caricata ha già perso l'accesso.
- Decida se l'ordine può aspettare finché non è su una rete che controlla. Se può, aspetti.
- Se non può, provi prima i dati mobili del telefono o la condivisione della connessione. La scheda di viaggio della CISA dice che quella connessione è in genere più sicura del Wi-Fi pubblico.
- Se resta sulla rete del locale, chieda al personale il nome esatto e i passaggi esatti di accesso. Si colleghi solo a quel nome.
- Dimentichi sul portatile le altre reti dei locali, e disattivi la connessione automatica e il Bluetooth, a meno che non Le serva un dispositivo preciso.
- Superi il portale captive. Si fermi se chiede la password di una piattaforma, quella della posta o una carta di pagamento che al locale non serve.
- Attivi subito la VPN, e verifichi che un tunnel caduto blocchi il resto del traffico. Poi apra la piattaforma con un segnalibro o digitando l'indirizzo.
- Controlli l'https e il lucchetto per tutta la visita. Se il lucchetto sparisce, si disconnetta, come dice l'avviso della FTC.
- Usi il secondo fattore già attivato a casa. Rifiuti qualsiasi approvazione che non ha appena avviato. Non legga un codice ad alta voce a nessuno.
- Invii solo l'ordine che ha pianificato. Lo dimensioni prima di partire, con una perdita che può sostenere. Il calcolatore della dimensione di posizione è lo strumento per quel lavoro. La VPN non lo farà.
- Si disconnetta. Blocchi lo schermo. Dimentichi la rete. Non lasci il portatile per tenere il tavolo.
Un solo pomeriggio, scritto come una sequenza e non come una storia di paura, si presenta così. Lei è in un hotel il 10 novembre 2026, il giorno in cui sono state aperte le pagine fonte di questo articolo. Il Wi-Fi della hall ha un nome simile al marchio dell'hotel. Chiede alla reception, e si collega al nome che Le dicono, non a quello che il portatile aveva già memorizzato. Una scheda del browser si apre da sola e Le chiede di accettare delle condizioni. Accetta le condizioni. Non digita nient'altro in quella scheda. Avvia la VPN e vede lo stato indicare che il tunnel è attivo. Spegne la radio per un momento e verifica che il browser non riesca a caricare una pagina mentre il tunnel è giù, poi riaccende la radio e lascia che il tunnel torni. Digita l'indirizzo della piattaforma. Il lucchetto resta. La password viene inserita. Il telefono Le chiede di approvare un accesso che ha appena avviato, e Lei lo approva con il blocco del telefono stesso. Controlla la posizione che aveva già dimensionato. Non apre una seconda idea perché la hall è comoda. Si disconnette, blocca il portatile e dimentica la rete nell'elenco delle reti wireless prima di salire. Quella sequenza non usa nessun numero che questo articolo non abbia letto. È la lista di controllo, una volta, in ordine.
Che cosa non afferma questo articolo
Non afferma che una VPN La renda sicuro in ogni senso. La pubblicazione della CISA dell'agosto 2024 dice che gli attacchi residui restano anche con una VPN, e dice di non aspettarsi riservatezza in pubblico. Quelle frasi sono il limite.
Non afferma una velocità, un numero di server, una giurisdizione o un prezzo per nessuna VPN. Quei dati non sono stati presi da una pagina di un fornitore il giorno in cui questo testo è stato scritto.
Non afferma che un broker vieti o consenta le VPN. Legga le condizioni del broker.
Non afferma che l'avviso della FTC del febbraio 2011 sia un catalogo attuale di prodotti Wi-Fi. Il WPA2 è l'opzione più forte che cita quell'avviso. Prenda la sua distinzione sulla cifratura come la parte che sta usando, e consideri datati i suoi esempi di prodotti, comprese le vecchie estensioni per browser.
Non Le dice di aprire un'operazione. Un controllo di rete non è un'opinione sull'oro.
Fonti lette il 10 novembre 2026
Queste sono le pagine su cui si basa questo articolo. Se una riga qui e una riga della pagina non coincidono, vale la pagina, e questo articolo dovrebbe essere aggiornato.
- Federal Trade Commission, avviso ai consumatori "Wise Up about Wi-Fi: Tips for Using Public Wireless Networks", febbraio 2011: https://www.govinfo.gov/content/pkg/GOVPUB-FT-PURL-gpo18584/pdf/GOVPUB-FT-PURL-gpo18584.pdf
- CISA, scheda di consigli "Cybersecurity While Traveling", Stop.Think.Connect: https://www.cisa.gov/sites/default/files/publications/Cybersecurity%20While%20Traveling.pdf
- CISA, "Federal Mobile Workplace Security", pubblicazione dell'agosto 2024, sezione sugli spazi pubblici: https://www.cisa.gov/sites/default/files/2024-08/Federal-Mobile-Workplace-Security_508_2024-08-14.pdf
- NCSC, "Virtual Private Networks", indicazioni sulla sicurezza dei dispositivi, pubblicate il 29 giugno 2021, riviste il 13 maggio 2025, versione 2.1. Scritte per le organizzazioni, non come guida all'acquisto per i consumatori: https://www.ncsc.gov.uk/collection/device-security-guidance/infrastructure/virtual-private-networks
- Guida di MetaTrader 5, "2FA/TOTP — Authentication Using One Time Password": https://www.metatrader5.com/en/terminal/help/start_advanced/otp
- Guida di TradingView, "How to configure 2FA": https://www.tradingview.com/support/solutions/43000572460-how-to-configure-2fa/
- Lezione del campus di Interactive Brokers, "IB Key – Two-Factor Authentication – Android": https://www.interactivebrokers.com/campus/trading-lessons/ib-key-two-factor-authentication-android/
È stata aperta anche la pagina della CISA che presenta la scheda di consigli sul Wi-Fi pubblico (https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card). Descrive gli hotspot come non sempre sicuri e rimanda a un download. L'indirizzo di download provato lo stesso giorno non ha restituito la scheda, quindi la scheda di consigli di viaggio e la pubblicazione dell'agosto 2024 sono i testi della CISA effettivamente citati sopra.
Il desk, gli strumenti di ricerca e i calcolatori gratuiti sono un prodotto diverso da una VPN. Per quelli, Vedi i piani.
Si unisca al canale Telegram gratuito: https://t.me/baroqtech
Solo a scopo educativo, non è una consulenza finanziaria; il trading comporta rischi.
Contenuto educativo, non consulenza finanziaria. Prezzi, commissioni e offerte cambiano: verificali sul sito del fornitore prima di registrarti. Il trading di prodotti con leva comporta un rischio elevato di perdere denaro e puoi perderlo tutto.