Transparence Les liens partenaires sont signalés. Nous pouvons toucher une commission si vous en utilisez un. Cela ne vous coûte rien de plus et ne change jamais notre verdict. Notre méthode de test
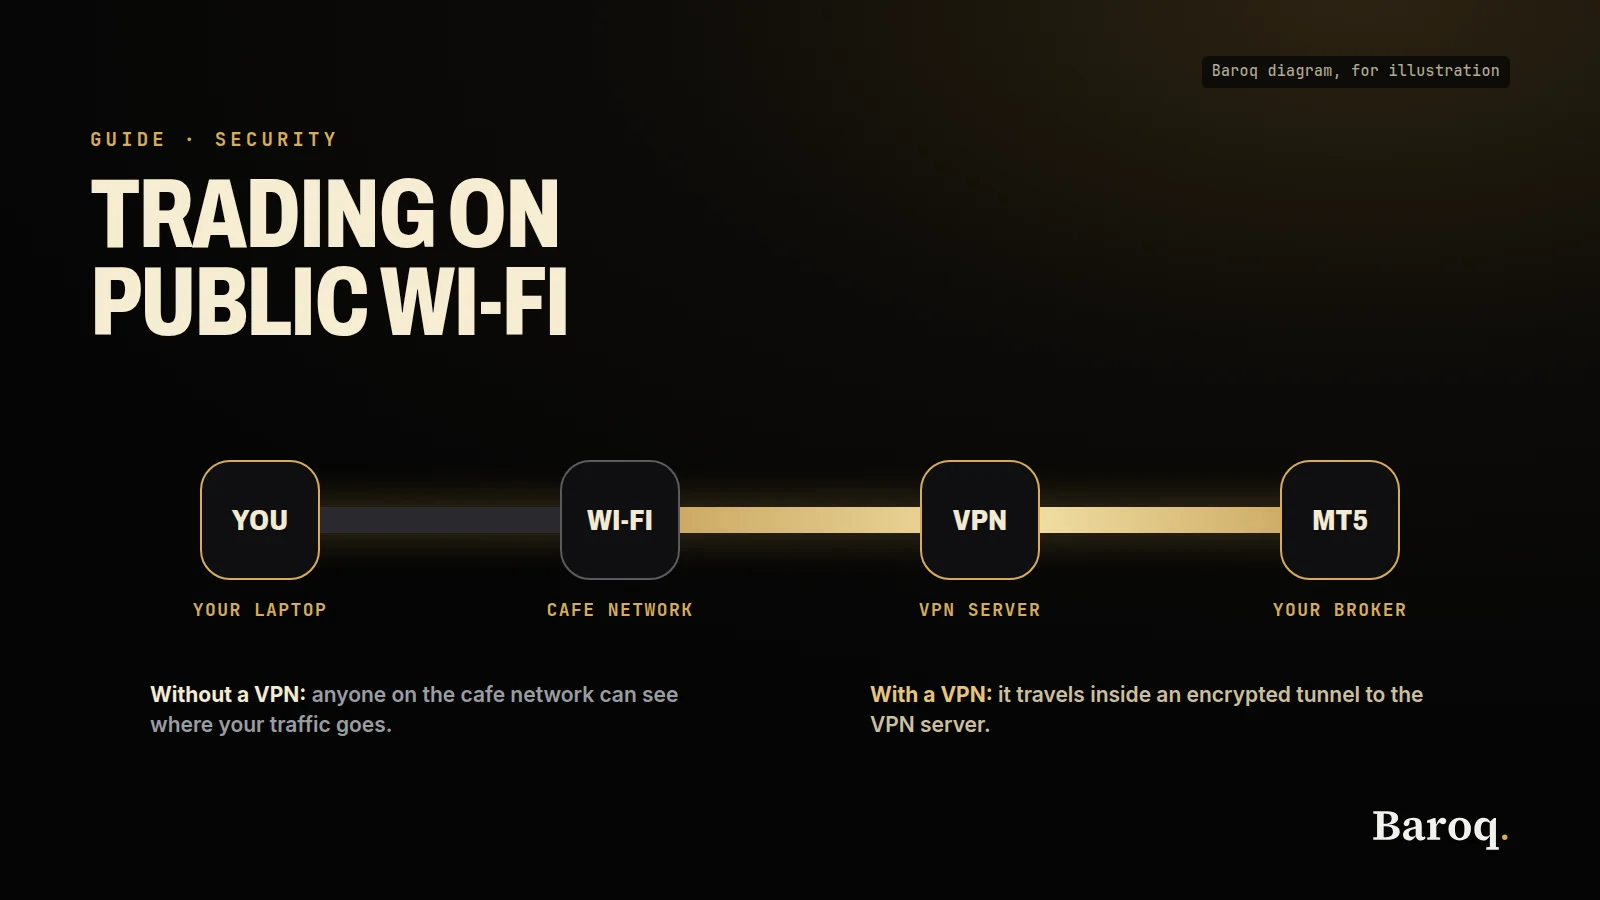
Un VPN sur un Wi-Fi public est la bonne étape supplémentaire quand le réseau n'est pas le vôtre : un café, un hôtel, un aéroport, un train, une salle de conférence, ou tout point d'accès dont vous n'avez pas choisi le nom. Il chiffre le chemin entre votre ordinateur portable et un serveur VPN, de sorte que le réseau partagé ne reçoit pas de copie lisible de la page du courtier. Il ne rend pas le trade sûr, il ne cache pas l'ordre au courtier, et il ne remplace ni le mot de passe ni le second facteur du compte. Si le réseau est le vôtre, à la maison, un VPN personnel est facultatif. Si vous êtes sur le point de taper le mot de passe d'une plateforme sur le Wi-Fi de quelqu'un d'autre, activez d'abord le tunnel, ou utilisez plutôt les données mobiles de votre téléphone.
Avez-vous besoin d'un VPN sur un Wi-Fi public ?
La réponse courte est oui quand trois conditions sont réunies en même temps. Le réseau appartient à quelqu'un d'autre. Vous êtes sur le point d'ouvrir un compte qui peut déplacer de l'argent ou passer un ordre. Et vous ne pouvez pas, ou ne voulez pas, passer aux données mobiles. Dans ce cas, un VPN sur un Wi-Fi public fait partie des mesures que les recommandations officielles citent déjà, avec la vérification du nom du réseau, le maintien sur un site web chiffré et la déconnexion une fois le travail fini.
La réponse courte est non dans deux autres cas, et les deux comptent.
Le premier est le réseau que vous contrôlez. Un routeur domestique avec un mot de passe que vous avez choisi, un logiciel que vous mettez à jour et aucun inconnu qui partage les ondes avec une raison de vous observer, c'est un autre problème que le hall d'un hôtel. L'alerte aux consommateurs de la Federal Trade Commission (FTC) de février 2011, « Wise Up about Wi-Fi », dit que vous ne pouvez considérer un point d'accès comme sécurisé que lorsqu'on vous demande un mot de passe WPA, et qu'une page de navigateur qui se contente d'accorder l'accès doit être considérée comme non sécurisée. Un réseau domestique qui demande le WPA est le cas que vise cette alerte. Le WPA2 est l'option la plus forte que cite cette alerte de 2011. Elle ne parle pas du WPA3, car le WPA3 n'était pas le conseil aux consommateurs de cette page. Ne lisez pas l'alerte comme un comparatif de produits de 2026. Lisez-la comme la position de la FTC elle-même sur le moment où un réseau sans fil chiffre ce que vous envoyez, et sur celui où il ne le fait pas.
Le second cas est celui où vous ne devriez pas être connecté du tout. La fiche de conseils « Cybersecurity While Traveling » de la CISA dit de ne pas mener d'activités sensibles, y compris les opérations bancaires et le travail sensible, sur un réseau sans fil public, et dit que votre propre connexion mobile est en général plus sûre. Se connecter à un compte de courtage est un travail sensible. La lecture la plus nette de cette fiche est : faites la connexion sur les données mobiles, ou ne la faites pas avant d'être revenu sur un réseau que vous connaissez. Un VPN est la solution de repli pour le voyage où les données mobiles ne sont pas disponibles, pas une raison de s'asseoir dans un hall pour gérer une grosse position parce que l'icône du tunnel est verte.
Il existe une troisième limite, et c'est celle que l'on saute parce qu'une publicité de VPN paraît absolue. La publication « Federal Mobile Workplace Security » de la CISA, d'août 2024, dans la section sur les espaces publics, dit que des vulnérabilités existent encore même lorsqu'un appareil de l'administration utilise un VPN. Elle cite l'usurpation d'identité, les attaques par les interfaces radio et l'écoute du réseau. Elle dit aussi de ne s'attendre à aucune confidentialité dans un lieu public, et elle dit que les VPN sont des cibles attrayantes parce qu'ils peuvent ouvrir un chemin vers un réseau privé. Cette publication est écrite pour les lieux de travail fédéraux et le matériel fourni par l'administration, pas pour un compte or de particulier. Les faits de réseau qu'elle contient s'appliquent pourtant à un ordinateur portable dans un café : un tunnel réduit une exposition et en laisse d'autres en place. Une icône verte n'est pas une déclaration que rien ne peut mal tourner.
La décision est donc une séquence, pas un slogan.
- Pouvez-vous attendre d'être sur un réseau que vous contrôlez ? Attendez.
- Si vous ne pouvez pas attendre, pouvez-vous partager les données mobiles de votre téléphone ? Faites-le, et vérifiez quand même que l'ordinateur portable utilise un tunnel si le travail est une connexion. La connexion du téléphone et celle de l'ordinateur ne sont pas le même tuyau. Les recommandations du NCSC sur les appareils, révisées le 13 mai 2025, notent que le trafic partagé n'est pas toujours transporté dans le VPN du téléphone. Mettez le VPN sur la machine qui se connecte.
- Si vous restez sur le Wi-Fi du lieu, confirmez le nom auprès du personnel, connectez-vous, acceptez uniquement la page d'accès propre au lieu, puis montez le tunnel avant qu'une page de la plateforme ne se charge.
- Ensuite, et seulement ensuite, ouvrez le courtier en tapant vous-même l'adresse.
Aucune de ces étapes ne choisit un sens sur l'or. Aucune ne change le spread, le swap ou la taille d'une perte. La taille de position est un autre travail. Si vous calculez la taille d'un trade pendant un voyage, faites-le avec le calculateur de taille de position et le guide sur combien risquer par trade, sur une séance que vous avez déjà choisie. La question du VPN porte sur qui peut voir la connexion. La question de la taille porte sur ce que vous pouvez perdre. Gardez-les séparées.
Que peut voir un réseau Wi-Fi public ?
Un réseau public est un câble partagé fait d'ondes radio. Tous ceux qui l'ont rejoint sont sur le même réseau local, et l'équipement qui le fait fonctionner se trouve entre vous et le reste d'internet. Cet équipement, et toute personne en mesure de se faire passer pour lui, est ce à quoi vous décidez de faire confiance quand vous touchez « rejoindre ».
Commencez par ce que fait réellement le fait de rejoindre. Votre ordinateur demande une adresse. Le routeur en attribue une. À partir de ce moment, le routeur peut voir que votre appareil est là, la quantité de données qu'il échange et, sauf si autre chose chiffre le trafic, la destination de chaque connexion. L'alerte de la FTC de février 2011 dit que la plupart des points d'accès ne chiffrent pas les informations que vous envoyez, et que sur un réseau non sécurisé une connexion à un site non chiffré peut être vue par d'autres utilisateurs de ce réseau. L'alerte dit que ces utilisateurs pourraient détourner la session et se connecter en se faisant passer pour vous, et qu'un identifiant et un mot de passe copiés peuvent ensuite être essayés sur d'autres sites. L'alerte a quinze ans. Ce qui n'a pas expiré, c'est la distinction qu'elle fait, qui reste la bonne à garder en tête.
Un site web chiffré protège les informations que vous envoyez à ce site et celles que vous en recevez. L'alerte dit de chercher https au début de l'adresse et l'icône du cadenas, pendant toute la visite, pas seulement sur la page de connexion. Si une partie de la session repasse sur une page non chiffrée, l'alerte dit que tout le compte pourrait être exposé, et elle dit de se déconnecter immédiatement. Cliquer sur le cadenas, c'est lire avec qui le navigateur pense parler. Ce contrôle est gratuit, et beaucoup de gens le font une fois puis l'oublient en naviguant sur une plateforme.
Un VPN, selon les mots de la même alerte, chiffre le trafic entre votre ordinateur et internet, même sur un réseau non sécurisé. L'alerte conseille à ceux qui ouvrent régulièrement des comptes sur des points d'accès d'en utiliser un, qu'il s'agisse d'un compte VPN personnel ou d'un VPN fourni par leur organisation. C'est la recommandation de la FTC, datée de février 2011, et c'est la phrase sur laquelle repose cet article. Ce n'est pas une affirmation que tous les produits VPN se valent, et ce n'est pas une affirmation sur un prix.
Ce que le chiffrement du site web ne fait pas, c'est vous rendre invisible pour le réseau. Le café voit toujours que votre ordinateur est associé à son routeur. Il voit toujours que vous envoyez des données. Avec un site chiffré ordinaire, le réseau voit en général toujours à quel serveur vous vous êtes connecté, car cette adresse est la façon dont les paquets sont acheminés. Le mot de passe, le ticket d'ordre et le contenu de la page sont ce que le chiffrement du site doit cacher. Ne vous dites pas que le café « ne voit rien » parce que la barre d'adresse affiche https. Dites-vous que le café ne devrait pas pouvoir lire le mot de passe, et refusez quand même de vous connecter sur un réseau que vous n'avez pas vérifié.
Le réseau peut voir une deuxième chose avant qu'une page ne se charge : le nom que vous avez demandé. Si votre ordinateur recherche le nom du courtier via l'équipement du café, cette requête dit où vous êtes sur le point d'aller. Un VPN est censé transporter ces requêtes à l'intérieur du tunnel aussi. Les recommandations du NCSC pour les organisations, sur la page VPN révisée le 13 mai 2025, disent que seul le trafic acheminé par le VPN est protégé par lui. Si l'application envoie une partie du trafic à l'extérieur, ce trafic se retrouve sur le réseau du café. C'est pourquoi « l'icône dit connecté » n'est pas tout le test. Le test, c'est de savoir si le trafic du logiciel de trading est réellement dans le tunnel. Le routage partagé, que cette page appelle split tunnelling, est le réglage qui laisse volontairement une partie du trafic dehors. Pour une connexion à un courtier, vous ne voulez pas que la connexion reste dehors.
Les portails captifs se placent devant tout cela. Un portail captif est la page qu'un hôtel ou un café affiche avant de vous laisser accéder à internet : un bouton pour les conditions, un numéro de chambre, un code imprimé sur le ticket de caisse. La page du NCSC dit que l'appareil doit ouvrir cette page directement, avant que le VPN ne soit actif, car le portail se trouve sur le réseau local. Tant que vous ne l'avez pas franchi, il n'y a pas de tunnel. Cette page a le droit d'être celle du lieu. Elle n'a pas le droit d'être celle de votre courtier. Si une « connexion Wi-Fi » demande le mot de passe d'une messagerie, celui d'une plateforme ou un numéro de carte au-delà de ce dont le lieu a besoin pour accorder l'accès, fermez-la. L'alerte de la FTC dit qu'un point d'accès qui demande un mot de passe via le navigateur, simplement pour accorder l'accès, doit être considéré comme non sécurisé. Un formulaire de numéro de chambre dans un hôtel est ce genre de page.
Les faux noms sont l'autre moitié du fait de rejoindre. La fiche de voyage de la CISA dit de confirmer auprès du personnel le nom du réseau et les étapes exactes de connexion, afin que le réseau soit le bon, avant de vous connecter dans un aéroport, un hôtel, une gare ou un café. La fiche ne donne pas de chiffre sur la fréquence d'utilisation d'un nom imité. Elle donne l'action : demandez à une personne qui travaille là. Une carte imprimée sur le comptoir peut être fausse si quelqu'un d'autre l'a imprimée. La personne au bar est le contrôle. Ensuite, oubliez le réseau en partant. La même fiche dit de désactiver la connexion automatique, Bluetooth compris, pour que l'ordinateur ne rejoigne pas un réseau que vous n'avez pas choisi cette fois.
Les ordinateurs partagés sont un autre produit que le Wi-Fi partagé, et un VPN ne les répare pas. La fiche de voyage avertit que les machines du centre d'affaires d'un hôtel, les ordinateurs d'une bibliothèque et ceux d'un cybercafé peuvent ne pas être à jour, et qu'un enregistreur de frappe sur une telle machine peut enregistrer ce que vous tapez et l'envoyer ailleurs. Si le clavier enregistre le mot de passe, le tunnel ne fait que chiffrer le mot de passe déjà volé à sa sortie. Utilisez votre propre appareil. Si la seule machine de la pièce n'est pas la vôtre, ne vous connectez pas à un courtier dessus.
L'écran est le dernier point de cette liste, et c'est celui qu'un schéma de réseau oublie. La publication de la CISA d'août 2024 dit de ne pas s'attendre à de la confidentialité en public, de faire attention aux caméras et aux personnes qui filment, et elle cite un filtre de confidentialité pour écran, afin que les données ne soient lisibles que juste en face. Elle dit aussi de ne pas laisser une session déverrouillée quand vous vous éloignez. Un VPN ne dépolit pas la vitre. Si vous devez travailler dans une salle, asseyez-vous de façon que l'écran soit tourné vers vous, dos à un mur, verrouillez la machine quand vous vous levez, et ne la laissez pas pour garder la table.
Que change un VPN, et que laisse-t-il ouvert ?
Un VPN grand public est un tunnel entre votre appareil et un serveur exploité par la société de VPN. Votre ordinateur chiffre le trafic, l'envoie à ce serveur, et le serveur le transmet au courtier. Côté café, la connexion visible est celle qui va vers le serveur VPN. Côté courtier, la connexion visible est celle qui vient du serveur VPN. Ce sont deux observateurs différents. Les réduire à « personne ne peut me voir », c'est ainsi que ce sujet est survendu.
Voici la répartition, en lignes simples.
| Qui regarde | Sans VPN, sur le Wi-Fi du café | Avec le tunnel actif, avant de passer un ordre |
|---|---|---|
| Le réseau du café ou de l'hôtel | Votre appareil, le volume de trafic et les serveurs que vous contactez. Le contenu des pages si le site n'est pas chiffré. | Une connexion vers le serveur VPN, plus tout ce que l'application ne parvient pas à mettre dans le tunnel. |
| Les autres personnes sur ce Wi-Fi | Le même réseau local que vous. Sur un site non chiffré, l'alerte de la FTC dit qu'elles peuvent voir ce que vous envoyez. | Elles ne devraient pas voir la page du courtier. Elles peuvent toujours voir votre écran. |
| La société de VPN | Rien de votre part, puisque vous ne l'utilisez pas. | Le trafic qui entre dans le tunnel, selon la politique de journalisation que cette société applique réellement. |
| Le courtier ou la plateforme | La connexion, les ordres et l'adresse du café. | La connexion, les ordres et l'adresse du serveur VPN. |
| Quelqu'un qui vous hameçonne | Le mot de passe, si vous le tapez sur sa page. | Le mot de passe, si vous le tapez sur sa page. Le tunnel transporte l'erreur. |
Lisez deux fois la ligne du milieu. La société de VPN occupe désormais la place qu'occupait le café, pour le trafic à l'intérieur du tunnel. Une société sérieuse écrit noir sur blanc ce qu'elle ne conserve pas. Une société négligente est une nouvelle copie du problème, avec un logo. Cet article ne reprend aucune affirmation sur la journalisation tirée d'une page de fournisseur qu'il n'a pas ouverte le 10 novembre 2026. L'action vous revient : ouvrez la politique du fournisseur, lisez la phrase sur les journaux de connexion, et faites-le avant de saisir le mot de passe. Si la phrase manque, ne l'inventez pas.
La page du NCSC dit clairement que ses recommandations sur les VPN s'adressent aux organisations qui choisissent et exploitent des VPN pour leur propre personnel, et que les particuliers utilisent en général les VPN pour d'autres raisons, si bien qu'ils ne sont pas le public de cette page. Servez-vous-en pour l'ingénierie, pas comme un classement grand public. L'ingénierie qui se transpose est la suivante.
Seul le trafic acheminé est protégé. Un tunnel forcé, selon leurs termes, envoie le trafic de l'utilisateur par le VPN et bloque les connexions qui tentent de le contourner. Si le tunnel ne peut pas se connecter, l'appareil n'a pas de réseau tant que vous n'avez pas désactivé ce forçage. C'est gênant au portail captif, et c'est le comportement que vous voulez une minute plus tard, quand la page du courtier est ce qui compte. Un tunnel facultatif peut rester éteint, ou tomber, pendant que l'ordinateur envoie discrètement la connexion par le réseau du café. Le NCSC dit que cette faille est un risque pour les données. Une application grand public appelle souvent ce comportement forcé un kill switch. L'étiquette n'est pas la preuve. La page d'aide de l'application que vous avez installée est la preuve, et le réglage par défaut de cette application est celui qu'indique cette page. Cet article n'affirme pas un réglage par défaut qu'il n'a pas lu.
Automatique n'est pas la même chose que forcé. Le NCSC les distingue. Automatique signifie que l'appareil monte le tunnel quand un logiciel demande le réseau. Forcé signifie que le trafic n'a le droit de sortir par aucun autre chemin. Vous pouvez avoir un tunnel qui démarre tout seul et qu'on peut quand même couper. Vous pouvez avoir un tunnel qui, une fois actif, bloque tout le reste, mais que vous devez lancer à la main. Pour une connexion sur un Wi-Fi hostile, vous voulez les deux : qu'il se lance sans rappel, et qu'il ne fuie pas pendant que vous le croyez actif. Le lancement manuel, c'est ainsi que les gens ouvrent d'abord la plateforme et se connectent ensuite. La liste de la CISA d'août 2024 pour les espaces publics dit d'activer la session VPN immédiatement après la connexion à un réseau tiers. Immédiatement signifie avant le favori, pas après que la plateforme s'est déjà chargée.
Tout l'appareil n'est pas la même chose que par application. Un tunnel par application ne protège que les logiciels d'une liste. Le NCSC dit que cela augmente le risque que quelque chose que vous avez oublié, ou un composant du système, envoie des données à l'extérieur. Un poste de trading est rarement un seul logiciel. La plateforme de bureau, le graphique dans le navigateur, le client de messagerie qui reçoit le code de retrait et la synchronisation de l'heure peuvent tous communiquer. Si seule la plateforme est dans le tunnel et que le client de messagerie est dehors, le code qui approuve un retrait a pris le chemin du café. Préférez le mode qui couvre tout l'appareil pendant l'heure où vous êtes connecté. Revenez plus tard à un mode plus léger si vous avez une raison. Ne découvrez pas la faille pendant la connexion.
Le tunnel partagé est la version par routes de la même faille. Certaines destinations passent par le tunnel, le reste part en direct. Le NCSC dit que cela augmente la probabilité que des données sensibles rencontrent un réseau non protégé, et que cela peut aussi permettre à un tiers extérieur de revenir à travers l'appareil. Un site de graphiques que vous avez « laissé dehors pour aller plus vite » reste une connexion si c'est par ce site que votre courtier se connecte. Laissez le routage partagé désactivé pendant la séance.
Les clients tiers, par opposition au VPN intégré au système d'exploitation, sont ce qu'est généralement un abonnement grand public. Le NCSC dit qu'un client tiers augmente le risque d'une mauvaise intégration et que certaines données sortent du tunnel, et il ajoute un autre logiciel à mettre à jour. Ce n'est pas une raison de renoncer à un VPN personnel sur le réseau d'un café. L'alerte de la FTC conseille aux utilisateurs de points d'accès de prendre un compte VPN personnel auprès d'un fournisseur. C'est une raison de garder l'application à jour, et une raison de ne pas supposer que le système d'exploitation achemine chaque paquet simplement parce que la fenêtre de l'application affiche « protégé ».
La liste de la CISA d'août 2024 pour le Wi-Fi public et les points d'accès, là encore écrite pour des utilisateurs fédéraux, est assez courte pour être reprise comme habitude de trading sans reprendre les parties qui concernent les badges d'agence. Mettez à jour les appareils sur un réseau de confiance, pas sur celui du café. Utilisez un VPN ou une autre méthode d'accès sécurisé autorisée. Activez-le immédiatement après avoir rejoint le réseau tiers. Utilisez un pare-feu et une protection contre les logiciels malveillants. Chiffrez l'appareil. Ne faites pas la mise à jour logicielle elle-même sur le réseau du hall. Une mise à jour est un gros téléchargement depuis un endroit auquel votre machine fera confiance. Laissez-la se faire à la maison, avant le voyage, ce que dit aussi la fiche de conseils de voyage : mettez à jour avant de partir.
Ce que le tunnel ne change pas figure dans la liste ci-dessous. Lisez-la comme la limite du produit, pas comme une raison de s'en passer.
- Le courtier reçoit toujours l'ordre et applique toujours ses propres règles.
- L'écran reste lisible par une personne ou une caméra derrière vous.
- Un ordinateur volé et déverrouillé reste connecté jusqu'à la fin de la session.
- Un mot de passe enregistré dans le navigateur reste sur la machine.
- Un faux site reçoit toujours tout ce que vous y tapez.
- Un ordinateur partagé qui enregistre les frappes continue de les enregistrer.
- Le serveur VPN, et la société qui l'exploite, peuvent voir ce que transporte le tunnel, dans la mesure où leur système est conçu pour le voir.
- Si le tunnel tombe et que l'application ne bloque pas le reste du trafic, le clic suivant peut repartir par le café.
La section de la CISA sur les espaces publics dit tout haut les risques résiduels : l'usurpation, les attaques par l'interface radio et l'écoute restent possibles même avec un VPN sur un appareil de l'administration. Un ordinateur personnel n'est pas cet appareil, et il ne reçoit pas le laissez-passer que ces lignes refusent à un appareil géré.
Le partage de connexion de votre téléphone est-il plus sûr que le Wi-Fi d'un café ?
La fiche de conseils de voyage de la CISA dit que votre propre connexion au réseau mobile, qu'elle appelle aussi votre point d'accès sans fil, est en général plus sûre qu'un réseau sans fil public, et dit d'utiliser cette fonction si votre forfait l'inclut. C'est la phrase officielle la plus nette des pages ouvertes pour cet article. Le réseau mobile reste un réseau géré par quelqu'un d'autre, l'opérateur, mais ce n'est pas un hall rempli d'inconnus sur le même segment local, et ce n'est pas un nom que n'importe qui dans la salle peut imiter avec un routeur de poche.
Utilisez-le dans cet ordre.
Si le téléphone est l'appareil avec lequel vous tradez, coupez le Wi-Fi et utilisez les données mobiles. Vérifiez que l'application de la plateforme est celle que vous avez installée depuis la boutique officielle, pas un fichier envoyé par un inconnu. La connexion passe alors par le chemin de l'opérateur. Vous pouvez quand même ajouter un VPN sur le téléphone. Vous n'êtes pas obligé de le faire, pour le seul but de quitter le réseau local du café. Vous pourriez le vouloir si vous ne souhaitez pas que l'opérateur voie quelle plateforme vous avez ouverte. C'est une préférence de confidentialité. Ce n'est pas le même problème que l'inconnu de la table voisine.
Si l'ordinateur portable est l'appareil avec lequel vous tradez, reliez-le au téléphone. Un partage par USB est plus difficile à rejoindre par erreur qu'un point d'accès Wi-Fi au nom facile à deviner. Si vous utilisez le téléphone comme point d'accès Wi-Fi, choisissez un long mot de passe et n'utilisez pas le nom du lieu comme nom du point d'accès. La fiche de la CISA dit de désactiver la connexion automatique pour ne vous connecter que lorsque vous le voulez. Un ordinateur qui rejoint seul « Hotel Wi-Fi » alors que votre téléphone propose aussi un point d'accès choisira celui dont il se souvient. Oubliez les réseaux des lieux.
La note du NCSC sur le partage de connexion est le détail qui rend tout cela moins simple que « téléphone égale sécurité ». Un VPN couvrant tout l'appareil sur le téléphone ne fait pas entrer, sur toutes les plateformes, les appareils reliés dans ce même tunnel. Certains téléphones font passer le trafic de l'ordinateur à côté du VPN du téléphone. D'autres refusent de partager la connexion tant que le VPN du téléphone est actif. Si la connexion se fait sur l'ordinateur, le VPN qui compte est celui de l'ordinateur. Vérifiez l'ordinateur, pas l'icône d'état du téléphone.
Les données mobiles lâchent là où les traders s'assoient vraiment : sous-sols, hôtels aux murs épais, cartes SIM étrangères sans itinérance, forfaits qui facturent cher le partage. Quand elles lâchent, vous revenez au réseau du lieu, et la séquence précédente s'applique. Ne tapez pas le mot de passe « juste pour cette fois » parce que le graphique allait bouger. Le graphique sera toujours là quand vous aurez un tunnel, ou il ne le sera plus, et le poursuivre sur un réseau ouvert, c'est ainsi qu'une connexion est copiée pour un mouvement que vous aviez de toute façon manqué. Les horaires des séances figurent sur horaires de trading de l'or. Savoir quand le marché est réellement actif est une raison d'avoir terminé et de s'être déconnecté, pas une raison de se presser pour le mot de passe.
Les plafonds de données sont une limite pratique, pas une propriété de sécurité. Un partage de connexion qui coupe en pleine séance fait tomber le tunnel avec lui. Si l'ordinateur revient alors automatiquement au Wi-Fi du café, vous êtes sur le réseau partagé avec la plateforme encore ouverte. Désactivez la connexion automatique avant de commencer, pour qu'un partage coupé échoue en position fermée. Verrouillez l'écran pendant que vous réglez la connexion. La liste de la CISA d'août 2024 dit de ne pas laisser la session déverrouillée quand vous vous éloignez. Un graphique qui tourne en chargement, c'est vous qui vous éloignez.
Comment se connecter sur un réseau partagé ?
Le chemin et la connexion sont deux serrures différentes. Le chemin, c'est le VPN, les données mobiles et le https. La connexion, c'est le mot de passe, le second facteur et la liste des appareils auxquels la plateforme fait déjà confiance. Mettez en place le second facteur à la maison, quelques jours avant le voyage. Un écran de configuration qui affiche un QR code est une mauvaise chose à exhiber dans une aire de restauration, et un SMS qui arrive en retard en itinérance est une mauvaise chose dont dépendre avec une position ouverte.
Trois pages d'aide officielles, ouvertes le 10 novembre 2026, montrent comment trois plateformes très utilisées gèrent réellement le second facteur. Ce sont des exemples, pas une liste complète de courtiers. Si la page de votre plateforme dit autre chose, c'est elle qui l'emporte.
MetaTrader 5
La page d'aide de MetaTrader 5 sur les mots de passe à usage unique dit que la double authentification, avec un mot de passe à usage unique basé sur le temps, est un niveau de sécurité supplémentaire qui protège encore le compte si l'identifiant et le mot de passe fuient. Lorsqu'elle est activée, la plateforme demande ce mot de passe supplémentaire à chaque connexion, en plus de l'identifiant du compte et du mot de passe principal, et en plus d'un certificat si l'authentification étendue est aussi activée. La page d'aide dit que chaque mot de passe à usage unique est valable 30 secondes, puis qu'un nouveau est généré.
Le serveur du courtier doit l'autoriser. La page dit que cela peut être facultatif ou obligatoire, selon les exigences réglementaires ou de marché qui s'appliquent à ce serveur. Ne supposez pas que la plateforme de bureau proposera l'option. Connectez-vous normalement, puis cherchez « Enable 2FA/TOTP » dans le menu du compte, dans le Navigateur. La page dit qu'il faut ensuite scanner un QR code dans une application d'authentification et saisir le code qu'elle affiche. Elle cite les plateformes MetaTrader mobiles sur iPhone et Android, et elle cite Google Authenticator, Microsoft Authenticator, LastPass Authenticator et Authy, depuis l'App Store ou Google Play.
Dans les applications du téléphone, la première ouverture de la section des mots de passe à usage unique vous demande de définir un code à quatre chiffres sur le générateur lui-même. Vous associez un compte avec le nom du serveur, le numéro de compte et le mot de passe principal. La page dit que vous pouvez associer un nombre illimité de comptes. Elle dit aussi qu'un compte ne peut être lié qu'à un seul générateur. Pour passer à un nouveau téléphone, vous désactivez d'abord l'ancienne association, ce qui exige un code de l'ancien générateur. Si le téléphone est perdu, la page dit de contacter le courtier pour réinitialiser l'association. Faites cette réinitialisation par un canal que vous connaissez déjà, pas par un lien dans un e-mail inattendu.
Une exception passe facilement inaperçue. La page dit qu'aucun mot de passe à usage unique n'est demandé quand vous vous connectez avec le mot de passe investisseur, qui est le mode de consultation seule. La consultation seule n'est pas « aucun accès ». C'est un accès aux positions et à l'historique du compte. Traitez le mot de passe investisseur avec le même soin que le mot de passe principal. Ne le laissez pas dans une discussion, une capture d'écran ou une note sur l'ordinateur.
Le générateur du téléphone a une commande pour synchroniser l'horloge de l'appareil, car le code n'est valable que pour l'intervalle de temps en cours et la plateforme et le serveur doivent être d'accord sur l'heure. Si un code est refusé, vérifiez l'horloge avant de supposer que le compte est en panne. Réglez le téléphone sur l'heure automatique sur un réseau de confiance, pas en devinant un fuseau horaire dans le hall.
TradingView
La page d'aide de TradingView « How to configure 2FA » dit que la double authentification signifie qu'après le mot de passe vous saisissez aussi un code à usage unique. Elle propose deux façons d'obtenir ce code : une application d'authentification, ou un SMS au numéro de téléphone du compte. La page recommande l'application, et elle dit que les SMS sont moins fiables, peuvent ne pas arriver dans certains pays et peuvent être retardés. Ce retard est exactement la panne que vous ne voulez pas sur un Wi-Fi en itinérance.
La page dit que des codes de secours sont générés quand vous activez la fonction, et que ces codes sont le seul moyen de revenir si vous perdez le mot de passe ou ne pouvez pas utiliser l'appareil du second facteur. Elle dit de noter les codes et de les garder en lieu sûr, de ne pas compter sur le copier-coller et de ne pas les stocker sur vos appareils. Elle dit aussi que TradingView ne peut pas récupérer le compte si vous perdez les codes, et que vous l'acceptez en activant la fonction. Lisez cette phrase avant de l'activer. Un code de secours dans un dossier de photos du même ordinateur n'est pas une sauvegarde. C'est une deuxième copie de la clé sur l'objet qu'un voleur emporterait.
La configuration se trouve dans Confidentialité et sécurité, puis Paramètres du compte. La page dit qu'un compte qui se connecte uniquement par un réseau social doit d'abord définir un mot de passe. Vous scannez un QR code avec Google Authenticator, Microsoft Authenticator, Duo Mobile ou Authy. Si le code est refusé, la page dit de vérifier que les appareils affichent la bonne heure. Changer de téléphone signifie se connecter avec un code de secours ou avec un appareil qui a encore une session active, désactiver la fonction, puis la réactiver sur le nouveau téléphone. Faites ce changement à la maison.
La même page d'aide porte sur le compte TradingView. Un courtier connecté par ce compte peut aussi avoir son propre second facteur. Activez les deux. L'un ne remplace pas l'autre.
Interactive Brokers
La leçon du campus d'Interactive Brokers « IB Key – Two-Factor Authentication – Android », lue le 10 novembre 2026, décrit IB Key dans l'application IBKR Mobile comme un second facteur pour se connecter au compte de trading. La leçon dit que l'inscription se fait depuis l'écran de connexion de l'application. Un chemin utilise un identifiant de session ou un QR code venant d'une plateforme sur laquelle vous êtes déjà connecté, comme Client Portal, puis un code PIN. Un autre chemin utilise l'identifiant et le mot de passe du compte, confirme le numéro de mobile du compte et demande un code d'activation qui arrive par SMS. La leçon dit que le code PIN compte de 4 à 6 chiffres. Après l'activation, la leçon dit qu'IB Key peut servir pour Client Portal, Trader Workstation et l'IB Debit Mastercard.
La connexion que décrit la leçon est la suivante : d'abord l'identifiant et le mot de passe, puis une invite à ouvrir la notification sur le téléphone, puis Approuver, puis une donnée biométrique, un code PIN de sécurité ou un schéma. Il existe aussi un chemin par QR code : l'ordinateur affiche un code, le téléphone le scanne, vous approuvez. Une réponse sur cette même page de leçon, du compte campus d'Interactive Brokers, dit que les clients peuvent utiliser le SMS comme méthode d'authentification, à côté d'IB Key et, pour les clients éligibles, d'une Digital Security Card+, et elle dit que le SMS ne peut pas être réactivé une fois qu'un appareil de sécurité permanent l'a remplacé. C'est un commentaire sous la leçon, pas les étapes de la leçon elle-même. Si vous utilisez le SMS, sachez que l'image préférée de la leçon est l'étape d'approbation sur le téléphone, et connaissez la limite qu'indique cette réponse avant d'abandonner le SMS et de vouloir le récupérer.
Ce que cela signifie sur un Wi-Fi public : le mot de passe seul ne devrait pas suffire. Le téléphone est le second facteur, donc le téléphone a besoin de son propre verrouillage, et l'invite d'approbation doit être lue. Approuver signifie que vous regardez une connexion que vous venez de lancer. Une invite d'approbation que vous n'avez pas lancée est une invite à refuser. Le VPN ne rend pas cette invite honnête. C'est vous qui le faites.
Ce que ces trois pages ne disent pas
Elles ne disent pas que tous les courtiers ont la même option. La page de MetaTrader dit clairement que le serveur peut proposer ou non les mots de passe à usage unique. Si le vôtre ne le fait pas, demandez au courtier par un canal que vous utilisez déjà, et d'ici là ne vous connectez pas depuis un hall. Elles ne disent pas qu'un second facteur arrête un retrait que vous confirmez vous-même, ni une connexion que vous approuvez sur une invite que vous n'avez pas lue. Elles ne disent pas que la fonction peut être configurée en toute sécurité pour la première fois sur un réseau auquel vous ne faites pas confiance. Configurez-la avant de partir. Écrivez les codes de secours sur papier. Laissez le papier à la maison si le risque que vous gérez est un sac volé, ou gardez-le séparé de l'ordinateur si le risque que vous gérez est un téléphone perdu. Ce sont des pertes différentes. Choisissez celle à laquelle vous êtes réellement exposé cette semaine.
Pendant que vous êtes dans les paramètres du compte, fermez les sessions que vous ne reconnaissez pas, et désactivez « se souvenir de cet appareil » sur toute machine qui reste dans une chambre d'hôtel. La fiche de voyage de la CISA dit que quelques minutes suffisent pour que quelqu'un vole ce qui se trouve sur un appareil déverrouillé. Un navigateur mémorisé est un appareil déverrouillé qui n'en a pas l'air.
Un VPN arrête-t-il une fausse page de courtier ?
Non. Le travail du tunnel est de transporter des octets vers l'adresse que vous avez demandée. Si vous avez demandé une imitation, le tunnel vous y conduit, chiffré, et l'imitation reçoit le mot de passe. Le chiffrement n'est pas un correcteur orthographique du nom dans la barre d'adresse.
L'alerte de la FTC dit que certains sites ne chiffrent que la page de connexion, et que vous devez surveiller le https et le cadenas pendant toute la visite. Elle dit que les navigateurs avertissent sur certains sites frauduleux et sur certains téléchargements malveillants, et que vous devez prêter attention à ces avertissements et garder le navigateur à jour. Elle dit aussi de ne pas rester connecté en permanence, et de ne pas réutiliser un mot de passe sur plusieurs sites, car un mot de passe copié sur un compte est essayé sur les autres. Un mot de passe de trading qui est aussi celui de votre messagerie, ce sont deux comptes pour le prix d'une seule erreur.
La fiche de voyage de la CISA dit de réfléchir avant de cliquer, de supprimer les messages suspects et de se méfier des liens inconnus et des applications que vous n'avez pas examinées. La publication d'août 2024 dit de faire attention aux personnes qui posent des questions inhabituelles, ce qu'elle classe dans l'ingénierie sociale. Une personne dans un café qui « travaille pour la plateforme » et a besoin de votre code, c'est exactement cette situation. Un employé de la plateforme n'a pas besoin du code à usage unique. Le code est la façon dont vous prouvez que vous êtes vous. Le donner prouve que vous êtes serviable, et ne prouve rien d'autre.
Les habitudes pratiques, toutes compatibles avec un VPN et aucune assurée par le VPN :
- Tapez l'adresse de la plateforme, ou utilisez un favori créé à la maison. N'utilisez pas le lien de l'e-mail arrivé pendant que vous étiez sur le réseau du lieu.
- Lisez le nom d'hôte avant de taper le mot de passe. Une lettre parasite, c'est toute l'attaque.
- Si la page demande le code à usage unique et vous demande aussi de « confirmer » en approuvant une invite que vous n'attendiez pas, arrêtez. Fermez la page. Ouvrez vous-même la vraie application.
- N'installez pas un logiciel « d'assistance » parce qu'une fenêtre de discussion sur un site web vous l'a demandé. La fiche de la CISA dit d'examiner une application avant de l'installer.
- Si vous avez déjà tapé le mot de passe sur une page dont vous vous méfiez maintenant, changez le mot de passe depuis un réseau que vous contrôlez, fermez les autres sessions et considérez comme grillés les codes à usage unique qui figuraient sur cette page.
Une société de VPN peut proposer une liste de blocage supplémentaire de sites malveillants connus. Si l'application que vous utilisez a cette option, lisez ce qu'elle promet et activez-la si vous le souhaitez. C'est une liste supplémentaire, tenue par quelqu'un d'autre, et elle sera incomplète le jour où une nouvelle imitation apparaîtra. Elle ne remplace pas la lecture de l'adresse.
Une adresse VPN peut-elle poser problème avec un courtier ?
Oui, et cet article ne fera pas semblant d'avoir lu une interdiction qu'il n'a pas ouverte.
Une plateforme voit l'adresse de la machine qui s'est connectée. Avec le tunnel actif, cette adresse est celle du serveur VPN, qui se trouve souvent dans un autre pays que la chaise sur laquelle vous êtes assis. Les plateformes autorisées à servir certains pays et pas d'autres utilisent les adresses comme l'un de leurs signaux. Si vous semblez être dans un pays qu'elles ne servent pas, la connexion peut échouer, un ordre peut être refusé ou le compte peut être restreint. Utiliser un tunnel pour faire croire que vous vivez là où vous ne vivez pas, afin de trader là où vous n'en avez pas le droit, est un problème de conditions d'utilisation. Cet article n'est pas un moyen de contourner une restriction. C'est un moyen d'éviter qu'une connexion soit lue sur le réseau d'un café dans un pays depuis lequel vous avez le droit de trader.
Comme les pages des courtiers ne faisaient pas partie des sources de cet article, aucune règle VPN d'un courtier nommé n'est citée ici. Ouvrez les conditions sur le site du courtier lui-même, et ouvrez la page de sécurité, avant de dépendre d'une adresse de sortie. Si les conditions ne disent rien, le silence n'est pas une autorisation. Si un retrait demande soudain des vérifications supplémentaires parce que l'adresse a changé, c'est la plateforme qui fait le travail que vous attendiez du second facteur. Laissez-la faire. Ne « réparez » pas cela en coupant le VPN et en relançant le retrait sur le réseau de l'hôtel.
Le courtier voit toujours le trade. Un VPN ne rend pas anonyme un compte que vous avez identifié avec vos propres documents. Il change l'adresse réseau de la session. Au service client qui demande pourquoi l'adresse a changé, donnez une réponse simple : vous étiez sur un réseau public et vous avez utilisé un VPN. N'inventez pas de lieu.
Il existe une habitude voisine qui provoque plus de blocages que la question du pays. Les gens activent et coupent le VPN entre l'étape du mot de passe et celle du code à usage unique, ou le téléphone est sur les données mobiles pendant que l'ordinateur est dans le tunnel, et la plateforme voit deux adresses pour une seule connexion. Restez sur un seul chemin jusqu'à ce que vous soyez entré. Si le code échoue ensuite, vérifiez l'horloge, comme le disent les pages de MetaTrader et de TradingView, avant de commencer à changer de serveur.
Rien de tout cela n'est une prévision sur le gain ou la perte d'un trade. Le contrôle de l'adresse peut vous empêcher de passer un ordre. Il ne peut pas rendre l'ordre bon. Le registre de recherche et les calculateurs sont distincts de cette question de réseau. Les prix en direct et le calendrier sont sur Marchés. La façon dont les liens partenaires de ce blog sont signalés figure sur Notre méthode de notation.
Quels réglages comptent avant de vous connecter ?
Réglez ceci sur un réseau de confiance, puis n'y touchez plus. Le hall est un mauvais endroit pour apprendre les menus.
Le tunnel se lance tout seul, et le reste du trafic s'arrête s'il tombe. C'est le couple du NCSC : automatique et forcé. Dans une application grand public, cherchez une option qui bloque internet quand le VPN se déconnecte. Lisez dans l'aide du fournisseur si cette option est activée au départ. Si l'aide dit que vous devez l'activer, activez-la à la maison et faites un test : coupez le tunnel et voyez si un navigateur peut encore charger une page. S'il le peut, l'option ne fait pas son travail. La ligne de la CISA d'août 2024 est d'activer la session immédiatement après avoir rejoint le réseau tiers. Une option qui bloque les fuites, c'est ce qui rend « immédiatement » tenable quand le tunnel a un raté.
Tout l'appareil est à l'intérieur, pendant l'heure de trading. Désactivez le routage partagé et les exceptions par application pour cette séance, pour la raison que donne le NCSC : le trafic laissé dehors est un trafic non protégé. Si une application précise ne fonctionne plus parce qu'elle ne voit pas le réseau local, réglez cela à la maison, ou n'utilisez pas cette application tant que vous êtes sur le Wi-Fi du lieu. Ne percez pas des trous que vous oublierez de refermer.
Le portail captif a le droit d'être laid, et il n'a pas le droit de demander le mot de passe du courtier. Rejoignez le Wi-Fi, laissez le système ouvrir la page du lieu, acceptez les conditions ou saisissez le code de la chambre, et seulement ensuite laissez le tunnel forcé prendre le relais. Le NCSC préfère l'assistant de portail captif du système d'exploitation à l'habitude de couper le tunnel forcé et de naviguer dans la fenêtre principale. iOS et macOS ont cet assistant, dit la page, et d'autres systèmes peuvent en avoir besoin. Si vous devez couper le forçage pour atteindre le portail, réactivez-le avant de toucher un favori. Ne le laissez pas coupé « pour l'après-midi ».
La connexion automatique est désactivée, le Bluetooth éteint sauf besoin, et le réseau du lieu oublié quand vous partez. C'est la fiche de voyage. Un ordinateur qui se souvient de chaque hôtel rejoindra la prochaine imitation sans demander. Oublier le réseau est une étape de dix secondes à la porte.
L'appareil est à jour, chiffré et verrouillé. Les mises à jour se font à la maison, ce que les deux documents de la CISA disent avec leurs propres mots. Un disque chiffré reste le vôtre si le sac est volé, à condition que la machine ait été éteinte ou verrouillée. Un disque non chiffré est une copie de la session de la plateforme pour quiconque a l'ordinateur. La fiche de voyage dit de faire une sauvegarde avant de partir, et de garder l'appareil avec vous, y compris dans le taxi et la chambre d'hôtel. Les heures des repas, note la fiche, sont le moment où les ordinateurs laissés sans surveillance disparaissent des chambres.
Le second facteur est déjà activé, et les codes de secours ne sont pas dans le même sac que l'unique copie de quoi que ce soit. Voir plus haut. Vérifiez-le la veille, pas la minute d'avant.
Vous savez comment vous paierez le VPN, et vous avez lu la phrase sur la journalisation. Un abonnement que vous souscrivez sur le réseau du café, en tapant une carte sur une page que vous n'avez jamais vue, est une deuxième connexion sensible. Ouvrez le compte à la maison. Vérifiez que l'application est celle du site du fournisseur lui-même ou de la boutique officielle.
Si vous voulez un fournisseur commercial et que vous utilisez le lien du paragraphe suivant, ce lien est un lien d'affiliation. Nous pouvons toucher une commission si vous vous abonnez. Il n'ajoute aucuns frais à votre facture, et il ne change pas l'ingénierie ci-dessus. La mention en haut de cette page est la même déclaration pour chaque lien partenaire du blog.
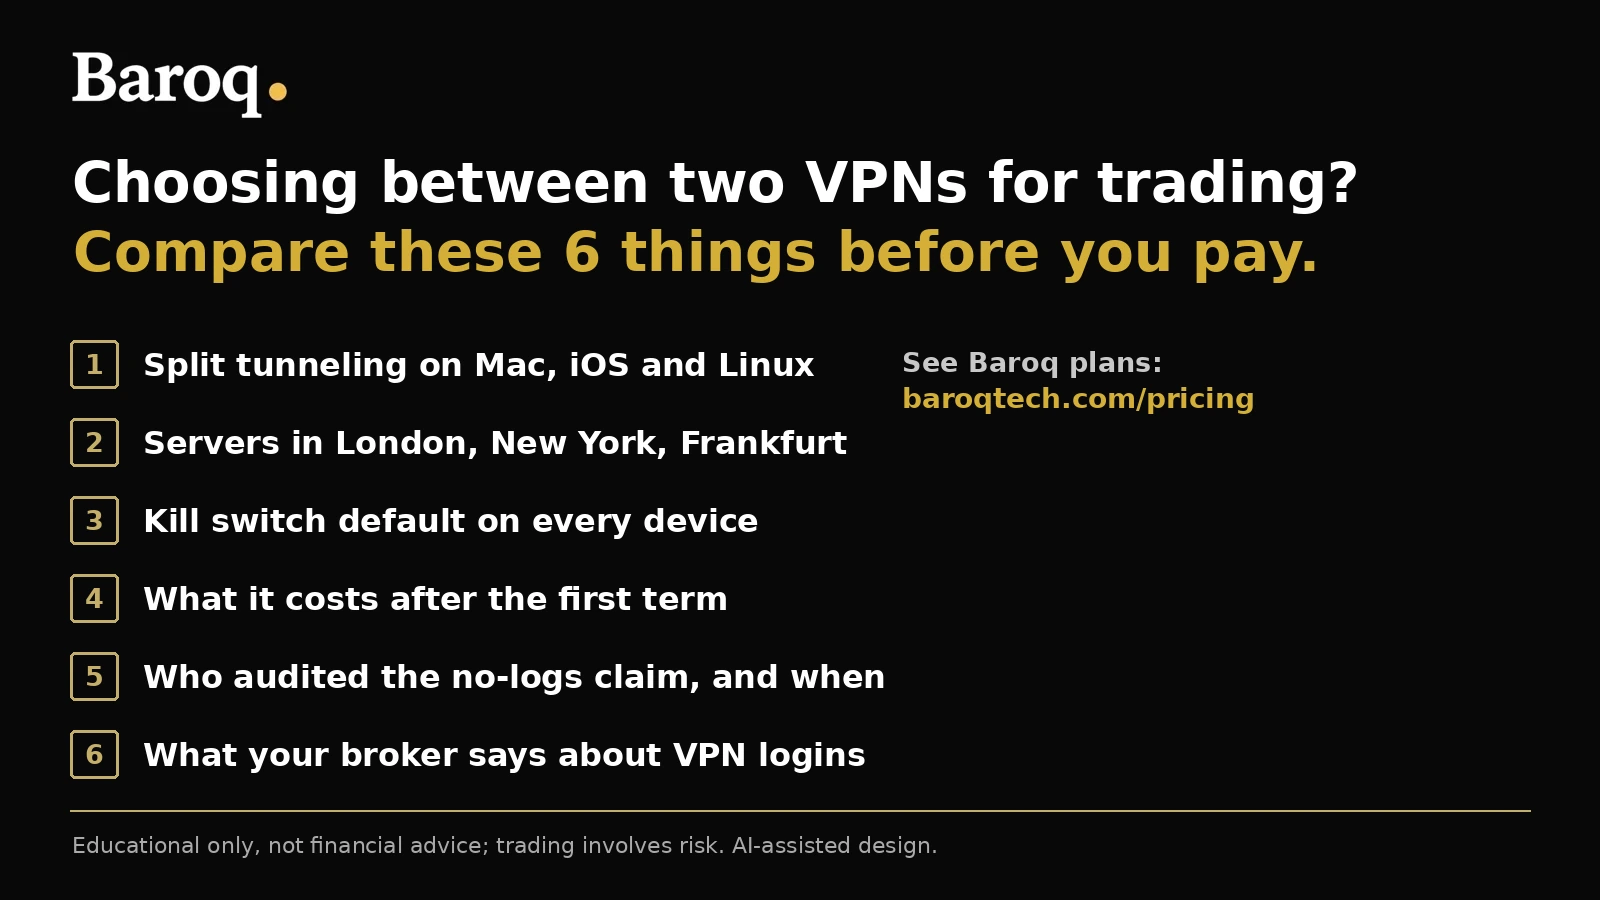
NordVPNPartner est le seul lien partenaire de cet article. Aucun prix n'est cité, car aucune page de tarifs n'a servi de source le 10 novembre 2026. Quel que soit votre choix, les contrôles sont les mêmes : la phrase sur la journalisation, la capacité de l'application à bloquer le trafic quand le tunnel tombe, la possibilité de couvrir tout l'appareil, et les conditions de renouvellement sur le site du fournisseur le jour où vous payez.
Une application gratuite, ce n'est pas « les mêmes contrôles, en moins ». Lisez comment elle est financée. Si vous ne trouvez pas de phrase sur la journalisation, ne mettez pas le mot de passe d'un courtier derrière.
Quelle est la liste de contrôle avant de trader sur un Wi-Fi public ?
Faites-le dans cet ordre. L'ordre est l'essentiel. Un tunnel lancé après le chargement de la plateforme a déjà manqué la connexion.
- Décidez si l'ordre peut attendre que vous soyez sur un réseau que vous contrôlez. S'il le peut, attendez.
- S'il ne le peut pas, essayez d'abord les données mobiles de votre téléphone ou un partage de connexion. La fiche de voyage de la CISA dit que cette connexion est en général plus sûre qu'un Wi-Fi public.
- Si vous restez sur le réseau du lieu, demandez au personnel le nom exact et les étapes d'accès exactes. Connectez-vous uniquement à ce nom.
- Oubliez les autres réseaux de lieux sur l'ordinateur, et désactivez la connexion automatique et le Bluetooth sauf si vous avez besoin d'un appareil précis.
- Franchissez le portail captif. Arrêtez s'il demande le mot de passe d'une plateforme, celui d'une messagerie ou une carte de paiement dont le lieu n'a pas besoin.
- Activez le VPN immédiatement, et vérifiez qu'un tunnel tombé bloque le reste du trafic. Ouvrez ensuite la plateforme par un favori ou en tapant l'adresse.
- Vérifiez le https et le cadenas pendant toute la visite. Si le cadenas disparaît, déconnectez-vous, comme le dit l'alerte de la FTC.
- Utilisez le second facteur déjà activé à la maison. Refusez toute approbation que vous ne venez pas de lancer. Ne lisez un code à voix haute à personne.
- Passez uniquement l'ordre que vous avez prévu. Calculez sa taille avant de partir, avec une perte que vous pouvez supporter. Le calculateur de taille de position est l'outil pour ce travail. Le VPN ne le fera pas.
- Déconnectez-vous. Verrouillez l'écran. Oubliez le réseau. Ne laissez pas l'ordinateur pour garder la table.
Un seul après-midi, écrit comme une séquence plutôt que comme une histoire qui fait peur, ressemble à ceci. Vous êtes dans un hôtel le 10 novembre 2026, le jour où les pages sources de cet article ont été ouvertes. Le Wi-Fi du hall a un nom proche de la marque de l'hôtel. Vous demandez à la réception, et vous rejoignez le nom qu'on vous dit, pas celui que l'ordinateur avait déjà en mémoire. Un onglet du navigateur s'ouvre tout seul et vous demande d'accepter des conditions. Vous acceptez les conditions. Vous ne tapez rien d'autre dans cet onglet. Vous lancez le VPN et vous voyez l'état indiquer que le tunnel est actif. Vous coupez la radio un instant et vous vérifiez que le navigateur ne peut pas charger de page tant que le tunnel est tombé, puis vous rallumez la radio et laissez le tunnel revenir. Vous tapez l'adresse de la plateforme. Le cadenas reste affiché. Le mot de passe est saisi. Le téléphone vous demande d'approuver une connexion que vous venez de lancer, et vous l'approuvez avec le verrouillage du téléphone lui-même. Vous vérifiez la position dont vous aviez déjà calculé la taille. Vous n'ouvrez pas une deuxième idée parce que le hall est confortable. Vous vous déconnectez, vous verrouillez l'ordinateur, et vous oubliez le réseau dans la liste des réseaux sans fil avant de monter. Cette séquence n'utilise aucun chiffre que cet article n'a pas lu. C'est la liste de contrôle, une fois, dans l'ordre.
Ce que cet article n'affirme pas
Il n'affirme pas qu'un VPN vous protège en tout point. La publication de la CISA d'août 2024 dit que des attaques résiduelles subsistent même avec un VPN, et dit de ne pas s'attendre à de la confidentialité en public. Ces phrases sont la limite.
Il n'affirme aucune vitesse, aucun nombre de serveurs, aucune juridiction et aucun prix pour un VPN. Ces chiffres n'ont pas été pris sur une page de fournisseur le jour où ceci a été écrit.
Il n'affirme pas qu'un courtier interdit ou autorise les VPN. Lisez les conditions du courtier.
Il n'affirme pas que l'alerte de la FTC de février 2011 est un catalogue actuel de produits Wi-Fi. Le WPA2 est l'option la plus forte que cite cette alerte. Retenez sa distinction sur le chiffrement comme la partie que vous utilisez, et considérez ses exemples de produits, y compris d'anciennes extensions de navigateur, comme datés.
Il ne vous dit pas de passer un trade. Une mesure de réseau n'est pas un avis sur l'or.
Sources lues le 10 novembre 2026
Voici les pages sur lesquelles s'appuie cet article. Si une ligne ici et une ligne de la page ne concordent pas, la page l'emporte, et cet article devrait être mis à jour.
- Federal Trade Commission, alerte aux consommateurs « Wise Up about Wi-Fi: Tips for Using Public Wireless Networks », février 2011 : https://www.govinfo.gov/content/pkg/GOVPUB-FT-PURL-gpo18584/pdf/GOVPUB-FT-PURL-gpo18584.pdf
- CISA, fiche de conseils « Cybersecurity While Traveling », Stop.Think.Connect : https://www.cisa.gov/sites/default/files/publications/Cybersecurity%20While%20Traveling.pdf
- CISA, « Federal Mobile Workplace Security », publication datée d'août 2024, section sur les espaces publics : https://www.cisa.gov/sites/default/files/2024-08/Federal-Mobile-Workplace-Security_508_2024-08-14.pdf
- NCSC, « Virtual Private Networks », recommandations de sécurité des appareils, publiées le 29 juin 2021, révisées le 13 mai 2025, version 2.1. Écrites pour les organisations, pas comme guide d'achat grand public : https://www.ncsc.gov.uk/collection/device-security-guidance/infrastructure/virtual-private-networks
- Aide de MetaTrader 5, « 2FA/TOTP — Authentication Using One Time Password » : https://www.metatrader5.com/en/terminal/help/start_advanced/otp
- Aide de TradingView, « How to configure 2FA » : https://www.tradingview.com/support/solutions/43000572460-how-to-configure-2fa/
- Leçon du campus d'Interactive Brokers, « IB Key – Two-Factor Authentication – Android » : https://www.interactivebrokers.com/campus/trading-lessons/ib-key-two-factor-authentication-android/
La page de présentation de la CISA pour la fiche de conseils sur le Wi-Fi public a aussi été ouverte (https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card). Elle décrit les points d'accès comme pas toujours sécurisés et renvoie vers un téléchargement. L'adresse de téléchargement essayée le même jour n'a pas renvoyé la fiche, si bien que la fiche de conseils de voyage et la publication d'août 2024 sont les textes de la CISA réellement cités ci-dessus.
Le desk, les outils de recherche et les calculateurs gratuits sont un produit différent d'un VPN. Pour ceux-ci, Voir les offres.
Rejoignez la chaîne Telegram gratuite : https://t.me/baroqtech
À titre éducatif uniquement, pas un conseil financier ; le trading comporte des risques.
Contenu éducatif, pas un conseil financier. Les prix, frais et offres changent : vérifiez-les sur le site du fournisseur avant de vous inscrire. Le trading de produits à effet de levier comporte un risque élevé de perte, et vous pouvez tout perdre.