Offenlegung Partnerlinks sind gekennzeichnet. Wir erhalten möglicherweise eine Provision, wenn Sie einen nutzen. Es kostet Sie nichts extra und ändert nie unser Urteil. So testen wir
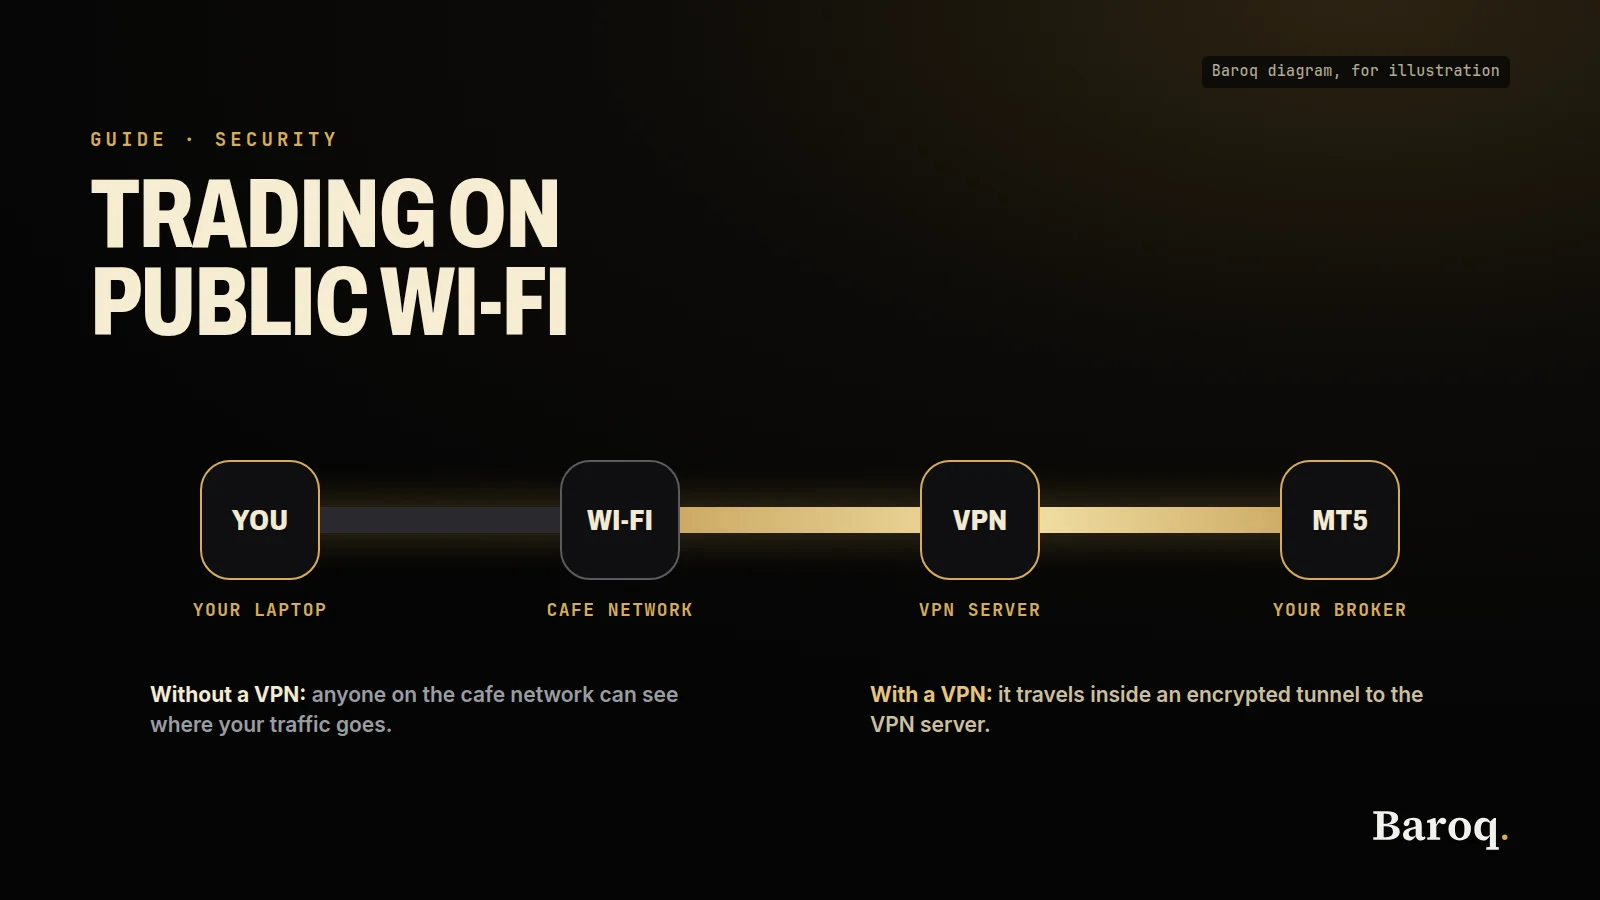
Ein VPN im öffentlichen WLAN ist der richtige zusätzliche Schritt, wenn das Netz nicht Ihnen gehört: Café, Hotel, Flughafen, Zug, Konferenzsaal oder jeder Hotspot, dessen Namen Sie nicht gewählt haben. Es verschlüsselt den Weg von Ihrem Laptop zu einem VPN-Server, sodass das geteilte Netz keine lesbare Kopie der Broker-Seite erhält. Es macht den Trade nicht sicher, es verbirgt die Order nicht vor dem Broker, und es ersetzt weder das Passwort noch den zweiten Faktor des Kontos. Ist das Netz Ihr eigenes, zu Hause, ist ein persönliches VPN optional. Wenn Sie gleich ein Plattform-Passwort im WLAN eines anderen eintippen wollen, schalten Sie zuerst den Tunnel ein, oder nutzen Sie stattdessen die mobilen Daten Ihres Telefons.
Brauchen Sie im öffentlichen WLAN ein VPN?
Die kurze Antwort lautet Ja, wenn drei Dinge zugleich zutreffen. Das Netz gehört jemand anderem. Sie wollen gleich ein Konto öffnen, mit dem sich Geld bewegen oder eine Order platzieren lässt. Und Sie können oder wollen nicht auf mobile Daten wechseln. In diesem Fall ist ein VPN im öffentlichen WLAN eine der Massnahmen, die offizielle Empfehlungen bereits nennen, neben der Prüfung des Netzwerknamens, dem Verbleib auf einer verschlüsselten Website und dem Abmelden, wenn Sie fertig sind.
Die kurze Antwort lautet Nein in zwei anderen Fällen, und beide sind wichtig.
Der erste ist das Netz, das Sie kontrollieren. Ein Heimrouter mit einem Passwort, das Sie gesetzt haben, mit Software, die Sie aktualisieren, und ohne Fremde, die sich die Funkwellen teilen und einen Grund haben, Sie zu beobachten, ist ein anderes Problem als eine Hotellobby. Die Verbraucherwarnung der Federal Trade Commission vom Februar 2011, "Wise Up about Wi-Fi", sagt, dass Sie einen Hotspot nur dann als sicher behandeln können, wenn nach einem WPA-Passwort gefragt wird, und dass eine Browserseite, die lediglich Zugang gewährt, als ungesichert gelten sollte. Ein Heimnetz, das nach WPA fragt, ist der Fall, auf den diese Warnung zeigt. WPA2 ist die stärkste Option, die diese Warnung von 2011 nennt. Sie behandelt WPA3 nicht, weil WPA3 nicht die Verbraucherempfehlung auf dieser Seite war. Lesen Sie die Warnung nicht als Produkttest von 2026. Lesen Sie sie als die Linie der FTC dazu, wann ein Funknetz verschlüsselt, was Sie senden, und wann nicht.
Der zweite Fall ist der, in dem Sie gar nicht angemeldet sein sollten. Die Tippkarte "Cybersecurity While Traveling" der CISA sagt, in einem öffentlichen Funknetz keine sensiblen Tätigkeiten auszuführen, darunter Bankgeschäfte und sensible Arbeit, und sagt, dass die eigene Mobilverbindung in der Regel sicherer ist. Ein Broker-Login ist sensible Arbeit. Die sauberste Lesart dieser Karte lautet: Melden Sie sich über mobile Daten an, oder warten Sie damit, bis Sie wieder in einem Netz sind, das Sie kennen. Ein VPN ist die Rückfalllösung für die Reise, auf der keine mobilen Daten verfügbar sind, kein Grund, in einer Lobby zu sitzen und eine grosse Position zu verwalten, weil das Tunnel-Symbol grün ist.
Es gibt eine dritte Grenze, und sie wird übersprungen, weil VPN-Werbung absolut klingt. Die CISA-Publikation "Federal Mobile Workplace Security" vom August 2024 sagt im Abschnitt über öffentliche Räume, dass Schwachstellen auch dann bestehen, wenn ein Regierungsgerät ein VPN nutzt. Sie nennt Maskierung, Angriffe über Funkschnittstellen und das Mitschneiden im Netz. Sie sagt auch, dass man in der Öffentlichkeit keine Privatsphäre erwarten soll, und dass VPNs attraktive Ziele sind, weil sie einen Weg in ein privates Netz öffnen können. Diese Publikation ist für Bundesarbeitsplätze und staatlich gestellte Geräte geschrieben, nicht für ein privates Goldkonto. Die Netzfakten darin gelten trotzdem für einen Laptop im Café: Ein Tunnel verringert ein Risiko und lässt andere stehen. Ein grünes Symbol ist keine Aussage, dass nichts schiefgehen kann.
Die Entscheidung ist also eine Abfolge, kein Slogan.
- Können Sie warten, bis Sie in einem Netz sind, das Sie kontrollieren? Warten Sie.
- Wenn Sie nicht warten können, können Sie sich über die mobilen Daten Ihres Telefons verbinden (Tethering)? Tun Sie das, und prüfen Sie trotzdem, ob der Laptop einen Tunnel nutzt, wenn es um einen Login geht. Die Verbindung des Telefons und die des Laptops sind nicht dieselbe Leitung. Die Geräteleitlinien des NCSC, überprüft am 13. Mai 2025, weisen darauf hin, dass getetherter Datenverkehr nicht immer durch das VPN des Telefons läuft. Legen Sie das VPN auf das Gerät, das sich anmeldet.
- Wenn Sie im WLAN des Ortes bleiben, bestätigen Sie den Namen beim Personal, verbinden Sie sich, akzeptieren Sie nur die eigene Zugangsseite des Ortes und bauen Sie dann den Tunnel auf, bevor irgendeine Plattformseite lädt.
- Dann, und erst dann, öffnen Sie den Broker, indem Sie die Adresse selbst eintippen.
Keiner dieser Schritte wählt eine Richtung bei Gold. Keiner ändert den Spread, den Swap oder die Höhe eines Verlusts. Die Positionsgrösse ist eine eigene Aufgabe. Wenn Sie unterwegs einen Trade dimensionieren, tun Sie es mit dem Positionsgrössenrechner und dem Leitfaden wie viel Sie pro Trade riskieren, für eine Sitzung, über die Sie bereits entschieden haben. Bei der VPN-Frage geht es darum, wer den Login sehen kann. Bei der Grössenfrage geht es darum, wie viel Sie verlieren können. Halten Sie beides auseinander.
Was kann ein öffentliches WLAN sehen?
Ein öffentliches Netz ist eine geteilte Leitung aus Funk. Alle, die ihm beigetreten sind, sind im selben lokalen Netz, und die Technik, die es betreibt, sitzt zwischen Ihnen und dem Rest des Internets. Diese Technik, und jeder, der sich als sie ausgeben kann, ist das, dem Sie vertrauen, wenn Sie auf "Verbinden" tippen.
Beginnen Sie damit, was das Beitreten tatsächlich bewirkt. Ihr Laptop fragt nach einer Adresse. Der Router vergibt eine. Von diesem Moment an kann der Router sehen, dass Ihr Gerät da ist, wie viele Daten es bewegt und, sofern nichts anderes den Datenverkehr verschlüsselt, wohin jede Verbindung geht. Die FTC-Warnung vom Februar 2011 sagt, dass die meisten Hotspots die gesendeten Informationen nicht verschlüsseln und dass in einem ungesicherten Netz ein Login auf einer unverschlüsselten Seite von anderen Nutzern dieses Netzes gesehen werden kann. Die Warnung sagt, dass diese Nutzer die Sitzung übernehmen und sich als Sie anmelden könnten, und dass ein kopierter Benutzername samt Passwort dann auf anderen Seiten ausprobiert werden kann. Die Warnung ist fünfzehn Jahre alt. Was nicht veraltet ist, ist die Unterscheidung, die sie trifft, und die man noch immer im Kopf behalten sollte.
Eine verschlüsselte Website schützt die Informationen, die Sie an diese Seite senden und von ihr empfangen. Die Warnung sagt, auf https am Anfang der Adresse und ein Schloss-Symbol zu achten, während des ganzen Besuchs, nicht nur auf der Anmeldeseite. Fällt irgendein Teil der Sitzung auf eine unverschlüsselte Seite zurück, könnte laut Warnung das ganze Konto angreifbar sein, und sie sagt, sich sofort abzumelden. Ein Klick auf das Schloss zeigt, mit wem der Browser zu sprechen glaubt. Diese Prüfung ist kostenlos, und viele machen sie einmal und vergessen sie dann, während sie sich durch eine Plattform klicken.
Ein VPN verschlüsselt laut derselben Warnung den Datenverkehr zwischen Ihrem Computer und dem Internet, auch in einem ungesicherten Netz. Die Warnung rät Menschen, die regelmässig Konten über Hotspots aufrufen, eines zu nutzen, entweder ein persönliches VPN-Konto oder ein VPN, das ihre Organisation bereitstellt. Das ist die Empfehlung der FTC vom Februar 2011, und auf diesem Satz baut dieser Artikel auf. Es ist keine Behauptung, dass alle VPN-Produkte gleich sind, und keine Aussage über einen Preis.
Was die Verschlüsselung der Website selbst nicht leistet: Sie macht Sie für das Netz nicht unsichtbar. Das Café sieht weiterhin, dass Ihr Laptop mit seinem Router verbunden ist. Es sieht weiterhin, dass Sie Daten senden. Bei einer gewöhnlichen verschlüsselten Seite kann das Netz in der Regel weiterhin sehen, mit welchem Server Sie sich verbunden haben, denn über diese Adresse werden die Pakete zugestellt. Das Passwort, das Orderticket und die Seiteninhalte sind das, was die Verschlüsselung der Seite verbergen soll. Reden Sie sich nicht ein, das Café "sehe nichts", weil in der Adresszeile https steht. Sagen Sie sich, dass das Café das Passwort nicht lesen können sollte, und lehnen Sie den Login in einem Netz, das Sie nicht geprüft haben, trotzdem ab.
Es gibt eine zweite Sache, die das Netz sieht, bevor irgendeine Seite lädt: den Namen, nach dem Sie gefragt haben. Wenn Ihr Laptop den Namen des Brokers über die Technik des Cafés nachschlägt, verrät diese Abfrage, wohin Sie gleich gehen. Ein VPN soll auch diese Abfragen im Tunnel transportieren. Die Leitlinien des NCSC für Organisationen, auf der VPN-Seite, überprüft am 13. Mai 2025, sagen, dass nur Datenverkehr geschützt ist, der über das VPN geleitet wird. Schickt die App einen Teil davon nach draussen, ist dieser Teil wieder im Café-Netz. Deshalb ist "das Symbol sagt verbunden" nicht der ganze Test. Der Test ist, ob der Datenverkehr des Tradingprogramms tatsächlich im Tunnel ist. Getrenntes Routing, auf dieser Seite Split Tunnelling genannt, ist die Einstellung, die absichtlich einen Teil des Verkehrs draussen lässt. Bei einem Broker-Login wollen Sie nicht, dass der Login draussen bleibt.
Captive Portals stehen vor all dem. Ein Captive Portal ist die Seite, die ein Hotel oder Café zeigt, bevor es Sie ins Internet lässt: ein Knopf für die Bedingungen, eine Zimmernummer, ein Code von der Kasse. Die NCSC-Seite sagt, dass das Gerät diese Seite direkt öffnen muss, bevor das VPN steht, weil das Portal im lokalen Netz liegt. Bevor Sie es passiert haben, gibt es keinen Tunnel. Diese Seite darf die Seite des Ortes sein. Sie darf nicht die Seite Ihres Brokers sein. Wenn ein "WLAN-Login" nach einem E-Mail-Passwort, einem Plattform-Passwort oder einer Kartennummer fragt, die über das hinausgeht, was der Ort für den Zugang braucht, schliessen Sie ihn. Die FTC-Warnung sagt, dass ein Hotspot, der über den Browser ein Passwort nur für den Zugang verlangt, als ungesichert gelten sollte. Ein Formular für die Zimmernummer im Hotel ist eine solche Seite.
Gefälschte Namen sind die andere Hälfte des Beitretens. Die Reise-Tippkarte der CISA sagt, den Netzwerknamen und die genauen Anmeldeschritte beim Personal zu bestätigen, damit das Netz das echte ist, bevor Sie sich am Flughafen, im Hotel, am Bahnhof oder im Café verbinden. Die Karte nennt keine Zahl dazu, wie oft ein ähnlich klingender Name genutzt wird. Sie nennt die Handlung: Fragen Sie jemanden, der dort arbeitet. Ein gedrucktes Kärtchen auf dem Tresen kann falsch sein, wenn jemand anderes es gedruckt hat. Die Person an der Bar ist die Prüfung. Vergessen Sie das Netz dann, wenn Sie gehen. Dieselbe Karte sagt, das automatische Verbinden abzuschalten, auch bei Bluetooth, damit der Laptop keinem Netz beitritt, das Sie diesmal nicht gewählt haben.
Geteilte Computer sind ein anderes Produkt als geteiltes WLAN, und ein VPN behebt das nicht. Die Reisekarte warnt, dass Rechner im Business-Center eines Hotels, in Bibliotheken und in Internetcafés veraltet sein können, und dass ein Keylogger auf einem solchen Gerät aufzeichnen kann, was Sie tippen, und es weiterschicken kann. Wenn die Tastatur das Passwort mitschneidet, verschlüsselt der Tunnel nur das bereits gestohlene Passwort auf dem Weg nach draussen. Nutzen Sie Ihr eigenes Gerät. Wenn der einzige Rechner im Raum nicht Ihrer ist, melden Sie sich darauf nicht bei einem Broker an.
Der Bildschirm ist das Letzte auf dieser Liste, und ihn lässt ein Netzdiagramm aus. Die CISA-Publikation vom August 2024 sagt, in der Öffentlichkeit keine Privatsphäre zu erwarten, auf Kameras und filmende Menschen zu achten, und sie nennt einen Blickschutzfilter, damit Daten nur direkt von vorne lesbar sind. Sie sagt auch, eine Sitzung nicht entsperrt zu lassen, wenn Sie weggehen. Ein VPN mattiert das Glas nicht. Wenn Sie in einem Raum arbeiten müssen, setzen Sie sich so, dass der Bildschirm zu Ihnen und zu einer Wand zeigt, sperren Sie das Gerät, wenn Sie aufstehen, und lassen Sie es nicht als Platzhalter am Tisch liegen.
Was ändert ein VPN, und was lässt es offen?
Ein VPN für Verbraucher ist ein Tunnel von Ihrem Gerät zu einem Server, den das VPN-Unternehmen betreibt. Ihr Laptop verschlüsselt den Datenverkehr, schickt ihn an diesen Server, und der Server leitet ihn an den Broker weiter. Auf der Seite des Cafés ist die sichtbare Verbindung die zum VPN-Server. Auf der Seite des Brokers ist die sichtbare Verbindung die vom VPN-Server. Das sind zwei verschiedene Beobachter. Sie zu "niemand kann mich sehen" zusammenzufassen, ist der Weg, auf dem dieses Thema überverkauft wird.
Das ist die Aufteilung, in einfachen Zeilen.
| Wer schaut zu | Ohne VPN, im WLAN des Cafés | Mit aktivem Tunnel, bevor Sie eine Order platzieren |
|---|---|---|
| Das Netz des Cafés oder Hotels | Ihr Gerät, die Datenmenge und die Server, die Sie kontaktieren. Seiteninhalte, wenn die Seite nicht verschlüsselt ist. | Eine Verbindung zum VPN-Server, plus alles, was die App nicht in den Tunnel legt. |
| Andere Personen in diesem WLAN | Dasselbe lokale Netz wie Sie. Auf einer unverschlüsselten Seite können sie laut FTC-Warnung sehen, was Sie senden. | Sie sollten die Broker-Seite nicht sehen. Ihren Bildschirm sehen sie trotzdem. |
| Das VPN-Unternehmen | Nichts von Ihnen, weil Sie es nicht nutzen. | Den Verkehr, der in den Tunnel geht, unter der Protokollierungsrichtlinie, die dieses Unternehmen tatsächlich anwendet. |
| Der Broker oder die Plattform | Den Login, die Orders und die Adresse des Cafés. | Den Login, die Orders und die Adresse des VPN-Servers. |
| Jemand, der Sie phisht | Das Passwort, wenn Sie es in seine Seite eintippen. | Das Passwort, wenn Sie es in seine Seite eintippen. Der Tunnel transportiert den Fehler. |
Lesen Sie die mittlere Zeile zweimal. Das VPN-Unternehmen sitzt jetzt für den Verkehr im Tunnel auf dem Platz, den vorher das Café hatte. Ein sorgfältiges Unternehmen schreibt auf, was es nicht speichert. Ein nachlässiges ist eine neue Kopie des Problems, mit Logo. Dieser Artikel wiederholt keine Protokollierungsaussage von einer Anbieterseite, die er am 10. November 2026 nicht geöffnet hat. Die Handlung liegt bei Ihnen: Öffnen Sie die Richtlinie des Anbieters, lesen Sie den Satz über Verbindungsprotokolle, und tun Sie das, bevor das Passwort eingegeben wird. Fehlt der Satz, erfinden Sie ihn nicht.
Die NCSC-Seite sagt ausdrücklich, dass ihre VPN-Leitlinien für Organisationen sind, die VPNs für ihre eigenen Mitarbeitenden auswählen und betreiben, und dass Einzelpersonen VPNs typischerweise aus anderen Gründen nutzen und daher nicht das Publikum dieser Seite sind. Nutzen Sie sie für die Technik, nicht als Verbraucher-Rangliste. Die Technik, die sich übertragen lässt, ist diese.
Nur gerouteter Verkehr ist geschützt. Ein erzwungener Tunnel schickt in ihren Worten den Nutzerverkehr durch das VPN und blockiert Verbindungen, die es umgehen wollen. Kann der Tunnel keine Verbindung aufbauen, hat das Gerät kein Netz, bis Sie diesen Zwang abschalten. Am Captive Portal ist das lästig, und eine Minute später, wenn die Broker-Seite das ist, worauf es ankommt, ist es genau das gewünschte Verhalten. Ein optionaler Tunnel kann ausgeschaltet bleiben oder abbrechen, während der Laptop den Login still über das Café-Netz schickt. Das NCSC sagt, dass diese Lücke ein Risiko für die Daten ist. Eine Verbraucher-App nennt das erzwungene Verhalten oft Kill Switch. Die Bezeichnung ist nicht der Beweis. Die Hilfeseite der App, die Sie installiert haben, ist der Beweis, und die Voreinstellung in dieser App ist das, was diese Seite sagt. Dieser Artikel nennt keine Voreinstellung, die er nicht gelesen hat.
Automatisch ist etwas anderes als erzwungen. Das NCSC trennt beides. Automatisch heisst, dass das Gerät den Tunnel aufbaut, wenn Software nach dem Netz fragt. Erzwungen heisst, dass Verkehr auf keinem anderen Weg hinaus darf. Sie können einen Tunnel haben, der von selbst startet und trotzdem abgeschaltet werden kann. Sie können einen Tunnel haben, der, einmal an, alles andere blockiert, den Sie aber von Hand starten müssen. Für einen Login in einem feindlichen WLAN wollen Sie beides: Er startet ohne Erinnerung, und er leckt nicht, während Sie glauben, er sei aktiv. Ein manueller Start ist der Grund, warum Menschen zuerst die Plattform öffnen und sich danach verbinden. Die CISA-Liste vom August 2024 für öffentliche Räume sagt, die VPN-Sitzung sofort nach dem Verbinden mit einem fremden Netz zu aktivieren. Sofort heisst vor dem Lesezeichen, nicht nachdem die Plattform schon geladen hat.
Ganzes Gerät ist etwas anderes als pro App. Ein Tunnel pro App schützt nur die Programme auf einer Liste. Das NCSC sagt, dass dies das Risiko erhöht, dass etwas, das Sie vergessen haben, oder eine Systemkomponente Daten nach draussen schickt. Ein Trading-Setup ist selten ein einzelnes Programm. Die Desktop-Plattform, der Chart im Browser, das Mailprogramm, das den Auszahlungscode empfängt, und die Zeitsynchronisation können alle sprechen. Ist nur die Plattform im Tunnel und das Mailprogramm draussen, hat der Code, der eine Auszahlung freigibt, den Weg über das Café genommen. Bevorzugen Sie den Modus, der das ganze Gerät abdeckt, für die Stunde, in der Sie angemeldet sind. Stellen Sie später einen leichteren Modus ein, wenn Sie einen Grund haben. Entdecken Sie die Lücke nicht während des Logins.
Split Tunnelling ist die Routing-Variante derselben Lücke. Manche Ziele gehen durch den Tunnel, der Rest geht direkt. Das NCSC sagt, dass dies die Wahrscheinlichkeit erhöht, dass sensible Daten auf ein ungeschütztes Netz treffen, und dass es zudem einer fremden Partei erlauben kann, über das Gerät zurückzugreifen. Eine Chartseite, die Sie "draussen gelassen haben, damit sie schneller ist", ist trotzdem ein Login, wenn Ihr Broker über diese Seite verbunden ist. Lassen Sie getrenntes Routing für die Sitzung aus.
Clients von Drittanbietern, im Gegensatz zum im Betriebssystem eingebauten VPN, sind das, was ein Verbraucherabo meist ist. Das NCSC sagt, dass ein Drittanbieter-Client die Wahrscheinlichkeit einer schlechten Integration erhöht und dass ein Teil der Daten den Tunnel verlässt, und er fügt ein weiteres Paket hinzu, das Sie aktualisieren müssen. Das ist kein Grund, im Café-Netz auf ein persönliches VPN zu verzichten. Die FTC-Warnung rät Hotspot-Nutzern, ein persönliches VPN-Konto bei einem Anbieter einzurichten. Es ist ein Grund, die App aktuell zu halten, und ein Grund, nicht anzunehmen, dass das Betriebssystem jedes Paket umleitet, nur weil das App-Fenster "geschützt" anzeigt.
Die CISA-Liste vom August 2024 für öffentliches WLAN und Hotspots, wieder für Bundesnutzer geschrieben, ist kurz genug, um sie in eine Trading-Gewohnheit zu übernehmen, ohne die Teile über Behördenausweise mitzunehmen. Aktualisieren Sie Geräte über ein vertrauenswürdiges Netz, nicht über das Café. Nutzen Sie ein VPN oder eine andere zugelassene sichere Zugangsmethode. Aktivieren Sie es sofort, nachdem Sie dem fremden Netz beigetreten sind. Nutzen Sie eine Firewall und Schutz vor Schadsoftware. Verschlüsseln Sie das Gerät. Führen Sie das Software-Update selbst nicht im Lobby-Netz durch. Ein Update ist ein grosser Download von einer Stelle, der Ihr Gerät vertraut. Lassen Sie das zu Hause geschehen, vor der Reise, was auch die Reise-Tippkarte sagt: Aktualisieren Sie, bevor Sie losfahren.
Was der Tunnel nicht ändert, steht in der Liste unten. Lesen Sie sie als Grenze des Produkts, nicht als Grund, auf das Produkt zu verzichten.
- Der Broker erhält weiterhin die Order und wendet weiterhin seine eigenen Regeln an.
- Der Bildschirm ist weiterhin für eine Person oder eine Kamera hinter Ihnen lesbar.
- Ein gestohlener, entsperrter Laptop bleibt angemeldet, bis die Sitzung endet.
- Ein im Browser gespeichertes Passwort liegt weiterhin auf dem Gerät.
- Eine gefälschte Seite erhält weiterhin alles, was Sie eintippen.
- Ein geteilter Computer, der Tastenanschläge aufzeichnet, zeichnet sie weiterhin auf.
- Der VPN-Server und das Unternehmen, das ihn betreibt, können sehen, was der Tunnel transportiert, soweit ihr System darauf ausgelegt ist, es zu sehen.
- Bricht der Tunnel ab und blockiert die App anderen Verkehr nicht, kann der nächste Klick wieder über das Café hinausgehen.
Der Abschnitt der CISA über öffentliche Räume spricht die verbleibenden Punkte offen aus: Maskierung, Angriffe über Funkschnittstellen und Mitschneiden bleiben auch mit einem VPN auf einem Regierungsgerät bestehen. Ein privater Laptop ist nicht dieses Gerät, und er bekommt keinen Freifahrtschein, den diese Zeilen einem verwalteten Gerät verweigern.
Ist der Hotspot Ihres Telefons sicherer als das WLAN im Café?
Die Reise-Tippkarte der CISA sagt, dass Ihre eigene Mobilfunkverbindung, die sie auch Ihren drahtlosen Hotspot nennt, in der Regel sicherer ist als ein öffentliches Funknetz, und sie sagt, diese Funktion zu nutzen, wenn Ihr Tarif sie enthält. Das ist die klarste offizielle Aussage in den für diesen Artikel geöffneten Seiten. Das Mobilfunknetz ist weiterhin ein Netz, das jemand anderes betreibt, der Netzbetreiber, aber es ist keine Lobby voller Fremder im selben lokalen Segment, und es ist kein Name, den jemand im Raum mit einem Taschenrouter nachahmen kann.
Nutzen Sie es in dieser Reihenfolge.
Wenn das Telefon das Gerät ist, auf dem Sie traden, schalten Sie WLAN aus und nutzen Sie mobile Daten. Prüfen Sie, dass die Plattform-App die ist, die Sie aus dem offiziellen Store installiert haben, nicht eine Datei, die Ihnen ein Fremder geschickt hat. Dann läuft der Login über den Netzbetreiber. Sie können auf dem Telefon trotzdem ein VPN ergänzen. Sie müssen es nicht, wenn es nur darum geht, aus dem lokalen Netz des Cafés herauszukommen. Sie könnten es wollen, wenn der Netzbetreiber nicht sehen soll, welche Plattform Sie geöffnet haben. Das ist eine Frage der Privatsphäre. Es ist nicht dasselbe Problem wie der Fremde am Nebentisch.
Wenn der Laptop das Gerät ist, auf dem Sie traden, verbinden Sie ihn per Tethering. Einem USB-Tethering tritt man schwerer aus Versehen bei als einem WLAN-Hotspot mit erratbarem Namen. Wenn Sie das Telefon als WLAN-Hotspot nutzen, setzen Sie ein langes Passwort und verwenden Sie nicht den Namen des Ortes als Hotspot-Namen. Die CISA-Karte sagt, das automatische Beitreten abzuschalten, damit Sie sich nur verbinden, wenn Sie es wollen. Ein Laptop, der automatisch "Hotel-WLAN" beitritt, während Ihr Telefon ebenfalls einen Hotspot anbietet, wählt das, woran er sich erinnert. Vergessen Sie die Netze der Orte.
Der Hinweis des NCSC zum Tethering ist das Detail, das dies weniger einfach macht als "Telefon gleich sicher". Ein VPN auf dem Telefon, das das ganze Gerät abdeckt, zieht nicht auf jeder Plattform die getetherten Geräte in denselben Tunnel. Manche Telefone leiten den Verkehr des Laptops am VPN des Telefons vorbei. Manche tethern gar nicht, solange das VPN des Telefons aktiv ist. Wenn der Login auf dem Laptop stattfindet, ist das VPN auf dem Laptop das entscheidende. Prüfen Sie den Laptop, nicht das Statussymbol des Telefons.
Mobile Daten versagen genau dort, wo Trader tatsächlich sitzen: in Kellern, in Hotels mit dicken Mauern, mit ausländischen SIM-Karten ohne Roaming, mit Tarifen, die Tethering teuer abrechnen. Wenn sie versagen, sind Sie wieder im Netz des Ortes, und die Abfolge von oben gilt. Tippen Sie das Passwort nicht "nur dieses eine Mal" ein, weil sich der Chart gleich bewegen wollte. Der Chart ist noch da, wenn Sie einen Tunnel haben, oder er ist es nicht, und ihm in einem offenen Netz hinterherzujagen ist der Weg, auf dem ein Login für eine Bewegung kopiert wird, für die Sie ohnehin zu spät waren. Die Handelszeiten finden Sie unter Gold-Handelszeiten. Zu wissen, wann der Markt tatsächlich aktiv ist, ist ein Grund, fertig und abgemeldet zu sein, nicht ein Grund, das Passwort zu überstürzen.
Datenvolumen ist eine praktische Grenze, keine Sicherheitseigenschaft. Ein Tethering, das mitten in der Sitzung abbricht, nimmt den Tunnel mit. Fällt der Laptop dann automatisch auf das WLAN des Cafés zurück, sind Sie im geteilten Netz, während die Plattform noch offen ist. Schalten Sie das automatische Beitreten vor dem Start ab, damit ein abgebrochenes Tethering geschlossen scheitert. Sperren Sie den Bildschirm, während Sie die Verbindung sortieren. Die CISA-Liste vom August 2024 sagt, die Sitzung nicht entsperrt zu lassen, wenn Sie weggehen. Ein Ladekreisel auf einem Chart heisst, dass Sie weggehen.
Wie sollten Sie sich in einem geteilten Netz anmelden?
Der Weg und der Login sind verschiedene Schlösser. Der Weg ist das VPN, die mobilen Daten und https. Der Login ist das Passwort, der zweite Faktor und die Liste der Geräte, denen die Plattform bereits vertraut. Richten Sie den zweiten Faktor zu Hause ein, Tage vor der Reise. Ein Einrichtungsbildschirm mit QR-Code ist nichts, was man in einem Food Court aufblitzen lassen sollte, und eine SMS, die beim Roaming spät ankommt, ist nichts, worauf man sich bei offener Position verlassen sollte.
Drei offizielle Hilfeseiten, geöffnet am 10. November 2026, zeigen, wie drei verbreitete Plattformen den zweiten Faktor tatsächlich umsetzen. Sie sind Beispiele, keine vollständige Liste von Brokern. Die eigene Seite Ihrer Plattform gilt, wenn sie abweicht.
MetaTrader 5
Die Hilfeseite von MetaTrader 5 zu Einmalpasswörtern sagt, dass die Zwei-Faktor-Authentifizierung mit einem zeitbasierten Einmalpasswort eine zusätzliche Sicherheitsebene ist, die das Konto auch dann schützt, wenn Login und Passwort durchsickern. Ist sie aktiviert, fragt die Plattform dieses zusätzliche Passwort bei jeder Verbindung ab, zusätzlich zum Konto-Login und dem Master-Passwort, und zusätzlich zu einem Zertifikat, wenn auch die erweiterte Authentifizierung aktiv ist. Die Hilfeseite sagt, dass jedes Einmalpasswort 30 Sekunden gültig ist, danach wird ein neues erzeugt.
Der Server des Brokers muss es erlauben. Die Seite sagt, dass dies optional oder verpflichtend sein kann, je nach den regulatorischen oder marktbezogenen Anforderungen, die für diesen Server gelten. Gehen Sie nicht davon aus, dass die Desktop-Plattform den Schalter anbietet. Verbinden Sie sich auf normalem Weg und suchen Sie dann im Kontomenü im Navigator nach "Enable 2FA/TOTP". Die Seite sagt, dass Sie dann einen QR-Code in einer Authenticator-App scannen und den Code eingeben, den die App anzeigt. Sie nennt die mobilen MetaTrader-Plattformen für iPhone und Android, und sie nennt Google Authenticator, Microsoft Authenticator, LastPass Authenticator und Authy, aus dem App Store oder von Google Play.
In den Telefon-Apps fordert das erste Öffnen des Bereichs für Einmalpasswörter Sie auf, ein vierstelliges Passwort für den Generator selbst festzulegen. Sie binden ein Konto mit dem Servernamen, der Kontonummer und dem Master-Passwort. Die Seite sagt, dass Sie beliebig viele Konten binden können. Sie sagt auch, dass ein Konto nur mit einem Generator verknüpft sein kann. Um auf ein neues Telefon umzuziehen, heben Sie zuerst die alte Bindung auf, was einen Code vom alten Generator erfordert. Ist das Telefon verloren, sagt die Seite, den Broker zu kontaktieren, um die Bindung zurückzusetzen. Tun Sie das über einen Kanal, den Sie bereits kennen, nicht über einen Link in einer überraschenden E-Mail.
Eine Ausnahme übersieht man leicht. Die Seite sagt, dass kein Einmalpasswort abgefragt wird, wenn Sie sich mit dem Investor-Passwort verbinden, dem reinen Ansichtsmodus. Ansichtsmodus heisst nicht "kein Zugriff". Er ist Zugriff auf die Positionen und den Verlauf des Kontos. Behandeln Sie das Investor-Passwort mit derselben Sorgfalt wie das Master-Passwort. Lassen Sie es nicht in einem Chat, einem Screenshot oder einer Notiz auf dem Laptop liegen.
Der Generator auf dem Telefon hat einen Befehl, um die Geräteuhr zu synchronisieren, weil der Code nur für das aktuelle Zeitintervall gilt und Plattform und Server sich über die Uhrzeit einig sein müssen. Wird ein Code abgelehnt, prüfen Sie die Uhr, bevor Sie annehmen, das Konto sei defekt. Stellen Sie das Telefon in einem vertrauenswürdigen Netz auf automatische Zeit ein, nicht durch Raten einer Zeitzone in der Lobby.
TradingView
Die Hilfeseite von TradingView "How to configure 2FA" sagt, dass Zwei-Faktor-Authentifizierung bedeutet, dass Sie nach dem Passwort zusätzlich einen Einmalcode eingeben. Sie bietet zwei Wege zu diesem Code an: eine Authenticator-App oder eine SMS an die im Konto hinterlegte Telefonnummer. Die Seite empfiehlt die App, und sie sagt, dass Textnachrichten weniger zuverlässig sind, in manchen Ländern nicht ankommen und sich verzögern können. Diese Verzögerung ist genau der Ausfall, den Sie im Roaming-WLAN nicht wollen.
Die Seite sagt, dass beim Einschalten der Funktion Backup-Codes erzeugt werden und dass diese Codes der einzige Weg zurück ins Konto sind, wenn Sie das Passwort verlieren oder das Gerät für den zweiten Faktor nicht nutzen können. Sie sagt, die Codes aufzuschreiben und an einem sicheren Ort aufzubewahren, sich nicht auf Kopieren und Einfügen zu verlassen und sie nicht auf Ihren Geräten zu speichern. Sie sagt auch, dass TradingView das Konto nicht wiederherstellen kann, wenn Sie die Codes verlieren, und dass Sie das mit dem Einschalten der Funktion akzeptieren. Lesen Sie diesen Satz, bevor Sie sie einschalten. Ein Backup-Code im Fotoordner desselben Laptops ist kein Backup. Er ist eine zweite Kopie des Schlüssels auf dem Gerät, das ein Dieb mitnehmen würde.
Die Einrichtung finden Sie unter Privacy and Security, dann Account Settings. Die Seite sagt, dass ein Konto, das sich nur über ein soziales Login anmeldet, zuerst ein Passwort festlegen muss. Sie scannen einen QR-Code mit Google Authenticator, Microsoft Authenticator, Duo Mobile oder Authy. Wird der Code abgelehnt, sagt die Seite, zu prüfen, ob die Geräte die richtige Uhrzeit anzeigen. Ein Telefonwechsel bedeutet, sich mit einem Backup-Code oder mit einem Gerät anzumelden, das noch eine aktive Sitzung hat, die Funktion abzuschalten und sie auf dem neuen Telefon wieder einzuschalten. Erledigen Sie diesen Wechsel zu Hause.
Dieselbe Hilfeseite betrifft das TradingView-Konto. Ein über dieses Konto verbundener Broker kann zusätzlich einen eigenen zweiten Faktor haben. Schalten Sie beide ein. Der eine ersetzt den anderen nicht.
Interactive Brokers
Die Campus-Lektion von Interactive Brokers "IB Key – Two-Factor Authentication – Android", gelesen am 10. November 2026, beschreibt IB Key in der App IBKR Mobile als zweiten Faktor für die Anmeldung am Tradingkonto. Die Lektion sagt, dass Sie sich über den Login-Bildschirm der App registrieren. Ein Weg nutzt eine Sitzungs-ID oder einen QR-Code von einer Plattform, bei der Sie bereits angemeldet sind, etwa dem Client Portal, und dann eine PIN. Ein anderer Weg nutzt Benutzername und Passwort des Kontos, bestätigt die im Konto hinterlegte Mobilnummer und gibt einen Aktivierungscode ein, der per SMS kommt. Die Lektion sagt, dass die PIN 4 bis 6 Ziffern hat. Nach der Aktivierung kann IB Key laut Lektion für Client Portal, Trader Workstation und die IB Debit Mastercard genutzt werden.
Der Login, den die Lektion beschreibt, lautet: zuerst Benutzername und Passwort, dann die Aufforderung, die Benachrichtigung auf dem Telefon zu öffnen, dann Approve, dann ein biometrisches Merkmal, eine Sicherheits-PIN oder ein Muster. Es gibt auch einen QR-Weg: Der Computer zeigt einen Code, das Telefon scannt ihn, Sie bestätigen. Eine Antwort auf derselben Lektionsseite, vom Campus-Konto von Interactive Brokers, sagt, dass Kunden SMS als Authentifizierungsmethode nutzen können, neben IB Key und, für berechtigte Kunden, einer Digital Security Card+, und sie sagt, dass SMS nicht wieder eingeschaltet werden kann, sobald ein dauerhaftes Sicherheitsgerät sie ersetzt hat. Das ist ein Kommentar zur Lektion, nicht die eigenen Schritte der Lektion. Wenn Sie SMS nutzen, wissen Sie, dass das bevorzugte Bild der Lektion die Bestätigung auf dem Telefon ist, und kennen Sie die Einschränkung aus dieser Antwort, bevor Sie von SMS wegwechseln und es später zurückwollen.
Was das im öffentlichen WLAN bedeutet: Das Passwort allein sollte nicht reichen. Das Telefon ist der zweite Faktor, also braucht das Telefon seine eigene Sperre, und die Bestätigungsaufforderung muss gelesen werden. Bestätigen heisst, dass Sie einen Login vor sich haben, den Sie gerade selbst begonnen haben. Eine Aufforderung, die Sie nicht ausgelöst haben, ist eine Aufforderung zum Ablehnen. Das VPN macht diese Aufforderung nicht ehrlich. Das tun Sie.
Was diese drei Seiten nicht sagen
Sie sagen nicht, dass jeder Broker denselben Schalter hat. Die Seite von MetaTrader sagt ausdrücklich, dass der Server Einmalpasswörter anbieten kann oder nicht. Tut Ihrer es nicht, fragen Sie den Broker über einen Kanal, den Sie bereits nutzen, und melden Sie sich bis dahin nicht aus einer Lobby an. Sie sagen nicht, dass ein zweiter Faktor eine Auszahlung stoppt, die Sie selbst bestätigen, oder einen Login, den Sie auf einer ungelesenen Aufforderung bestätigen. Sie sagen nicht, dass sich die Funktion zum ersten Mal sicher in einem Netz einrichten lässt, dem Sie nicht vertrauen. Richten Sie sie vor der Reise ein. Schreiben Sie die Backup-Codes auf Papier. Lassen Sie das Papier zu Hause, wenn das Risiko, das Sie steuern, eine gestohlene Tasche ist, oder tragen Sie es getrennt vom Laptop, wenn das Risiko ein verlorenes Telefon ist. Das sind verschiedene Verluste. Wählen Sie den, dem Sie diese Woche tatsächlich ausgesetzt sind.
Wenn Sie schon in den Kontoeinstellungen sind, beenden Sie Sitzungen, die Sie nicht erkennen, und schalten Sie "Dieses Gerät merken" auf jedem Gerät ab, das im Hotelzimmer bleibt. Die Reisekarte der CISA sagt, dass ein paar Minuten genügen, damit jemand stiehlt, was auf einem entsperrten Gerät liegt. Ein gemerkter Browser ist ein entsperrtes Gerät, das nicht entsperrt aussieht.
Hält ein VPN eine gefälschte Broker-Seite auf?
Nein. Die Aufgabe des Tunnels ist es, Bytes an die Adresse zu tragen, nach der Sie gefragt haben. Haben Sie nach einer Doppelgänger-Seite gefragt, liefert der Tunnel Sie dort ab, verschlüsselt, und die Doppelgänger-Seite erhält das Passwort. Verschlüsselung ist keine Rechtschreibprüfung für den Namen in der Adresszeile.
Die FTC-Warnung sagt, dass manche Seiten nur die Anmeldeseite verschlüsseln und dass Sie https und das Schloss während des ganzen Besuchs beobachten sollten. Sie sagt, dass Browser bei manchen betrügerischen Seiten und manchen schädlichen Downloads warnen, und dass Sie auf diese Warnungen achten und den Browser aktuell halten sollten. Sie sagt auch, nicht dauerhaft angemeldet zu bleiben und ein Passwort nicht für mehrere Seiten zu verwenden, weil ein von einem Konto kopiertes Passwort bei den anderen ausprobiert wird. Ein Trading-Passwort, das zugleich Ihr E-Mail-Passwort ist, sind zwei Konten zum Preis eines Fehlers.
Die Reisekarte der CISA sagt, vor dem Klicken nachzudenken, verdächtige Mails zu löschen und vorsichtig mit unbekannten Links und mit Apps zu sein, die Sie nicht geprüft haben. Die Publikation vom August 2024 sagt, auf Menschen zu achten, die ungewöhnliche Fragen stellen, und ordnet das unter Social Engineering ein. Eine Person im Café, die "für die Plattform arbeitet" und Ihren Code braucht, ist genau diese Situation. Ein Mitarbeiter der Plattform braucht den Einmalcode nicht. Der Code ist der Weg, auf dem Sie beweisen, dass Sie Sie sind. Ihn herauszugeben beweist, dass Sie hilfsbereit sind, und sonst nichts.
Die praktischen Gewohnheiten, alle mit einem VPN vereinbar und keine davon vom VPN erledigt:
- Tippen Sie die Adresse der Plattform ein oder nutzen Sie ein Lesezeichen, das Sie zu Hause angelegt haben. Nutzen Sie nicht den Link aus der E-Mail, die ankam, während Sie im Netz des Ortes waren.
- Lesen Sie den Hostnamen, bevor Sie das Passwort eintippen. Ein falscher Buchstabe ist der ganze Angriff.
- Wenn die Seite nach dem Einmalcode fragt und Sie zusätzlich bittet, durch Bestätigen einer unerwarteten Aufforderung zu "bestätigen", hören Sie auf. Schliessen Sie die Seite. Öffnen Sie die echte App selbst.
- Installieren Sie kein "Support"-Programm, weil ein Chatfenster auf einer Website es Ihnen gesagt hat. Die CISA-Karte sagt, eine Anwendung vor der Installation zu prüfen.
- Wenn Sie das Passwort bereits in eine Seite eingetippt haben, der Sie jetzt misstrauen, ändern Sie es aus einem Netz, das Sie kontrollieren, beenden Sie die anderen Sitzungen und gehen Sie davon aus, dass die Einmalcodes auf dieser Seite verbrannt sind.
Ein VPN-Unternehmen kann eine zusätzliche Sperrliste bekannter schädlicher Seiten anbieten. Hat Ihre App diesen Schalter, lesen Sie, was er verspricht, und schalten Sie ihn ein, wenn Sie wollen. Er ist eine zusätzliche Liste, gepflegt von jemand anderem, und sie ist an dem Tag unvollständig, an dem eine neue Doppelgänger-Seite auftaucht. Er ersetzt nicht das Lesen der Adresse.
Kann eine VPN-Adresse Probleme mit einem Broker verursachen?
Ja, und dieser Artikel tut nicht so, als hätte er ein Verbot gelesen, das er nicht geöffnet hat.
Eine Plattform sieht die Adresse des Rechners, der sich verbunden hat. Mit aktivem Tunnel ist das die Adresse des VPN-Servers, die oft in einem anderen Land liegt als der Stuhl, auf dem Sie sitzen. Plattformen, die manche Länder bedienen dürfen und andere nicht, nutzen Adressen als eines ihrer Signale. Scheinen Sie in einem Land zu sein, das sie nicht bedienen, kann der Login fehlschlagen, eine Order abgelehnt oder das Konto eingeschränkt werden. Einen Tunnel zu nutzen, um so auszusehen, als lebten Sie woanders, damit Sie dort traden können, wo Sie es nicht dürfen, ist ein Problem mit den Bedingungen. Dieser Artikel ist kein Weg um eine Beschränkung herum. Er ist ein Weg, zu verhindern, dass ein Login in einem Café-Netz mitgelesen wird, in einem Land, aus dem Sie traden dürfen.
Weil Broker-Seiten nicht zu den Quellen dieses Artikels gehörten, gibt es hier kein Zitat der VPN-Regel eines namentlich genannten Brokers. Öffnen Sie die Bedingungen auf der eigenen Seite des Brokers, und öffnen Sie die Sicherheitsseite, bevor Sie sich auf eine Ausgangsadresse verlassen. Schweigen die Bedingungen, ist Schweigen keine Erlaubnis. Fordert eine Auszahlung plötzlich zusätzliche Prüfungen, weil sich die Adresse geändert hat, macht die Plattform genau die Arbeit, die Sie vom zweiten Faktor wollten. Lassen Sie sie. "Reparieren" Sie das nicht, indem Sie das VPN abschalten und die Auszahlung im Hotelnetz erneut versuchen.
Der Broker sieht den Trade weiterhin. Ein VPN anonymisiert kein Konto, das Sie mit Ihren eigenen Dokumenten identifiziert haben. Es ändert die Netzadresse der Sitzung. Support-Mitarbeitende, die fragen, warum sich die Adresse geändert hat, sollten eine einfache Antwort bekommen: Sie waren in einem öffentlichen Netz und haben ein VPN genutzt. Erfinden Sie keinen Ort.
Es gibt eine verwandte Gewohnheit, die mehr Sperren verursacht als die Länderfrage. Menschen schalten das VPN zwischen Passwortschritt und Einmalcode-Schritt ein und aus, oder das Telefon ist auf mobilen Daten, während der Laptop im Tunnel ist, und die Plattform sieht zwei Adressen für einen Login. Bleiben Sie auf einem Weg, bis Sie drin sind. Schlägt der Code dann fehl, prüfen Sie die Uhr, wie es die Seiten von MetaTrader und TradingView beide sagen, bevor Sie anfangen, Server zu wechseln.
Nichts davon ist eine Prognose, ob ein Trade Geld gewinnt oder verliert. Die Adressprüfung kann Sie daran hindern, eine Order zu platzieren. Sie kann die Order nicht gut machen. Die Research-Bilanz und die Rechner sind von dieser Netzfrage getrennt. Live-Preise und der Kalender sind unter Markets. Wie Partnerlinks in diesem Blog gekennzeichnet werden, steht unter So testen wir.
Welche Einstellungen zählen, bevor Sie sich verbinden?
Stellen Sie diese in einem Netz ein, dem Sie vertrauen, und lassen Sie sie dann in Ruhe. Die Lobby ist ein schlechter Ort, um Menüs zu lernen.
Der Tunnel startet von selbst, und anderer Verkehr stoppt, wenn er abbricht. Das ist das Paar des NCSC: automatisch und erzwungen. Suchen Sie in einer Verbraucher-App nach einem Schalter, der das Internet blockiert, wenn das VPN die Verbindung verliert. Lesen Sie im Hilfetext des Anbieters, ob dieser Schalter eingeschaltet startet. Sagt der Hilfetext, dass Sie ihn aktivieren müssen, aktivieren Sie ihn zu Hause und schauen Sie sich einen Test an: Schalten Sie den Tunnel ab und prüfen Sie, ob ein Browser noch eine Seite laden kann. Kann er es, erfüllt der Schalter seine Aufgabe nicht. Die Linie der CISA vom August 2024 lautet, die Sitzung sofort nach dem Beitritt zum fremden Netz zu aktivieren. Ein Schalter, der Lecks blockiert, macht "sofort" überlebensfähig, wenn der Tunnel stockt.
Das ganze Gerät ist drin, für die Trading-Stunde. Schalten Sie getrenntes Routing und Ausnahmen pro App für diese Sitzung ab, aus dem Grund, den das NCSC nennt: übrig gebliebener Verkehr ist ungeschützter Verkehr. Funktioniert eine bestimmte App nicht, weil sie das lokale Netz nicht sieht, beheben Sie das zu Hause, oder nutzen Sie diese App nicht, solange Sie im WLAN des Ortes sind. Bohren Sie keine Löcher, die Sie zu schliessen vergessen.
Das Captive Portal darf hässlich sein, und es darf nicht nach dem Broker-Passwort fragen. Treten Sie dem WLAN bei, lassen Sie das System die Seite des Ortes öffnen, akzeptieren Sie die Bedingungen oder geben Sie den Zimmercode ein, und erst dann lassen Sie den erzwungenen Tunnel übernehmen. Das NCSC zieht den Captive-Portal-Helfer des Betriebssystems der Gewohnheit vor, den erzwungenen Tunnel abzuschalten und im Hauptfenster zu surfen. iOS und macOS haben diesen Helfer, sagt die Seite, und andere Systeme brauchen womöglich einen. Müssen Sie den Zwang abschalten, um das Portal zu erreichen, schalten Sie ihn wieder ein, bevor Sie ein Lesezeichen anfassen. Lassen Sie ihn nicht "für den Nachmittag" aus.
Automatisches Beitreten ist aus, Bluetooth ist aus, sofern Sie es nicht brauchen, und das Netz des Ortes wird vergessen, wenn Sie gehen. Das ist die Reisekarte. Ein Laptop, der sich jedes Hotel merkt, tritt dem nächsten Doppelgänger ohne Nachfrage bei. Das Netz zu vergessen ist ein Zehn-Sekunden-Schritt an der Tür.
Das Gerät ist aktualisiert, verschlüsselt und gesperrt. Updates passieren zu Hause, was beide CISA-Dokumente mit eigenen Worten sagen. Eine verschlüsselte Festplatte gehört weiterhin Ihnen, wenn die Tasche gestohlen wird, sofern das Gerät ausgeschaltet oder gesperrt war. Eine unverschlüsselte Festplatte ist eine Kopie der Plattformsitzung für den, der den Laptop hat. Die Reisekarte sagt, vor der Abreise ein Backup zu machen und das Gerät bei sich zu behalten, auch im Taxi und im Hotelzimmer. Zu den Essenszeiten, so die Karte, verschwinden unbeaufsichtigte Laptops aus Zimmern.
Der zweite Faktor ist bereits an, und die Backup-Codes sind nicht in derselben Tasche wie die einzige Kopie von irgendetwas. Oben behandelt. Prüfen Sie es am Vortag, nicht in der Minute davor.
Sie wissen, wie Sie das VPN bezahlen, und Sie haben den Satz zur Protokollierung gelesen. Ein Abo, das Sie im Café-Netz abschliessen, indem Sie eine Karte in eine Seite eintippen, die Sie nie gesehen haben, ist ein zweiter sensibler Login. Eröffnen Sie das Konto zu Hause. Prüfen Sie, dass die App die von der eigenen Seite des Anbieters oder aus dem offiziellen Store ist.
Wenn Sie einen kommerziellen Anbieter wollen und den Link im nächsten Absatz nutzen, ist dieser Link ein Affiliate-Link. Wir können eine Provision erhalten, wenn Sie sich anmelden. Er fügt Ihrer Rechnung keine Gebühr hinzu, und er ändert nichts an der Technik oben. Der Hinweis oben auf dieser Seite ist dieselbe Erklärung für jeden Partnerlink im Blog.
NordVPNPartner ist der einzige Partnerlink in diesem Artikel. Es wird kein Preis genannt, weil am 10. November 2026 keine Preisseite als Quelle genutzt wurde. Was auch immer Sie wählen, die Prüfungen sind dieselben: der Satz zur Protokollierung, ob die App Verkehr blockieren kann, wenn der Tunnel abbricht, ob Sie das ganze Gerät abdecken können, und die Verlängerungsbedingungen auf der Seite des Anbieters am Tag der Zahlung.
Eine kostenlose App ist nicht "dieselben Prüfungen, übersprungen". Lesen Sie, wie sie bezahlt wird. Finden Sie keinen Satz zur Protokollierung, legen Sie kein Broker-Passwort dahinter.
Wie sieht die Checkliste aus, bevor Sie im öffentlichen WLAN traden?
Gehen Sie sie der Reihe nach durch. Die Reihenfolge ist der Punkt. Ein Tunnel, den Sie starten, nachdem die Plattform geladen hat, hat den Login bereits verpasst.
- Entscheiden Sie, ob die Order warten kann, bis Sie in einem Netz sind, das Sie kontrollieren. Wenn ja, warten Sie.
- Wenn nicht, versuchen Sie zuerst die mobilen Daten Ihres Telefons oder ein Tethering. Die Reisekarte der CISA nennt diese Verbindung in der Regel sicherer als öffentliches WLAN.
- Bleiben Sie im Netz des Ortes, fragen Sie das Personal nach dem genauen Namen und den genauen Zugangsschritten. Verbinden Sie sich nur mit diesem Namen.
- Vergessen Sie andere Netze von Orten auf dem Laptop, und schalten Sie automatisches Beitreten und Bluetooth ab, sofern Sie kein bestimmtes Gerät brauchen.
- Passieren Sie das Captive Portal. Hören Sie auf, wenn es nach einem Plattform-Passwort, einem E-Mail-Passwort oder einer Zahlungskarte fragt, die der Ort nicht braucht.
- Schalten Sie das VPN sofort ein, und prüfen Sie, dass ein abgebrochener Tunnel anderen Verkehr blockiert. Öffnen Sie dann die Plattform über ein Lesezeichen oder eine eingetippte Adresse.
- Prüfen Sie https und das Schloss während des ganzen Besuchs. Verschwindet das Schloss, melden Sie sich ab, wie es die FTC-Warnung sagt.
- Nutzen Sie den zweiten Faktor, den Sie zu Hause bereits eingeschaltet haben. Lehnen Sie jede Bestätigung ab, die Sie nicht gerade selbst ausgelöst haben. Lesen Sie niemandem einen Code laut vor.
- Platzieren Sie nur die Order, die Sie geplant haben. Dimensionieren Sie sie vor der Reise, mit einem Verlust, den Sie tragen können. Der Positionsgrössenrechner ist das Werkzeug für diese Aufgabe. Das VPN erledigt sie nicht.
- Melden Sie sich ab. Sperren Sie den Bildschirm. Vergessen Sie das Netz. Lassen Sie den Laptop nicht als Platzhalter am Tisch liegen.
Ein einzelner Nachmittag, als Abfolge geschrieben statt als Schreckensgeschichte, sieht so aus. Sie sind am 10. November 2026 in einem Hotel, dem Tag, an dem die Quellseiten dieses Artikels geöffnet wurden. Das WLAN der Lobby hat einen Namen, der der Hotelmarke ähnelt. Sie fragen an der Rezeption, und Sie treten dem Namen bei, den man Ihnen nennt, nicht dem, den sich der Laptop bereits gemerkt hatte. Ein Browser-Tab öffnet sich von selbst und bittet Sie, Bedingungen zu akzeptieren. Sie akzeptieren die Bedingungen. Sie tippen in diesen Tab nichts anderes ein. Sie starten das VPN und sehen, dass der Status einen aktiven Tunnel meldet. Sie schalten den Funk kurz ab und prüfen, dass der Browser keine Seite laden kann, solange der Tunnel unten ist, dann schalten Sie den Funk wieder ein und lassen den Tunnel zurückkehren. Sie tippen die Adresse der Plattform ein. Das Schloss bleibt. Das Passwort wird eingegeben. Das Telefon bittet Sie, eine Anmeldung zu bestätigen, die Sie gerade begonnen haben, und Sie bestätigen sie mit der eigenen Sperre des Telefons. Sie prüfen die Position, die Sie bereits dimensioniert haben. Sie eröffnen keine zweite Idee, weil die Lobby bequem ist. Sie melden sich ab, sperren den Laptop und vergessen das Netz in der WLAN-Liste, bevor Sie nach oben gehen. Diese Abfolge nutzt keine Zahl, die dieser Artikel nicht gelesen hat. Sie ist die Checkliste, einmal, der Reihe nach.
Was dieser Artikel nicht behauptet
Er behauptet nicht, dass ein VPN Sie in jedem Sinne sicher macht. Die CISA-Publikation vom August 2024 sagt, dass auch mit VPN Restangriffe bleiben, und sie sagt, in der Öffentlichkeit keine Privatsphäre zu erwarten. Diese Sätze sind die Grenze.
Er behauptet keine Geschwindigkeit, keine Serverzahl, keinen Rechtsraum und keinen Preis für irgendein VPN. Diese Zahlen wurden am Tag, an dem dies geschrieben wurde, nicht von einer Anbieterseite übernommen.
Er behauptet nicht, dass ein Broker VPNs verbietet oder erlaubt. Lesen Sie die Bedingungen des Brokers.
Er behauptet nicht, dass die FTC-Warnung vom Februar 2011 ein aktueller Katalog von WLAN-Produkten ist. WPA2 ist die stärkste Option, die diese Warnung nennt. Behandeln Sie ihre Unterscheidung zur Verschlüsselung als den Teil, den Sie nutzen, und ihre Produktbeispiele, darunter alte Browser-Erweiterungen, als veraltet.
Er fordert Sie nicht auf, einen Trade zu platzieren. Eine Netzwerkmassnahme ist keine Meinung zu Gold.
Am 10. November 2026 gelesene Quellen
Auf diese Seiten stützt sich dieser Artikel. Widersprechen sich eine Zeile hier und eine Zeile auf der Seite, gilt die Seite, und dieser Artikel sollte aktualisiert werden.
- Federal Trade Commission, Verbraucherwarnung "Wise Up about Wi-Fi: Tips for Using Public Wireless Networks", Februar 2011: https://www.govinfo.gov/content/pkg/GOVPUB-FT-PURL-gpo18584/pdf/GOVPUB-FT-PURL-gpo18584.pdf
- CISA, Tippkarte "Cybersecurity While Traveling", Stop.Think.Connect: https://www.cisa.gov/sites/default/files/publications/Cybersecurity%20While%20Traveling.pdf
- CISA, "Federal Mobile Workplace Security", Publikation vom August 2024, Abschnitt über öffentliche Räume: https://www.cisa.gov/sites/default/files/2024-08/Federal-Mobile-Workplace-Security_508_2024-08-14.pdf
- NCSC, "Virtual Private Networks", Leitlinien zur Gerätesicherheit, veröffentlicht am 29. Juni 2021, überprüft am 13. Mai 2025, Version 2.1. Für Organisationen geschrieben, nicht als Kaufberatung für Verbraucher: https://www.ncsc.gov.uk/collection/device-security-guidance/infrastructure/virtual-private-networks
- MetaTrader 5 Hilfe, "2FA/TOTP — Authentication Using One Time Password": https://www.metatrader5.com/en/terminal/help/start_advanced/otp
- TradingView Hilfe, "How to configure 2FA": https://www.tradingview.com/support/solutions/43000572460-how-to-configure-2fa/
- Interactive Brokers Campus-Lektion, "IB Key – Two-Factor Authentication – Android": https://www.interactivebrokers.com/campus/trading-lessons/ib-key-two-factor-authentication-android/
Die CISA-Startseite für die Tippkarte zum öffentlichen WLAN wurde ebenfalls geöffnet (https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card). Sie beschreibt Hotspots als nicht immer sicher und verweist auf einen Download. Die am selben Tag versuchte Download-Adresse lieferte die Karte nicht, daher sind die Reise-Tippkarte und die Publikation vom August 2024 die CISA-Texte, die oben tatsächlich zitiert werden.
Der Desk, die Research-Tools und die kostenlosen Rechner sind ein anderes Produkt als ein VPN. Dafür: Pläne ansehen.
Treten Sie dem kostenlosen Telegram-Kanal bei: https://t.me/baroqtech
Nur zu Bildungszwecken, keine Finanzberatung; Trading ist mit Risiken verbunden.
Bildungsinhalt, keine Finanzberatung. Preise, Gebühren und Angebote ändern sich: Prüfen Sie sie auf der Website des Anbieters, bevor Sie sich anmelden. Der Handel mit gehebelten Produkten birgt ein hohes Risiko, Geld zu verlieren, und Sie können alles verlieren.